


Istio là gì? Tìm hiểu service mesh mã nguồn mở cho Kubernetes

Istio là gì và vì sao nhiều đội ngũ vận hành microservices trên Kubernetes chọn nó? Khi số lượng service tăng lên, việc mã hóa kết nối, định tuyến lưu lượng và theo dõi lỗi giữa các service trở nên khó kiểm soát. Bài viết giải thích Istio là gì, kiến trúc, hai chế độ sidecar và ambient, các tính năng chính cùng những lưu ý khi triển khai.
Istio là gì?
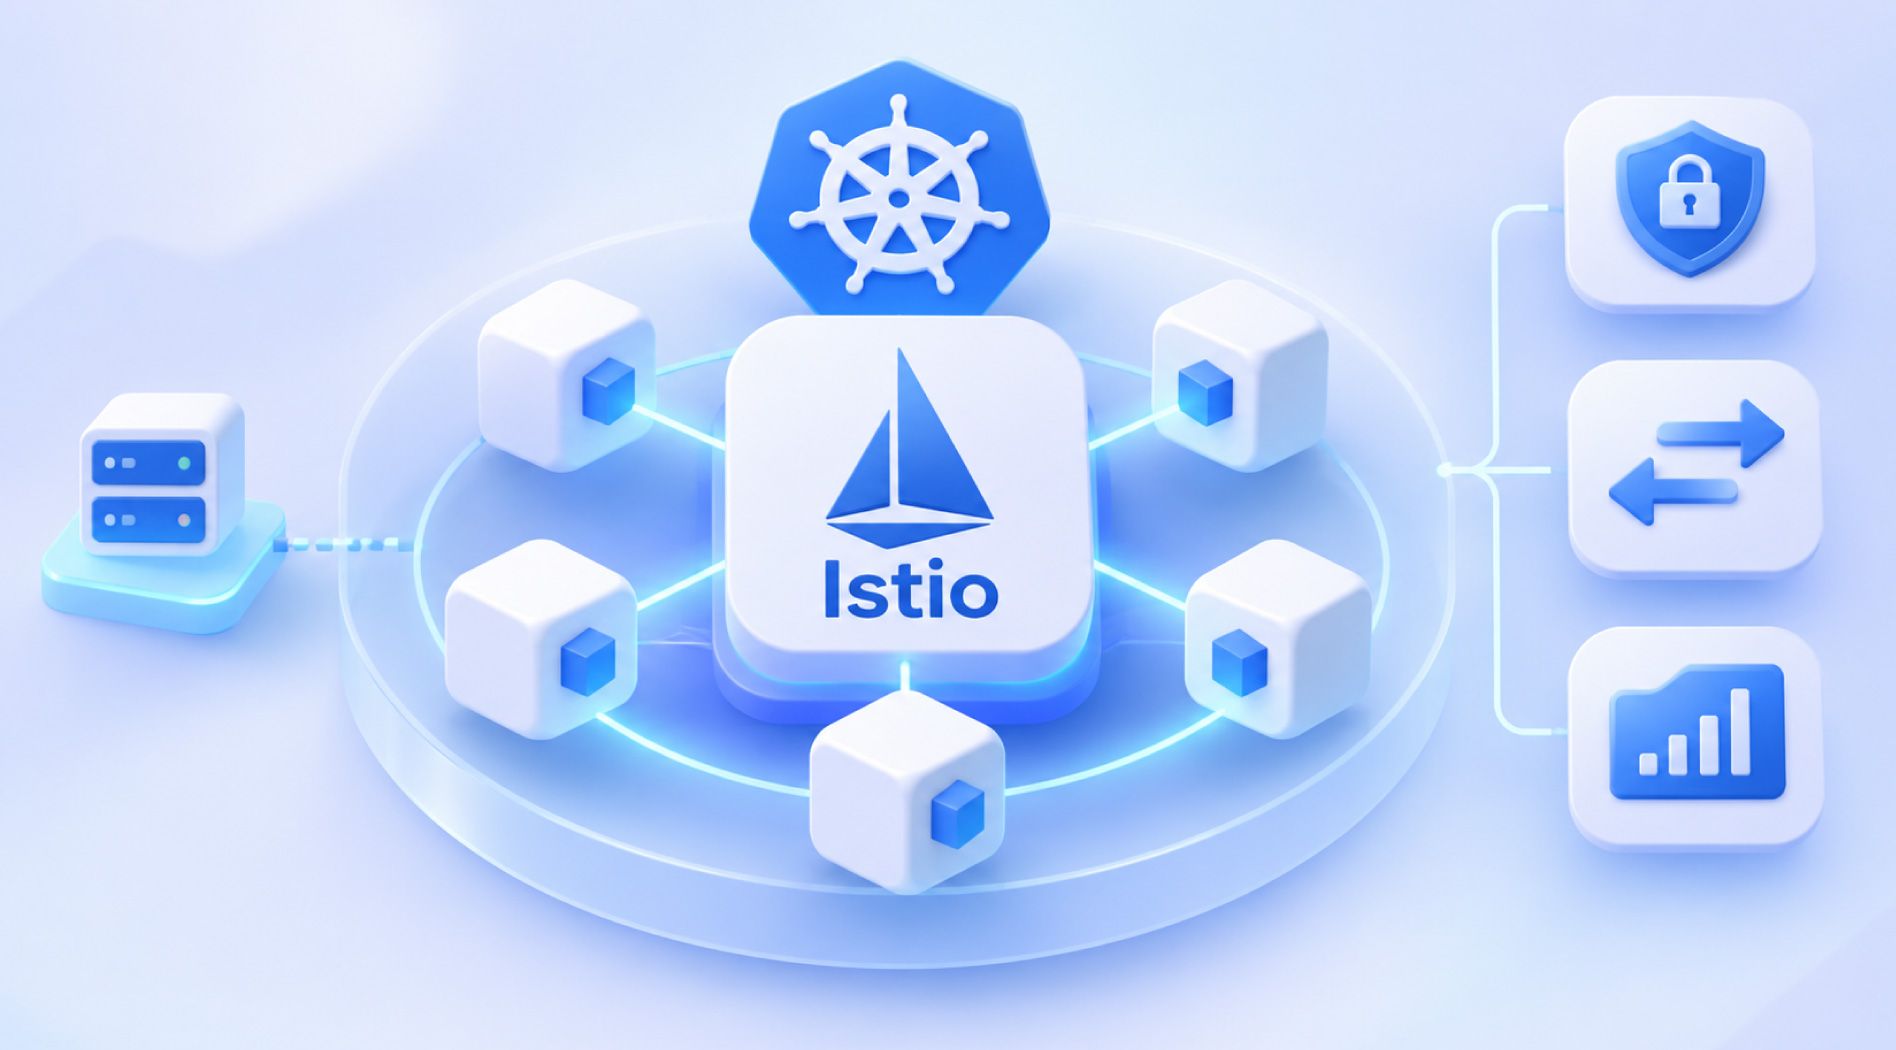
Istio là một service mesh mã nguồn mở, giúp quản lý cách các service trong hệ thống phân tán giao tiếp với nhau. Istio bổ sung các khả năng bảo mật, quản lý lưu lượng và quan sát hệ thống mà không yêu cầu sửa mã nguồn ứng dụng.
Dự án được Google, IBM và Lyft công bố năm 2017. Istio hiện là dự án đã tốt nghiệp (graduated) của Cloud Native Computing Foundation (CNCF). Istio chủ yếu chạy trên Kubernetes, đồng thời hỗ trợ đưa máy ảo vào mesh.
Service mesh là gì và vì sao microservices cần đến nó?
Service mesh là một lớp hạ tầng chuyên xử lý giao tiếp giữa các service. Các chức năng như retry, timeout, xác thực hay ghi log mạng được tách khỏi ứng dụng và quản lý tập trung.
Ví dụ, một hệ thống thương mại điện tử có các service đơn hàng, thanh toán và kho viết bằng nhiều ngôn ngữ. Thay vì mỗi đội tự cài thư viện bảo mật, giám sát riêng, Istio áp dụng chính sách thống nhất ở tầng hạ tầng.
Kiến trúc của Istio: control plane và data plane
Istio gồm control plane quyết định chính sách và data plane trực tiếp xử lý lưu lượng.
Control plane: istiod
istiod là thành phần điều khiển trung tâm, gộp các chức năng trước đây nằm ở nhiều thành phần riêng lẻ. istiod đảm nhận ba nhiệm vụ chính:
- Phân phối cấu hình: chuyển các tài nguyên Istio (định tuyến, chính sách) thành cấu hình cho proxy và đẩy xuống data plane.
- Khám phá dịch vụ: theo dõi Service và endpoint trong Kubernetes để proxy biết lưu lượng cần đi đâu.
- Quản lý danh tính và chứng chỉ: đóng vai trò CA, cấp và luân chuyển chứng chỉ cho từng workload để phục vụ mTLS.
Data plane: các proxy xử lý lưu lượng
Data plane gồm các proxy chặn và xử lý lưu lượng giữa các service. Proxy chính của Istio là Envoy, một proxy hiệu năng cao do Lyft phát triển, hỗ trợ HTTP/1.1, HTTP/2, gRPC và TCP. Proxy thực thi chính sách từ istiod và thu thập dữ liệu telemetry.
Hai chế độ data plane của Istio: sidecar và ambient
Istio cung cấp hai cách triển khai data plane, có thể cùng tồn tại trong một mesh để chuyển đổi dần.
Chế độ sidecar
Đây là mô hình truyền thống. Istio tự động chèn (inject) một container Envoy vào mỗi Pod. Toàn bộ lưu lượng vào và ra của ứng dụng đi qua proxy này. Mô hình này kiểm soát L7 chi tiết nhưng mỗi Pod tốn thêm CPU, RAM và phải khởi động lại khi nâng cấp proxy.
Chế độ ambient
Ambient mode là mô hình không dùng sidecar, đạt trạng thái GA từ Istio 1.24 (tháng 11/2024). Ambient chia data plane thành hai lớp:
- ztunnel: proxy chạy trên mỗi node, viết bằng Rust, xử lý tầng L4 như mTLS, xác thực, phân quyền L4 và telemetry. Các ztunnel kết nối với nhau qua giao thức đường hầm HBONE dựa trên HTTP CONNECT.
- Waypoint proxy: proxy Envoy tùy chọn, thường triển khai theo namespace, chỉ cần khi sử dụng tính năng L7 như định tuyến HTTP hay phân quyền theo đường dẫn.
Bảng sau tóm tắt khác biệt giữa hai chế độ:
| Tiêu chí | Sidecar | Ambient |
| Vị trí proxy | Envoy trong từng Pod | ztunnel theo node, waypoint tùy chọn |
| Tài nguyên | Tăng theo số Pod | Thường thấp hơn do dùng chung proxy |
| Đưa ứng dụng vào mesh | Inject sidecar, khởi động lại Pod | Gắn nhãn namespace istio.io/dataplane-mode=ambient |
| Tính năng L7 | Có sẵn tại mỗi sidecar | Cần triển khai waypoint |
| Độ trưởng thành | Lâu đời, tài liệu phong phú | GA từ 1.24, một số API L7 còn đang hoàn thiện |
Lưu ý, theo tài liệu chuyển đổi của Istio, VirtualService trong ambient vẫn ở mức Alpha và Istio khuyến nghị dùng HTTPRoute của Kubernetes Gateway API thay thế. Hãy kiểm tra mức hỗ trợ tính năng trước khi dùng ambient cho production.
Các tính năng chính của Istio
Quản lý lưu lượng
Istio cho phép điều khiển lưu lượng ở mức chi tiết thông qua các tài nguyên như VirtualService, DestinationRule, Gateway hoặc HTTPRoute của Gateway API. Các khả năng thường dùng gồm:
- Chia lưu lượng theo tỷ lệ phần trăm để triển khai canary hoặc A/B testing.
- Thiết lập timeout, retry và circuit breaking để hạn chế lỗi lan truyền.
- Fault injection, chủ động tạo độ trễ hoặc lỗi để kiểm tra khả năng chịu lỗi.
- Quản lý lưu lượng vào và ra khỏi mesh qua ingress và egress gateway.
Bảo mật theo mô hình zero trust
Mỗi workload được cấp một danh tính theo chuẩn SPIFFE, gắn với Kubernetes Service Account. Dựa trên danh tính này, Istio hỗ trợ mTLS (mutual TLS, hai bên cùng xác thực chứng chỉ) để mã hóa và xác thực kết nối giữa các service. Chứng chỉ được cấp và luân chuyển tự động.
Tài nguyên PeerAuthentication quy định chế độ mTLS, còn AuthorizationPolicy xác định service nào được gọi service nào, với phương thức hay đường dẫn nào. Nhờ đó, một Pod bị xâm nhập khó tự do truy cập các service khác.
Khả năng quan sát (observability)
Proxy của Istio tự sinh metrics theo chuẩn Prometheus, access log và dữ liệu distributed tracing cho request đi qua mesh. Kết hợp với Grafana, Jaeger hoặc Kiali, đội vận hành có thể xem sơ đồ phụ thuộc, tỷ lệ lỗi, độ trễ và khoanh vùng sự cố nhanh hơn.
Ưu điểm và hạn chế của Istio
Istio giải quyết nhiều bài toán của microservices nhưng đi kèm chi phí vận hành cần cân nhắc.
| Ưu điểm | Hạn chế |
| Thêm mTLS, chính sách truy cập và telemetry mà không sửa mã ứng dụng | Đường cong học tập cao, nhiều CRD và khái niệm mới |
| Chính sách thống nhất cho service viết bằng nhiều ngôn ngữ | Tốn thêm tài nguyên, đặc biệt ở chế độ sidecar |
| Hỗ trợ canary, retry, circuit breaking linh hoạt | Thêm độ trễ nhất định do lưu lượng đi qua proxy |
| Cộng đồng lớn, tài liệu phong phú, thuộc CNCF | Cần quy trình nâng cấp phiên bản đều đặn |
Khi nào nên dùng Istio?
Istio phù hợp khi lợi ích mang lại đủ bù đắp chi phí vận hành mesh, điển hình trong các trường hợp:
- Hệ thống có hàng chục service trở lên, giao tiếp phức tạp giữa nhiều đội phát triển.
- Yêu cầu mã hóa toàn bộ lưu lượng nội bộ để đáp ứng tiêu chuẩn bảo mật hoặc kiểm toán.
- Cần triển khai canary, phát hành dần và rollback nhanh dựa trên số liệu thực tế.
- Thiếu khả năng quan sát thống nhất giữa các service viết bằng nhiều ngôn ngữ.
Với ứng dụng monolith hoặc chỉ vài service, Ingress Controller kết hợp NetworkPolicy của Kubernetes thường đã đủ. Nếu chỉ cần mTLS và metrics cơ bản, có thể bắt đầu với Istio ambient chỉ dùng ztunnel hoặc cân nhắc mesh gọn nhẹ như Linkerd.
Lưu ý khi triển khai Istio trong môi trường production
Để Istio vận hành ổn định, cần lưu ý các điểm sau:
- Kiểm tra tương thích phiên bản: mỗi bản Istio chỉ hỗ trợ một dải phiên bản Kubernetes nhất định. Hãy đối chiếu trang Supported Releases trước khi cài đặt hoặc nâng cấp.
- Lên kế hoạch nâng cấp: Istio phát hành bản minor khoảng mỗi quý, mỗi bản được hỗ trợ đến sáu tuần sau khi phát hành bản thứ hai kế tiếp. Nên dùng canary upgrade theo revision để giảm rủi ro.
- Triển khai từng bước: bật mesh cho một namespace thử nghiệm, dùng mTLS chế độ PERMISSIVE trước, sau đó mới chuyển sang STRICT.
- Dự trù tài nguyên và giám sát: tính thêm CPU, RAM cho proxy và istiod; cài Prometheus, Kiali từ đầu để phát hiện sớm cấu hình sai.
Istio là service mesh mã nguồn mở giúp tách logic bảo mật, định tuyến và giám sát khỏi mã ứng dụng, đưa về tầng hạ tầng do istiod và các proxy đảm nhận. Với hai chế độ sidecar và ambient, doanh nghiệp có thể chọn mô hình phù hợp với quy mô và nguồn lực. Nền tảng cho Istio là một cụm Kubernetes ổn định, và VNPT Kubernetes Service là một lựa chọn để xây dựng nền tảng đó.
Câu hỏi thường gặp về Istio
Istio có miễn phí không?
Có. Istio là phần mềm mã nguồn mở theo giấy phép Apache 2.0. Chi phí chủ yếu đến từ tài nguyên hạ tầng và công sức vận hành.
Istio khác gì Kubernetes Ingress hay API Gateway?
Ingress và API Gateway chủ yếu quản lý lưu lượng north-south, từ bên ngoài vào cụm. Istio tập trung vào lưu lượng east-west giữa các service, đồng thời có ingress gateway riêng cho lưu lượng từ ngoài vào.
Nên chọn sidecar hay ambient khi mới bắt đầu?
Với cụm mới, ambient giúp giảm tài nguyên và đơn giản hóa vận hành. Nếu hệ thống phụ thuộc nhiều vào VirtualService hoặc tính năng L7 chưa được hỗ trợ đầy đủ trong ambient, sidecar vẫn là lựa chọn an toàn hơn.
