


Local File Inclusion (LFI) là gì? Cơ chế, rủi ro và cách phòng chống
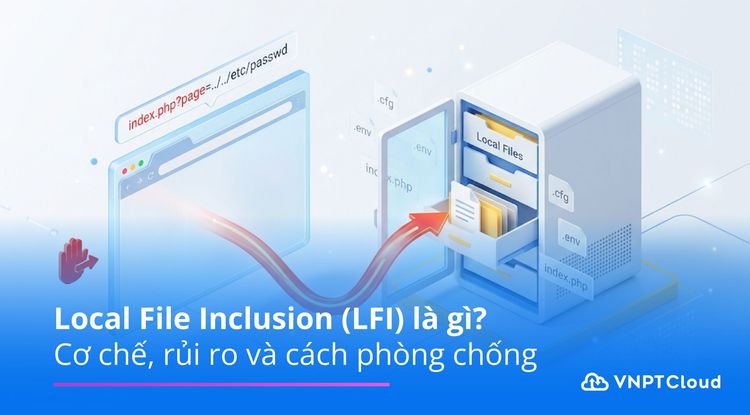

Local File Inclusion (LFI) là lỗ hổng cho phép kẻ tấn công buộc ứng dụng web đọc hoặc nạp các tệp có sẵn trên máy chủ, từ tệp cấu hình chứa mật khẩu đến mã nguồn. Trong một số điều kiện, LFI có thể bị leo thang thành thực thi mã từ xa. Bài viết giải thích LFI là gì, cơ chế hình thành, các kỹ thuật khai thác thường gặp và cách phòng chống hiệu quả.
Local File Inclusion (LFI) là gì?
Local File Inclusion là lỗ hổng xảy ra khi ứng dụng web dùng dữ liệu người dùng để xác định tệp cần nạp (include) mà không kiểm soát chặt chẽ. Kẻ tấn công lợi dụng điều này để nạp một tệp khác có sẵn trên máy chủ thay vì tệp nhà phát triển dự định.
Chữ “Local” cho biết tệp bị nạp nằm cục bộ trên máy chủ, khác với Remote File Inclusion (RFI), nơi tệp được tải từ nguồn bên ngoài.
Theo danh mục CWE của MITRE, lỗi include tệp trong PHP thuộc CWE-98. Khi khai thác dựa vào chuỗi ../ để thoát khỏi thư mục cho phép, lỗi còn liên quan tới CWE-22 (Path Traversal).
LFI phổ biến nhất ở ứng dụng PHP, nhưng nền tảng khác cũng có thể mắc lỗi tương tự khi tên template hoặc đường dẫn tệp được ghép trực tiếp từ tham số người dùng.
Cơ chế hoạt động của lỗ hổng LFI
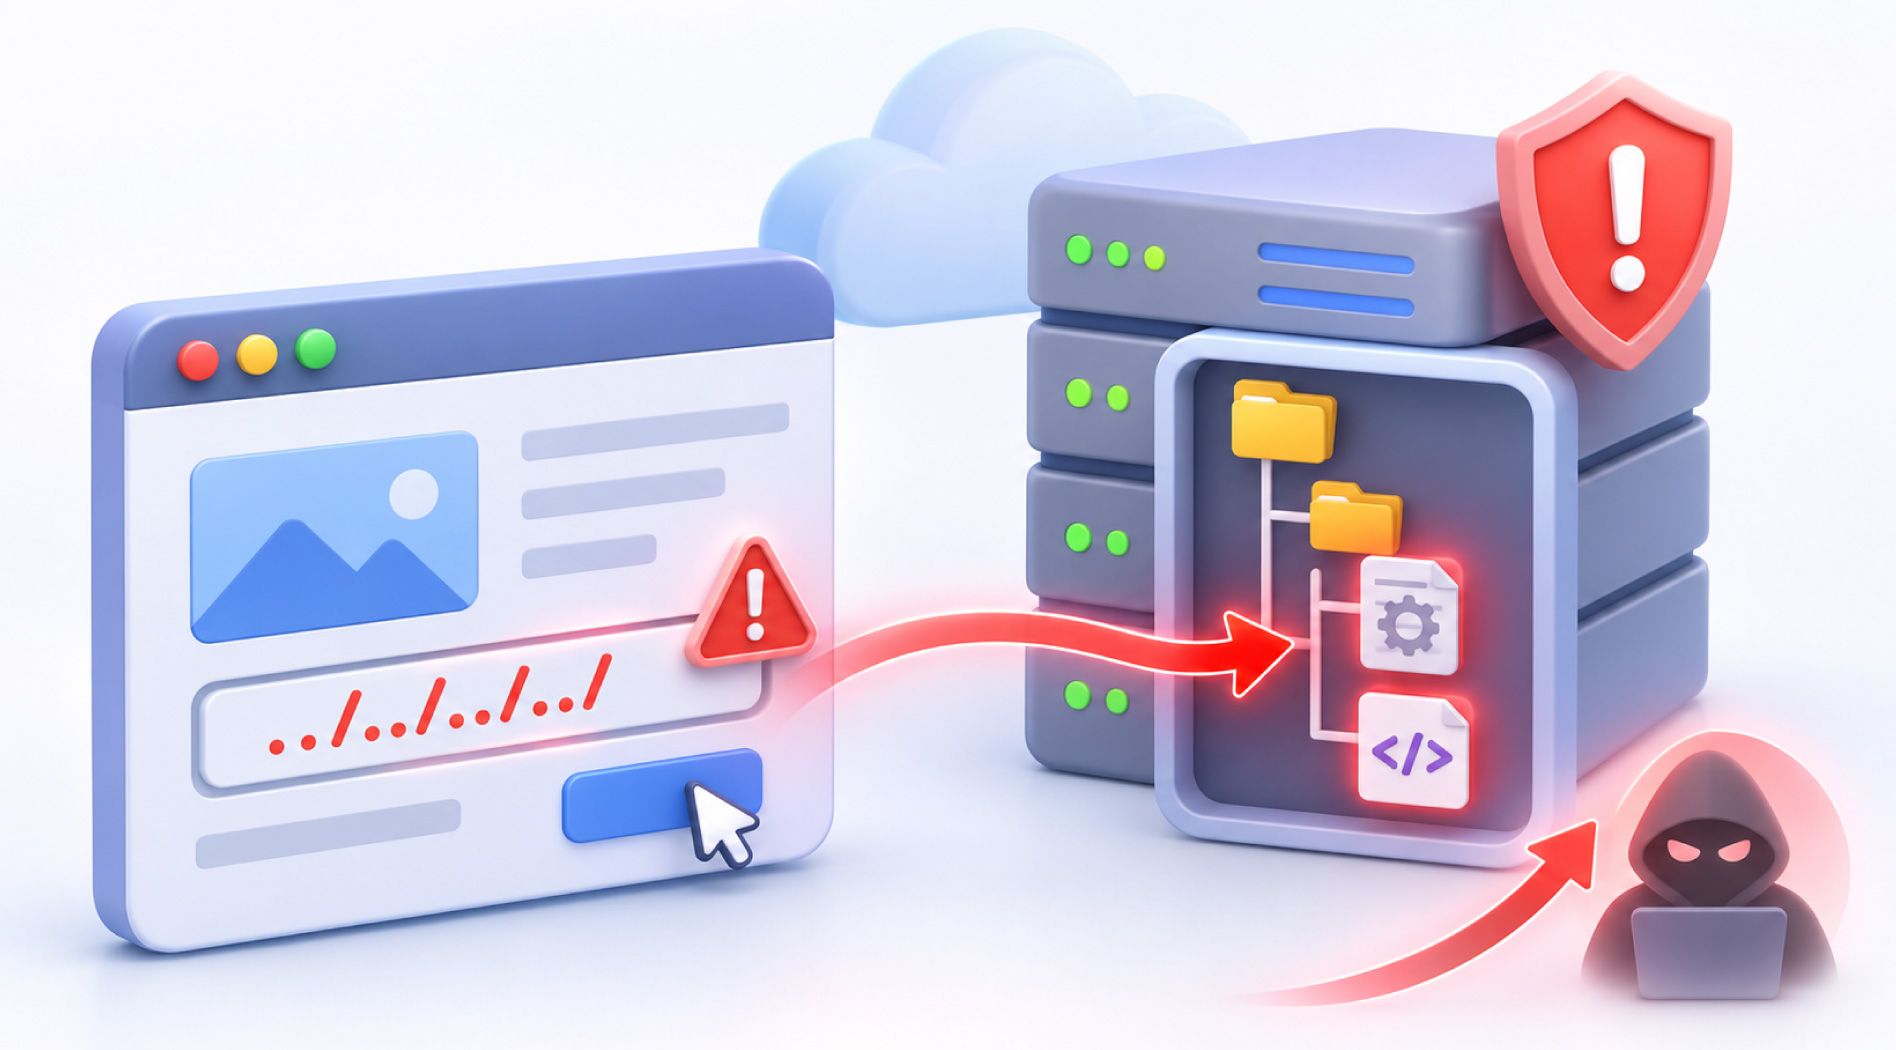
Nhiều website dùng một tham số URL để chọn nội dung hiển thị, ví dụ index.php?page=about.php sẽ nạp tệp giới thiệu. Đoạn mã PHP sau minh họa cách viết dễ phát sinh LFI:
<?php
$page = $_GET['page'];
include("pages/" . $page);
Nhà phát triển kỳ vọng $page chỉ nhận giá trị như home.php hoặc about.php, nhưng người dùng có thể gửi bất kỳ chuỗi nào. Với ?page=../../../../etc/passwd, mỗi chuỗi ../ lùi đường dẫn lên một cấp, khiến ứng dụng nạp tệp /etc/passwd của Linux và trả nội dung về trình duyệt.
LFI nguy hiểm hơn lỗi đọc tệp thông thường vì hàm include thông dịch tệp được nạp như mã PHP. Nếu tệp chứa mã PHP, mã đó sẽ chạy; nếu không, nội dung được xuất ra dạng văn bản.
Các kỹ thuật khai thác LFI thường gặp
Các kỹ thuật dưới đây được mô tả ở mức khái niệm, giúp đội phát triển đánh giá đúng mức độ rủi ro.
Directory traversal và vượt bộ lọc
Kỹ thuật cơ bản là dùng ../ để thoát khỏi thư mục dự kiến. Nếu ứng dụng chỉ lọc chuỗi ../ đơn giản, kẻ tấn công có thể dùng mã hóa URL (%2e%2e%2f), lồng chuỗi (....//) hoặc đường dẫn tuyệt đối. Vì vậy, bộ lọc dạng blacklist hiếm khi đủ an toàn.
Với PHP rất cũ (trước 5.3.4), ký tự null byte (%00) từng được dùng để cắt bỏ đuôi .php mà ứng dụng tự nối vào, một lý do nữa để không vận hành phiên bản lỗi thời.
Lạm dụng PHP wrapper
PHP hỗ trợ các wrapper (bộ bao luồng dữ liệu) để truy cập dữ liệu qua nhiều giao thức. Theo hướng dẫn kiểm thử của OWASP, các wrapper thường bị lạm dụng trong LFI gồm:
- php://filter: mã hóa Base64 nội dung tệp trước khi trả về, giúp kẻ tấn công đọc được mã nguồn PHP, kể cả tệp cấu hình chứa mật khẩu.
- data://: nhúng trực tiếp nội dung vào đường dẫn, chỉ hoạt động khi allow_url_include được bật.
- zip:// và phar://: truy cập tệp bên trong tệp nén, thường kết hợp với chức năng upload.
- expect://: thực thi lệnh hệ thống, chỉ khả dụng khi cài tiện ích mở rộng expect (không có sẵn mặc định).
Leo thang từ LFI thành RCE
Thực thi mã từ xa (Remote Code Execution – RCE) là hậu quả nghiêm trọng nhất. Kẻ tấn công cần đưa được mã PHP vào một tệp trên máy chủ rồi dùng LFI để nạp tệp đó, thường qua hai cách:
- Log poisoning: chèn mã PHP vào trường User-Agent để máy chủ ghi vào log truy cập, rồi include tệp log. Cách này chỉ hiệu quả khi tiến trình web đọc được log.
- Kết hợp chức năng upload: tải lên một tệp trông như ảnh nhưng chứa mã PHP, rồi dùng LFI để thông dịch tệp đó như mã nguồn.
Phân biệt LFI, RFI và Path Traversal
Ba khái niệm này dễ bị dùng lẫn lộn vì cùng liên quan đến thao túng đường dẫn tệp. Bảng sau tóm tắt khác biệt chính:
| Tiêu chí | LFI | RFI | Path Traversal |
| Nguồn tệp | Tệp có sẵn trên máy chủ | Tệp từ máy chủ bên ngoài, truyền qua URL | Tệp có sẵn trên máy chủ |
| Hành vi với tệp | Nạp (include), có thể thực thi mã PHP trong tệp | Nạp và thực thi mã từ nguồn bên ngoài | Thường chỉ đọc, tải xuống hoặc ghi tệp |
| Điều kiện trong PHP | include/require dùng đầu vào người dùng | Như LFI, kèm allow_url_include bật (mặc định tắt) | Hàm xử lý tệp nhận đường dẫn không kiểm soát |
| Mã CWE | CWE-98 | CWE-98 | CWE-22 |
| Rủi ro điển hình | Lộ dữ liệu, có thể leo thang thành RCE | Thường dẫn trực tiếp tới RCE | Lộ hoặc thay đổi dữ liệu |
Có thể hiểu Path Traversal là kỹ thuật, còn LFI là lớp lỗ hổng thường dùng kỹ thuật đó. Path Traversal qua readfile() hay file_get_contents() chỉ trả về nội dung tệp, không thực thi mã như include.
Tác hại của LFI đối với hệ thống
Mức thiệt hại phụ thuộc vào quyền của tiến trình web và những dữ liệu lưu trên máy chủ. Các hậu quả thường gặp gồm:
- Lộ thông tin nhạy cảm: tệp .env, wp-config.php hoặc config.php thường chứa mật khẩu cơ sở dữ liệu, khóa API, secret key.
- Lộ mã nguồn: kẻ tấn công đọc được logic ứng dụng để tìm thêm lỗ hổng khác.
- Thu thập thông tin hệ thống: tệp như /etc/passwd tiết lộ tài khoản và cấu trúc thư mục.
- Chiếm quyền máy chủ: khi leo thang thành RCE, kẻ tấn công có thể cài web shell, đánh cắp dữ liệu hoặc tấn công sâu vào mạng nội bộ.
Cách phát hiện và phòng chống LFI
Phát hiện lỗ hổng LFI
Khi kiểm thử hộp đen, OWASP khuyến nghị tìm các chức năng nhận tên tệp hoặc đường dẫn làm tham số, như page=, file=, template=. Rà soát mã nguồn và công cụ phân tích tĩnh (SAST) giúp tìm lời gọi include/require nhận biến từ người dùng.
Khi vận hành, hãy theo dõi log truy cập để phát hiện yêu cầu chứa ../, php:// hoặc /etc/passwd, đồng thời kiểm thử xâm nhập định kỳ.
Phòng chống trong mã nguồn
Giải pháp hiệu quả nhất theo OWASP là không truyền dữ liệu người dùng trực tiếp vào API hệ thống tệp. Nếu buộc phải include động, hãy dùng danh sách cho phép (allowlist) và ánh xạ định danh sang tệp cố định:
<?php
$pages = [
'home'  => 'home.php',
'about' => 'about.php',
];
$key = $_GET['page'] ?? 'home';
if (!isset(pages[key])) {
http_response_code(404);
exit;
}
include __DIR__ . '/pages/' . pages[key];
Người dùng chỉ chọn được khóa hợp lệ, còn đường dẫn thật do lập trình viên kiểm soát. Nếu không thể dùng allowlist, hãy chuẩn hóa đường dẫn bằng realpath() và kiểm tra kết quả vẫn nằm trong thư mục được phép.
Gia cố cấu hình máy chủ
Cấu hình an toàn giúp giảm thiệt hại khi mã nguồn còn sót lỗi:
- Giữ allow_url_include = Off (giá trị mặc định) để chặn RFI và các wrapper như data://.
- Thiết lập open_basedir để giới hạn thư mục PHP được phép truy cập. Đây là lớp giảm thiểu, không thay thế việc sửa mã.
- Chạy tiến trình web với quyền tối thiểu, không cho đọc tệp log hoặc tệp hệ thống không cần thiết.
- Tắt display_errors trên production và chặn thực thi script trong thư mục upload.
- Cập nhật PHP, CMS, plugin và theme lên phiên bản còn được hỗ trợ.
Bổ sung các lớp bảo vệ
Tường lửa ứng dụng web (WAF) giúp chặn nhiều mẫu payload LFI phổ biến trong lúc chờ vá lỗi, nhưng không thay thế được việc sửa mã vì payload có thể được biến đổi để vượt luật lọc.
Ở tầng hạ tầng, nên tách máy chủ ứng dụng khỏi cơ sở dữ liệu, giới hạn cổng mở bằng tường lửa và sao lưu định kỳ ở vị trí tách biệt.
Câu hỏi thường gặp về Local File Inclusion
Lỗ hổng LFI có xảy ra trên Windows Server không?
Có. Trên Windows, kẻ tấn công dùng cả ..\ lẫn ../ và nhắm tới tệp đặc trưng như C:\Windows\win.ini. Cách phòng chống vẫn giống Linux: allowlist, chuẩn hóa đường dẫn và phân quyền tối thiểu.
Website WordPress có bị LFI không?
Có thể. Lõi WordPress được duy trì bảo mật thường xuyên, nhưng nhiều lỗ hổng LFI được công bố nằm ở plugin và theme của bên thứ ba. Hãy cập nhật định kỳ, gỡ plugin không dùng và chỉ cài từ nguồn tin cậy.
Làm sao biết website đã bị khai thác LFI?
Dấu hiệu thường gặp là log có yêu cầu chứa chuỗi traversal kèm phản hồi dung lượng bất thường, hoặc xuất hiện tệp lạ trong thư mục upload. Khi nghi ngờ, hãy cô lập máy chủ, thay mật khẩu và khóa trong tệp cấu hình rồi rà soát mã nguồn.
Kết luận
Local File Inclusion bắt nguồn từ thói quen ghép dữ liệu người dùng vào đường dẫn tệp. Hậu quả có thể dừng ở việc lộ tệp cấu hình hoặc leo thang thành chiếm quyền máy chủ. Cách phòng chống bền vững là dùng allowlist, gia cố cấu hình PHP, phân quyền tối thiểu và kiểm thử định kỳ. Khi vận hành ứng dụng trên VNPT Cloud, bạn có thể kết hợp Cloud Server với Cloud Firewall và Backup & Disaster Recovery để xây dựng nhiều lớp bảo vệ.
