


Spoofing là gì? Các kiểu tấn công giả mạo và cách phòng chống

Spoofing là kỹ thuật giả mạo danh tính của một nguồn đáng tin cậy như email, số điện thoại, địa chỉ IP hay bản ghi DNS để đánh lừa người dùng hoặc hệ thống. Bài viết giải thích spoofing là gì, các hình thức phổ biến, cách phân biệt với phishing và biện pháp phòng chống cho cá nhân lẫn doanh nghiệp.
Spoofing là gì?
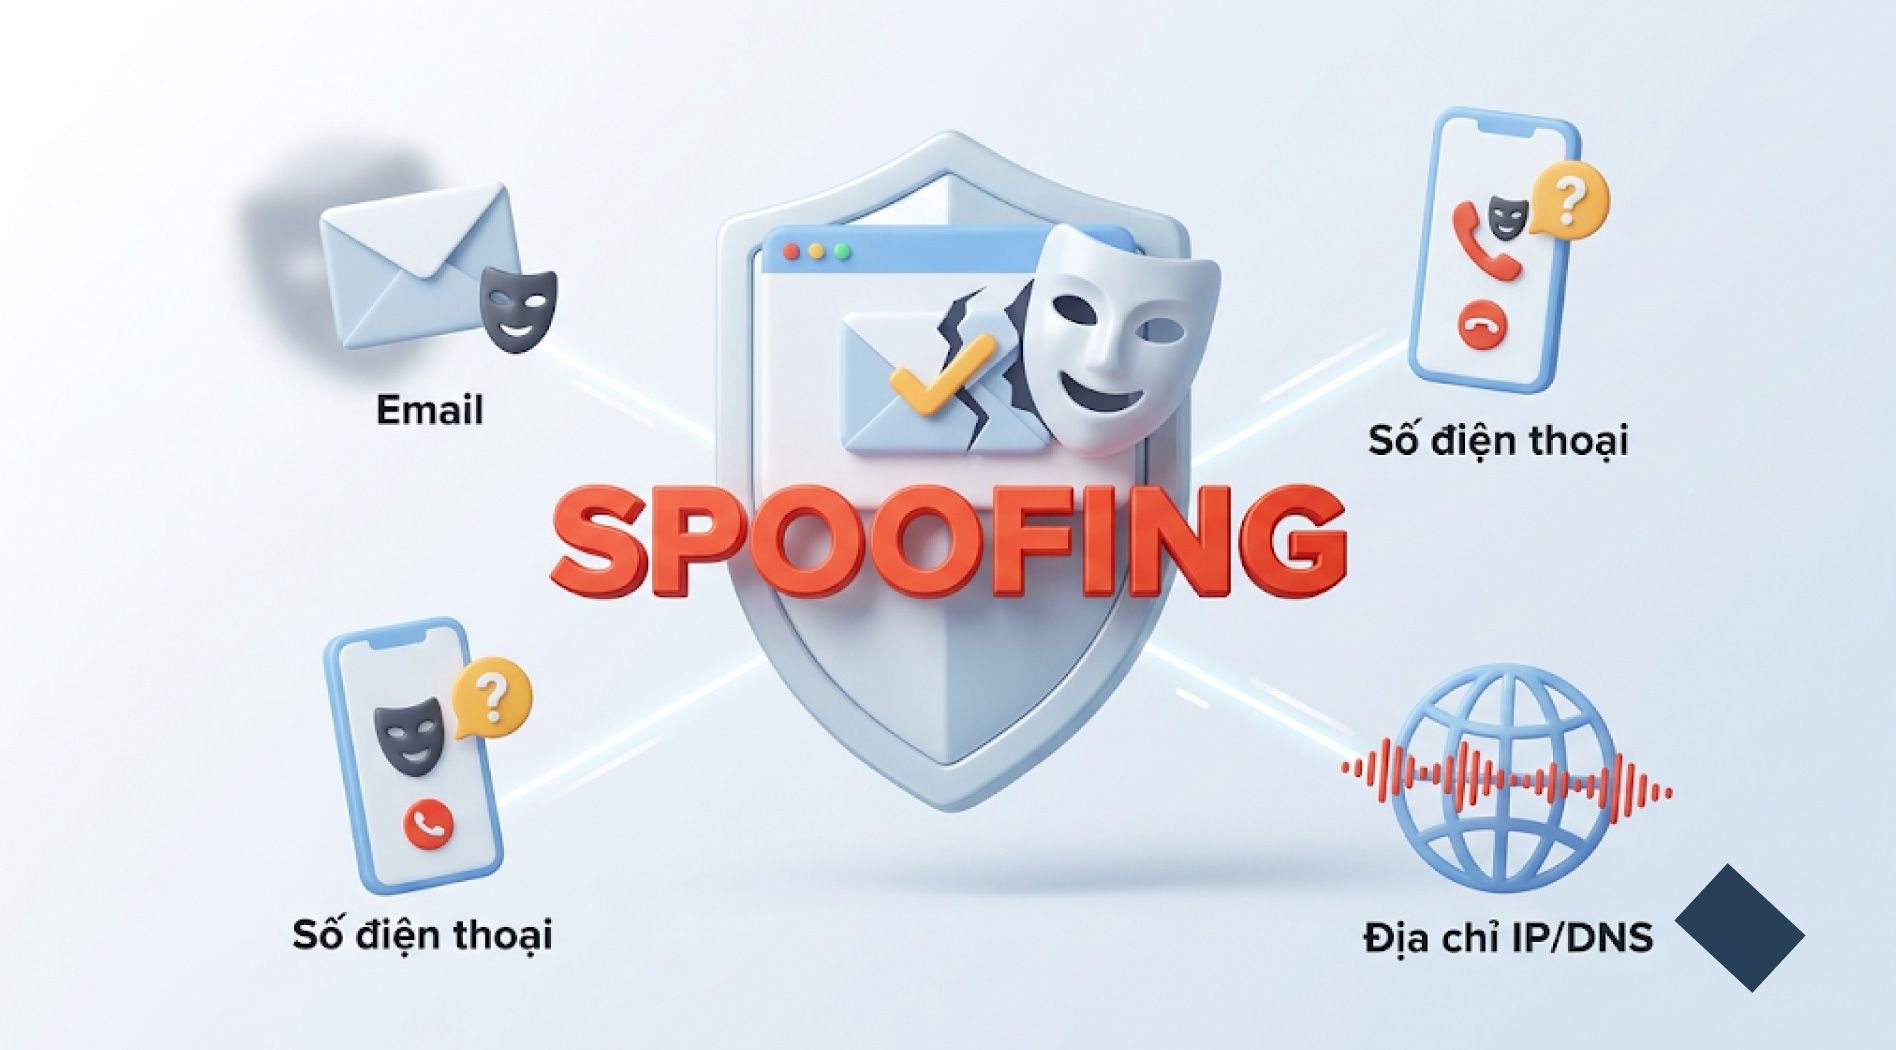
Spoofing (tấn công giả mạo) là hành vi làm giả thông tin nhận dạng để một người, thiết bị hoặc thông điệp trông như đến từ nguồn hợp lệ. Thông tin bị làm giả có thể là địa chỉ email, tên người gửi SMS, số gọi đến, IP nguồn, địa chỉ MAC hoặc kết quả phân giải tên miền.
Giả mạo hiếm khi là mục tiêu cuối cùng. Đây thường là bước mở đường cho đánh cắp thông tin đăng nhập, lừa chuyển tiền, phát tán mã độc, nghe lén lưu lượng (Man-in-the-Middle) hoặc khuếch đại tấn công từ chối dịch vụ (DDoS).
Spoofing có thể nhắm vào con người hoặc vào máy móc như router, switch, DNS resolver, nên phòng chống cần kết hợp cả kỹ thuật lẫn nhận thức người dùng.
Vì sao tấn công spoofing dễ xảy ra?
Nhiều giao thức nền tảng của Internet ra đời khi mạng còn nhỏ và các bên mặc định tin nhau. Chúng truyền thông tin nhận dạng nhưng không tự kiểm chứng thông tin đó:
- SMTP: giao thức gửi email không bắt buộc xác thực trường “From” mà người nhận nhìn thấy.
- IP: router chuyển gói tin theo địa chỉ đích, không kiểm tra địa chỉ nguồn có thật hay không.
- ARP: thiết bị trong mạng LAN chấp nhận phản hồi ARP mà không xác minh bên gửi.
- DNS truyền thống: resolver khó phân biệt phản hồi thật và giả nếu không có cơ chế ký số.
Khi nhắm vào con người, spoofing thường đi kèm thao túng tâm lý (social engineering) như tạo cảm giác khẩn cấp hoặc mạo danh cấp trên. Với spoofing tầng mạng như IP hay ARP, kẻ tấn công không cần người dùng thao tác, chỉ cần hệ thống thiếu cơ chế kiểm tra.
Các hình thức spoofing phổ biến
Email spoofing
Kẻ tấn công sửa trường From để email trông như gửi từ ngân hàng, đối tác hoặc lãnh đạo. Biến thể nguy hiểm với doanh nghiệp là lừa đảo xâm phạm email doanh nghiệp (BEC): email giả danh giám đốc hoặc nhà cung cấp yêu cầu chuyển khoản gấp hay đổi tài khoản nhận tiền.
IP spoofing
Kẻ tấn công thay địa chỉ IP nguồn trong header gói tin bằng một địa chỉ khác. Vì phản hồi được gửi về địa chỉ giả, kỹ thuật này khó dùng để thiết lập phiên TCP hoàn chỉnh, nhưng rất phù hợp cho DDoS.
Ở dạng tấn công phản xạ và khuếch đại (reflection/amplification), kẻ tấn công gửi truy vấn nhỏ đến các máy chủ DNS, NTP hoặc memcached công khai, với IP nguồn là IP của nạn nhân. Các máy chủ này trả về phản hồi lớn hơn nhiều lần và dồn toàn bộ về nạn nhân.
ARP spoofing
ARP (Address Resolution Protocol) ánh xạ địa chỉ IP sang MAC trong mạng nội bộ. Kẻ tấn công ở cùng LAN gửi gói ARP giả để máy nạn nhân tin rằng MAC của chúng là MAC của gateway. Lưu lượng khi đó đi qua máy kẻ tấn công, cho phép nghe lén, sửa dữ liệu hoặc chiếm phiên đăng nhập. Kỹ thuật này còn gọi là ARP poisoning.
DNS spoofing
DNS spoofing (hay DNS cache poisoning) làm sai lệch kết quả phân giải tên miền: người dùng gõ đúng tên miền nhưng bị dẫn tới IP do kẻ tấn công kiểm soát. Bản ghi giả có thể được chèn vào bộ nhớ đệm của resolver, qua router bị đổi DNS server hoặc tệp hosts bị mã độc sửa. Nguy hiểm ở chỗ thanh địa chỉ vẫn hiển thị tên miền đúng.
Website và URL spoofing
Kẻ tấn công dựng trang web sao chép giao diện trang thật và dùng tên miền gần giống, chẳng hạn thay chữ “o” bằng số “0” hoặc thêm dấu gạch nối. Biến thể tinh vi hơn là homograph attack, tận dụng tên miền quốc tế hóa (IDN) chứa ký tự Cyrillic trông giống hệt ký tự Latin.
Caller ID và SMS spoofing
Với caller ID spoofing, kẻ lừa đảo dùng VoIP để hiển thị số giống số ngân hàng, cơ quan chức năng hoặc người quen. SMS spoofing thay tên người gửi bằng brandname, nên tin giả có thể nằm chung luồng với tin nhắn thật. Tại Việt Nam đã ghi nhận các vụ dùng trạm phát sóng giả để gửi tin mạo danh ngân hàng.
Ngoài ra còn có GPS spoofing (phát tín hiệu định vị giả) và facial spoofing (dùng ảnh, video để qua mặt nhận diện khuôn mặt), đáng lưu ý với hệ thống IoT, logistics và eKYC.
Spoofing và phishing khác nhau thế nào?
Spoofing là kỹ thuật làm giả danh tính, còn phishing là hình thức lừa đảo dụ nạn nhân tiết lộ thông tin hoặc thực hiện hành động có hại. Phishing thường dùng spoofing để tăng độ tin cậy, nhưng spoofing có thể tồn tại độc lập, ví dụ IP spoofing trong DDoS không cần lừa ai.
| Tiêu chí | Spoofing | Phishing |
| Bản chất | Làm giả định danh của nguồn | Lừa đảo để lấy thông tin hoặc khiến nạn nhân hành động |
| Đối tượng bị đánh lừa | Con người hoặc hệ thống | Chủ yếu là con người |
| Cần nạn nhân thao tác | Không nhất thiết | Có |
| Ví dụ | Giả IP nguồn, giả ARP, giả trường From | Email dẫn đến trang đăng nhập giả |
Dấu hiệu nhận biết tấn công giả mạo
Với người dùng, các dấu hiệu sau cần được kiểm tra kỹ:
- Địa chỉ email thật khác tên hiển thị, hoặc trường Reply-To trỏ sang tên miền lạ.
- Nội dung tạo áp lực thời gian: khóa tài khoản, phạt tiền, yêu cầu chuyển khoản gấp.
- URL có ký tự lạ, sai chính tả nhỏ hoặc trình duyệt cảnh báo chứng chỉ.
- Cuộc gọi, tin nhắn yêu cầu cung cấp OTP hoặc mật khẩu.
Với quản trị hệ thống, dấu hiệu thường nằm trong log và lưu lượng mạng:
- Bảng ARP có nhiều IP cùng trỏ về một MAC, hoặc MAC của gateway thay đổi bất thường.
- Lưu lượng phản hồi DNS/NTP tăng đột biến dù máy chủ không gửi truy vấn tương ứng.
- Báo cáo DMARC cho thấy nguồn lạ đang gửi email bằng tên miền của doanh nghiệp.
Cách phòng chống spoofing
Đối với người dùng cá nhân
Spoofing nhắm vào cá nhân chủ yếu lợi dụng sự vội vàng, nên thói quen xác minh là lớp bảo vệ quan trọng:
- Xác minh qua kênh khác: gọi lại tổng đài chính thức thay vì số trong tin nhắn hoặc email.
- Gõ trực tiếp địa chỉ website hoặc dùng bookmark, không bấm vào liên kết lạ.
- Bật xác thực đa yếu tố (MFA), ưu tiên ứng dụng xác thực hoặc khóa bảo mật thay vì chỉ dùng SMS.
- Hạn chế giao dịch quan trọng trên Wi-Fi công cộng; nếu cần, dùng VPN.
Đối với doanh nghiệp và quản trị hệ thống
Doanh nghiệp nên triển khai biện pháp tương ứng với từng tầng có thể bị giả mạo:
| Tầng | Biện pháp chính |
| SPF khai báo máy chủ được phép gửi thư cho tên miền; DKIM ký số email; DMARC quy định cách xử lý thư không đạt kiểm tra (none, quarantine, reject) và gửi báo cáo. | |
| IP | Lọc ingress/egress theo BCP 38; bật uRPF trên router biên; chặn gói tin từ Internet mang IP riêng. |
| ARP | Dynamic ARP Inspection kết hợp DHCP snooping, port security trên switch; phân đoạn mạng bằng VLAN. |
| DNS | Bật kiểm tra DNSSEC trên resolver và ký DNSSEC cho tên miền; dùng DNS over TLS/HTTPS; bảo vệ tài khoản quản lý tên miền bằng MFA. |
| Website | Dùng HTTPS kèm HSTS; theo dõi các tên miền đăng ký gần giống thương hiệu. |
Không nên tin một yêu cầu chỉ vì nó đến từ IP hay MAC quen thuộc. Mô hình Zero Trust xác thực từng phiên truy cập. Về quy trình, mọi yêu cầu chuyển tiền hoặc đổi thông tin thanh toán cần được xác minh qua kênh độc lập.
Câu hỏi thường gặp về spoofing
HTTPS có chống được spoofing không?
Một phần. HTTPS xác thực máy chủ bằng chứng chỉ, nên khi bị DNS spoofing, trình duyệt sẽ cảnh báo vì máy chủ giả không có chứng chỉ hợp lệ cho tên miền thật. Tuy nhiên, HTTPS không ngăn được trang giả dùng tên miền khác có chứng chỉ riêng.
Có thể chặn hoàn toàn IP spoofing không?
Nạn nhân không thể tự chặn hoàn toàn vì gói tin giả được tạo từ mạng của kẻ tấn công. Giải pháp gốc là nhà mạng lọc tại nguồn theo BCP 38; phía nạn nhân chủ yếu giảm thiểu bằng dịch vụ chống DDoS.
Nên đặt chính sách DMARC như thế nào?
Thường bắt đầu với p=none để thu báo cáo và xác định đầy đủ các nguồn gửi hợp lệ. Sau khi SPF và DKIM đã đúng cho mọi nguồn, chuyển dần sang p=quarantine rồi p=reject để thư giả mạo bị chặn.
Kết luận
Spoofing khai thác điểm yếu chung của nhiều giao thức: truyền thông tin nhận dạng mà không kiểm chứng. Để phòng chống, cần cấu hình đúng SPF, DKIM, DMARC, DNSSEC, lọc ingress, giám sát lưu lượng và nâng cao nhận thức người dùng. Khi triển khai hệ thống trên VNPT Cloud, doanh nghiệp có thể kết hợp Cloud Server với Cloud Firewall để kiểm soát lưu lượng ra vào, đồng thời xây dựng phương án Backup & Disaster Recovery cho dữ liệu quan trọng.
