


Tấn công Man in the Middle (MitM) là gì? Cơ chế, hình thức và cách phòng ngừa

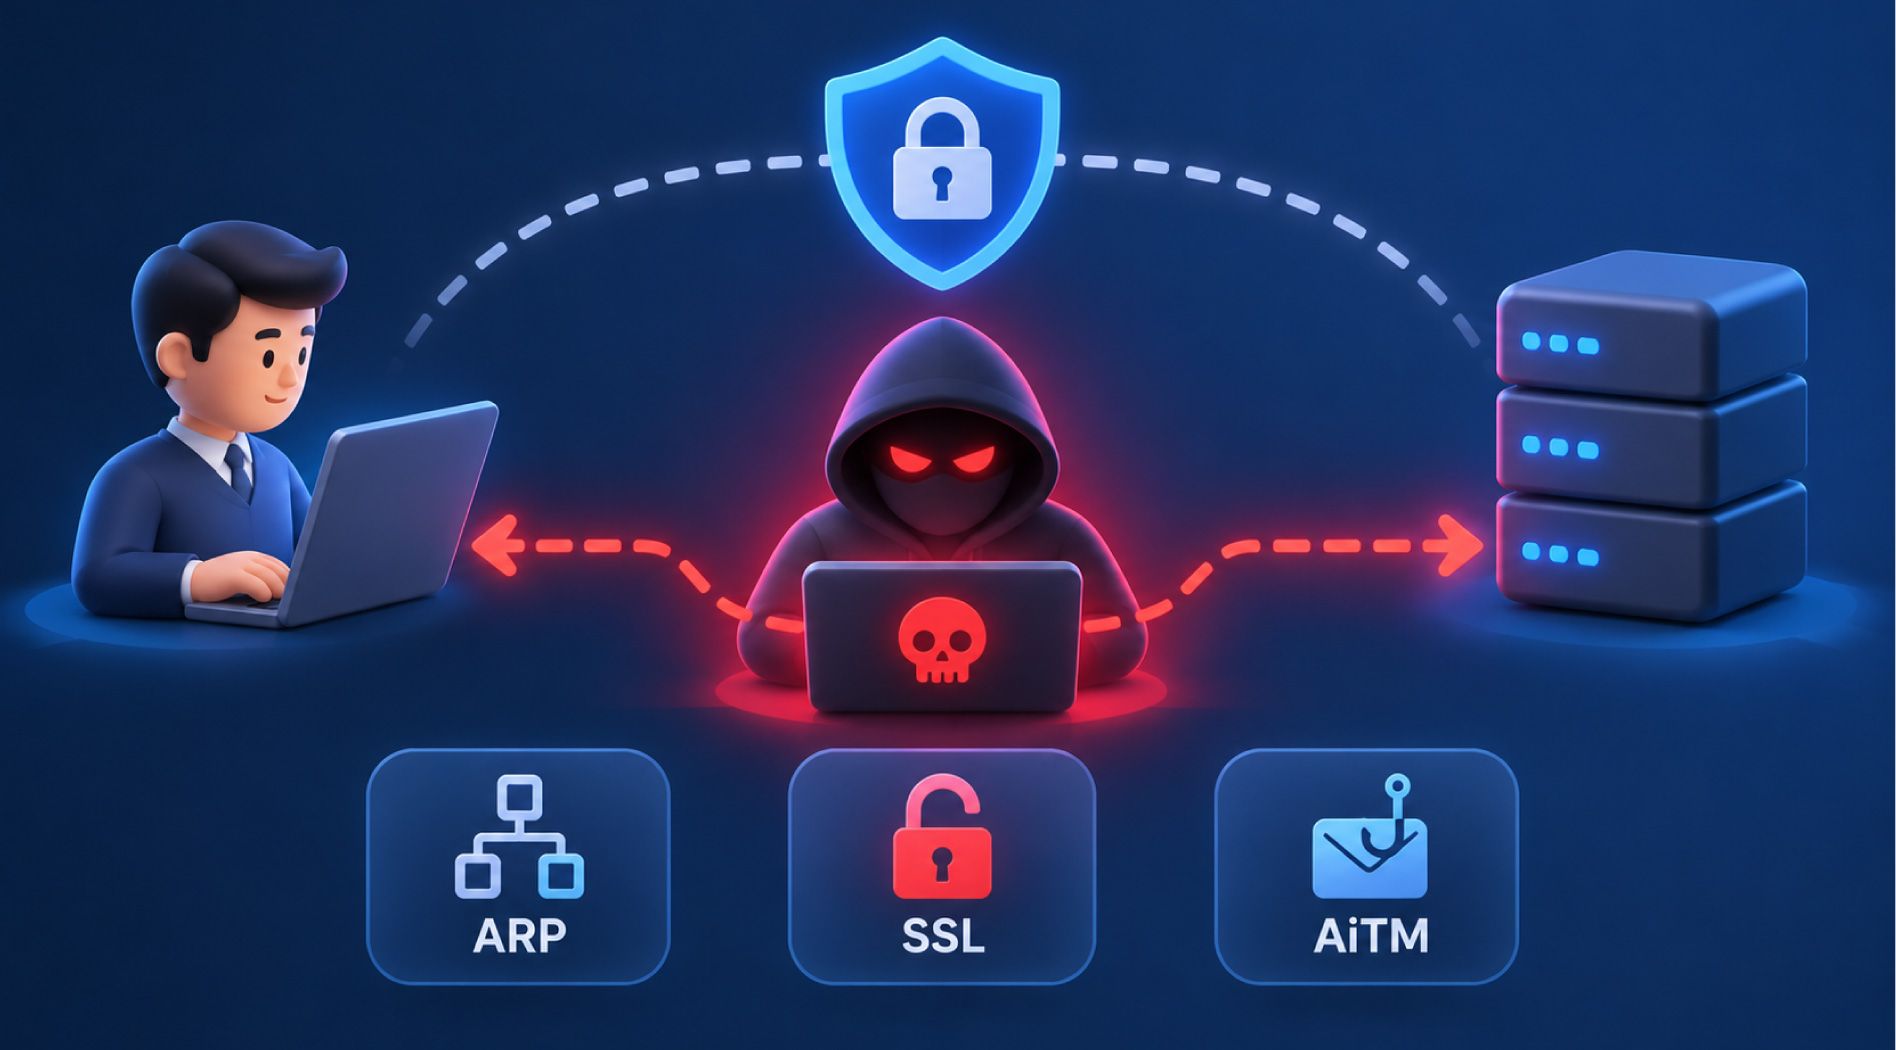
Man in the Middle (MitM) là kiểu tấn công mà kẻ xấu chen vào giữa hai bên đang giao tiếp để nghe lén hoặc sửa đổi dữ liệu, trong khi cả hai vẫn tin kết nối an toàn. Bài viết giải thích MitM là gì, cơ chế hoạt động, các kỹ thuật như ARP spoofing, SSL stripping, AiTM phishing và cách phòng chống cho doanh nghiệp.
Man in the Middle (MitM) là gì?
Man in the Middle (MitM), hay tấn công xen giữa, là hình thức tấn công trong đó kẻ tấn công bí mật đứng giữa luồng giao tiếp của hai bên, chẳng hạn giữa trình duyệt và máy chủ web hay giữa ứng dụng và API. Dữ liệu đi qua kẻ tấn công trước khi đến đích, nên có thể bị đọc, ghi lại hoặc thay đổi mà không bên nào phát hiện.
Điểm cốt lõi của MitM không nằm ở việc phá mã hóa, mà ở việc lợi dụng sự thiếu xác thực. Nếu một bên không kiểm tra được mình đang nói chuyện với ai, kẻ tấn công có thể giả danh bên còn lại. Vì vậy, MitM thường nhắm vào giao thức không xác thực, kết nối không mã hóa hoặc người dùng bỏ qua cảnh báo chứng chỉ.
Trong khung MITRE ATT&CK, nhóm kỹ thuật này được xếp vào Adversary-in-the-Middle (T1557). Tên gọi AiTM ngày càng phổ biến trong tài liệu bảo mật, nhưng bản chất giống MitM.
Cơ chế hoạt động của tấn công MitM
Một cuộc tấn công MitM thường gồm hai giai đoạn: chen vào đường truyền, sau đó xử lý dữ liệu đã chặn được.
Giai đoạn 1: Chặn bắt lưu lượng (Interception)
Kẻ tấn công khiến lưu lượng của nạn nhân đi qua thiết bị do chúng kiểm soát, bằng cách giả mạo ARP trong mạng LAN, phát Wi-Fi giả, đầu độc DNS hoặc chiếm quyền một router trên đường truyền.
Giai đoạn 2: Giải mã và thao túng dữ liệu
Nếu dữ liệu không mã hóa, kẻ tấn công đọc được ngay mật khẩu, cookie phiên hay nội dung form. Với HTTPS, chúng phải hạ cấp kết nối về HTTP hoặc trình ra chứng chỉ giả. Sau đó, dữ liệu có thể được chuyển tiếp nguyên vẹn để tránh nghi ngờ, hoặc bị sửa, ví dụ thay số tài khoản trong yêu cầu chuyển tiền.
Các hình thức tấn công MitM phổ biến
MitM là nhóm kỹ thuật ở nhiều tầng mạng. Bảng dưới đây tóm tắt các hình thức thường gặp:
| Hình thức | Tầng/điểm tấn công | Điều kiện thường gặp |
| ARP spoofing | Mạng LAN (tầng 2) | Kẻ tấn công cùng mạng nội bộ với nạn nhân |
| DNS spoofing | Phân giải tên miền | Resolver hoặc phản hồi DNS không được xác thực |
| Wi-Fi giả mạo (Evil Twin) | Điểm truy cập không dây | Người dùng kết nối Wi-Fi công cộng, không kiểm chứng |
| SSL stripping | Giao thức HTTP/HTTPS | Website chưa bật HSTS, người dùng truy cập bằng HTTP |
| Giả mạo chứng chỉ | Phiên TLS | Người dùng bỏ qua cảnh báo hoặc thiết bị bị cài root CA lạ |
| AiTM phishing | Quy trình đăng nhập | Nạn nhân nhập thông tin vào trang proxy giả mạo |
ARP spoofing
ARP (Address Resolution Protocol) ánh xạ IP sang địa chỉ MAC trong mạng LAN nhưng không có cơ chế xác thực. Kẻ tấn công gửi gói ARP giả, khai báo IP của gateway thuộc về MAC của máy mình, khiến lưu lượng của nạn nhân đi qua máy chúng.
DNS spoofing
Kẻ tấn công trả về bản ghi DNS sai, qua đầu độc bộ nhớ đệm resolver hoặc DNS server giả cấp qua DHCP, khiến tên miền trỏ đến máy chủ của chúng. Nếu website dùng HTTPS đúng chuẩn, trình duyệt sẽ cảnh báo vì kẻ tấn công không có chứng chỉ hợp lệ.
Wi-Fi giả mạo (Evil Twin)
Kẻ tấn công phát mạng Wi-Fi trùng tên với mạng quen thuộc tại quán cà phê, sân bay hay văn phòng. Thiết bị kết nối vào sẽ gửi toàn bộ lưu lượng qua điểm phát này mà không cần xâm nhập hạ tầng có sẵn.
SSL stripping và giả mạo chứng chỉ
Với SSL stripping, kẻ tấn công giữ kết nối HTTPS với máy chủ nhưng chỉ cung cấp HTTP cho nạn nhân. Kỹ thuật này khai thác lần truy cập bằng HTTP trước khi chuyển hướng sang HTTPS và bị vô hiệu hóa khi website bật HSTS.
Ở hướng khác, kẻ tấn công trình ra chứng chỉ tự ký. Tấn công chỉ thành công khi người dùng bỏ qua cảnh báo hoặc thiết bị đã bị cài root CA không đáng tin. Lưu ý, một số doanh nghiệp cũng cài root CA để kiểm tra TLS (TLS inspection) hợp pháp, nên chính sách này cần được quản lý chặt chẽ.
Chiếm phiên và AiTM phishing
Ứng dụng web thường nhận diện người dùng bằng cookie phiên. Lấy được cookie này, kẻ tấn công truy cập tài khoản mà không cần mật khẩu, gọi là session hijacking.
AiTM phishing là biến thể hiện đại: kẻ tấn công dựng reverse proxy trung chuyển giữa nạn nhân và trang đăng nhập thật. Nạn nhân nhập mật khẩu và OTP như bình thường, còn proxy lấy cookie phiên sau khi xác thực, nên MFA dựa trên OTP hoặc thông báo đẩy không chặn được.
Tác hại của tấn công MitM với doanh nghiệp
Dữ liệu chặn được từ MitM thường trở thành bàn đạp cho các bước tấn công tiếp theo:
- Lộ thông tin xác thực: mật khẩu, token API, cookie phiên quản trị mở đường vào hệ thống nội bộ.
- Sửa đổi giao dịch: thay số tài khoản, số tiền hoặc nội dung hóa đơn.
- Phát tán mã độc: chèn script hoặc thay tệp tải về bằng phiên bản chứa mã độc.
- Vi phạm tuân thủ: rò rỉ dữ liệu cá nhân, dữ liệu thẻ dẫn đến vi phạm quy định bảo vệ dữ liệu.
Dấu hiệu nhận biết tấn công MitM
Không dấu hiệu nào khẳng định chắc chắn, nhưng các hiện tượng sau cần được kiểm tra:
- Trình duyệt cảnh báo chứng chỉ không hợp lệ ở website vốn hoạt động bình thường.
- Website quen thuộc bất ngờ hiển thị bằng HTTP thay vì HTTPS.
- SSH báo lỗi "REMOTE HOST IDENTIFICATION HAS CHANGED" dù máy chủ không được cài lại.
- Bảng ARP có nhiều địa chỉ IP trỏ về cùng một địa chỉ MAC, hoặc MAC của gateway thay đổi liên tục.
Ở phía hệ thống, IDS/IPS giúp phát hiện gói ARP bất thường, còn giám sát nhật ký Certificate Transparency cho biết khi có chứng chỉ lạ được cấp cho tên miền của doanh nghiệp.
Cách phòng chống tấn công MitM
Phòng chống MitM cần kết hợp nhiều lớp, từ mã hóa, bảo vệ mạng đến xác thực người dùng.
Mã hóa và xác thực kết nối đúng cách
- Dùng TLS 1.2 trở lên (ưu tiên TLS 1.3), tắt SSL và TLS 1.0/1.1 trên máy chủ.
- Bật HSTS để trình duyệt luôn dùng HTTPS; cân nhắc đăng ký HSTS preload cho tên miền chính.
- Không tắt kiểm tra chứng chỉ trong mã nguồn, như verify=False trong thư viện requests của Python hay curl -k.
- Dùng mTLS (xác thực TLS hai chiều) cho giao tiếp giữa các dịch vụ và API nội bộ quan trọng.
- Đặt cờ Secure và HttpOnly cho cookie phiên để hạn chế lộ cookie qua kênh không mã hóa hoặc script độc hại.
Bảo vệ hạ tầng mạng
Trên switch quản lý được, bật DHCP snooping và Dynamic ARP Inspection để chặn ARP và DHCP giả. Dùng 802.1X để kiểm soát thiết bị kết nối, phân tách VLAN theo chức năng và dùng WPA2/WPA3-Enterprise cho Wi-Fi văn phòng.
Với DNS, DNSSEC giúp xác thực tính toàn vẹn của bản ghi, còn DNS over HTTPS (DoH) hoặc DNS over TLS (DoT) mã hóa truy vấn giữa máy khách và resolver. Khi làm việc qua Wi-Fi công cộng, VPN giúp đưa lưu lượng qua kênh mã hóa tới điểm tin cậy.
Xác thực người dùng chống phishing
Để chống AiTM phishing, nên ưu tiên MFA kháng phishing như khóa bảo mật FIDO2 hoặc passkey (WebAuthn). Cơ chế này gắn thông tin xác thực với đúng tên miền, nên trang proxy giả mạo không thể dùng lại. Nhân viên cũng cần được đào tạo để không bỏ qua cảnh báo chứng chỉ.
Thiết kế hạ tầng cloud an toàn
Trên cloud, nên đặt cơ sở dữ liệu và dịch vụ nội bộ trong mạng riêng ảo (VPC), chỉ công khai thành phần thật sự cần thiết. Truy cập quản trị nên đi qua VPN hoặc bastion host, kết hợp firewall giới hạn cổng và nguồn. Theo nguyên tắc Zero Trust, lưu lượng nội bộ giữa các dịch vụ cũng nên được mã hóa.
Doanh nghiệp triển khai ứng dụng trên VNPT Cloud có thể kết hợp các dịch vụ như Cloud Server, Virtual Private Cloud và các lớp tường lửa để xây dựng kiến trúc mạng phân tách, giảm bề mặt cho tấn công xen giữa.
Câu hỏi thường gặp về tấn công MitM
HTTPS có ngăn chặn hoàn toàn tấn công MitM không?
Không hoàn toàn. HTTPS ngăn phần lớn tấn công nếu chứng chỉ được kiểm tra đúng, nhưng rủi ro vẫn còn khi người dùng bỏ qua cảnh báo, thiết bị bị cài root CA lạ, website chưa bật HSTS hoặc người dùng đăng nhập vào trang proxy giả mạo.
Dùng VPN có chống được tấn công MitM không?
VPN bảo vệ đoạn đường từ thiết bị đến máy chủ VPN, hữu ích trên Wi-Fi công cộng. Đoạn từ máy chủ VPN đến website vẫn cần HTTPS, và bạn phải tin tưởng nhà cung cấp VPN.
Vì sao MFA bằng mã OTP vẫn có thể bị vượt qua?
Trong AiTM phishing, proxy chuyển tiếp mã OTP tới trang thật theo thời gian thực và lấy cookie phiên sau khi đăng nhập. FIDO2/passkey chống được vì xác thực gắn với tên miền gốc.
Kết luận
Man in the Middle khai thác điểm yếu trong xác thực và mã hóa đường truyền, từ mạng LAN, Wi-Fi, DNS đến quy trình đăng nhập. Phòng chống MitM không dựa vào một công cụ duy nhất mà cần kết hợp TLS cấu hình đúng, HSTS, bảo vệ lớp mạng, MFA kháng phishing và kiến trúc hạ tầng phân tách. Nếu đang xây dựng hoặc chuyển hệ thống lên cloud, doanh nghiệp có thể tham khảo giải pháp hạ tầng của VNPT Cloud để thiết kế môi trường an toàn ngay từ đầu.
