


Terraform là gì? Tìm hiểu công cụ quản lý hạ tầng dưới dạng mã

Terraform là gì và vì sao nhiều đội DevOps dùng nó để quản lý hạ tầng cloud? Đây là công cụ Infrastructure as Code (IaC) cho phép mô tả máy chủ, mạng, lưu trữ bằng file cấu hình rồi tự động tạo tài nguyên theo mô tả đó. Bài viết giải thích cơ chế hoạt động, thành phần chính, ưu nhược điểm và lưu ý khi triển khai Terraform.
Terraform là gì?
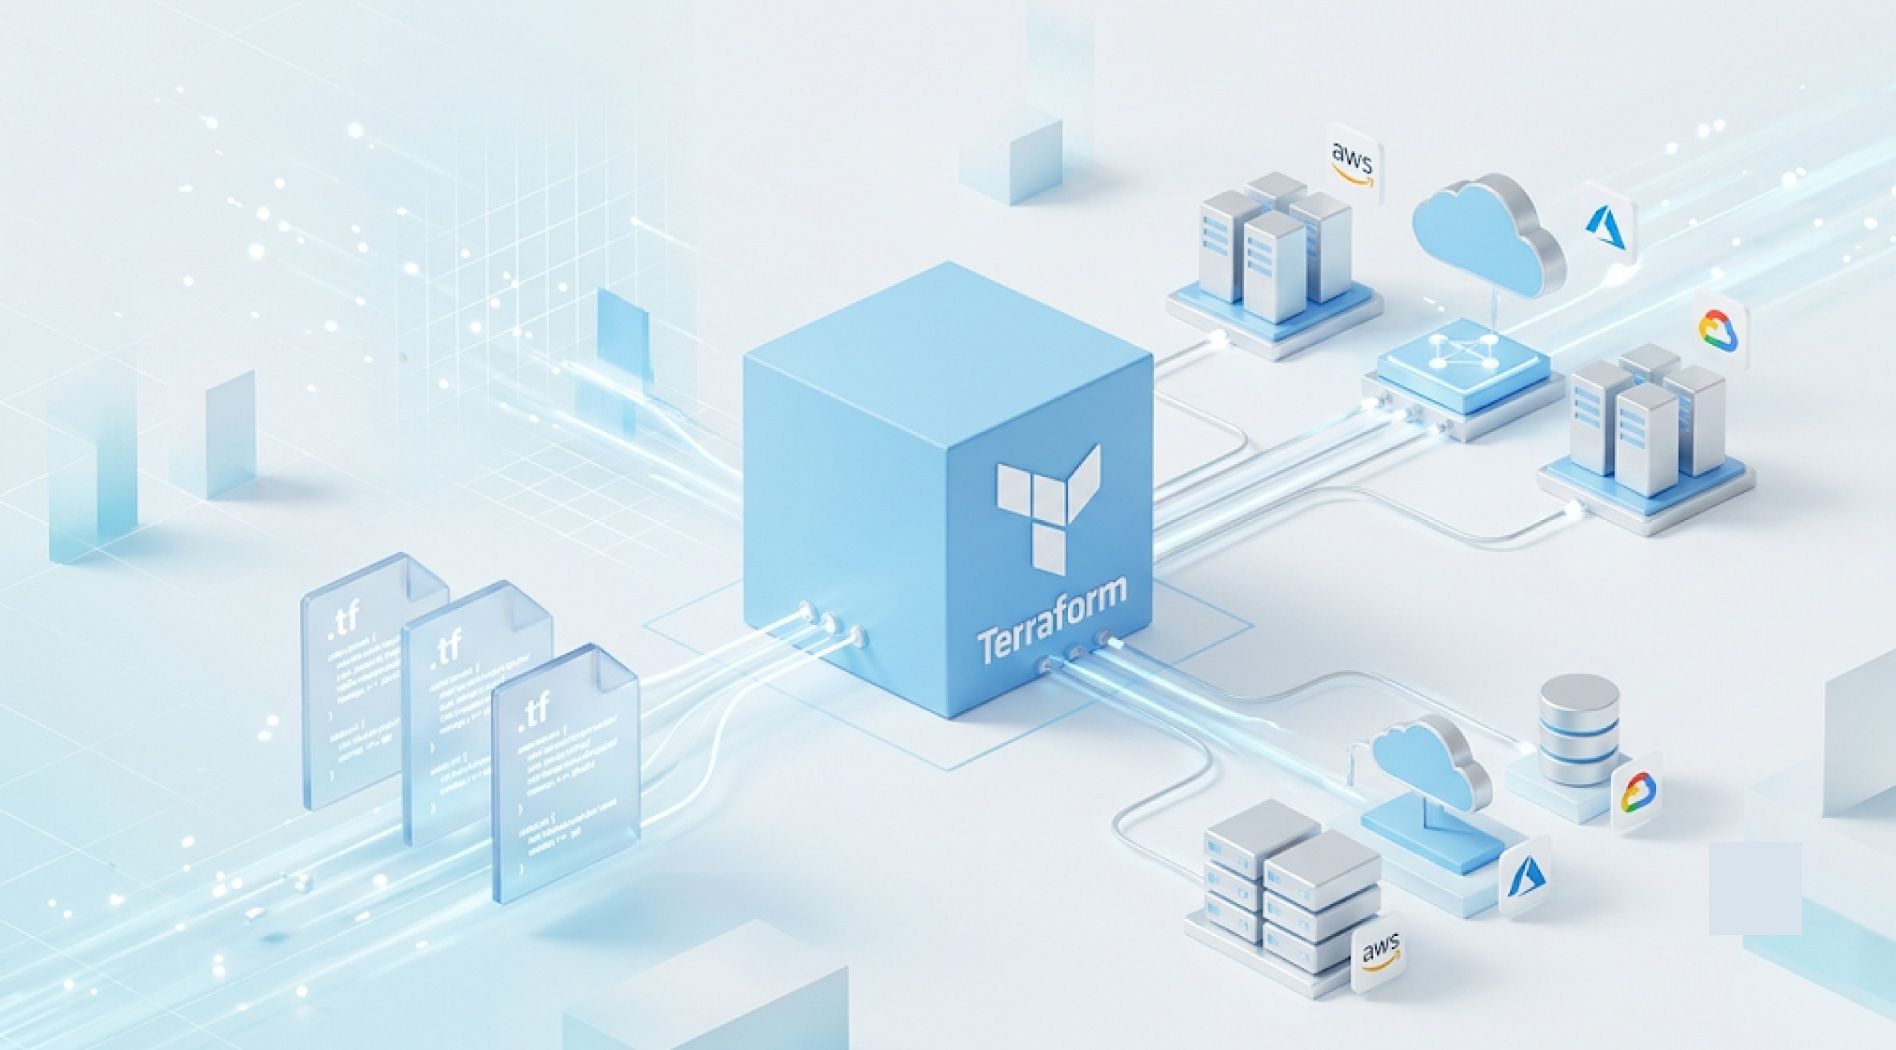
Terraform là công cụ Infrastructure as Code do HashiCorp phát triển, ra mắt năm 2014 và được viết bằng ngôn ngữ Go. Thay vì thao tác thủ công trên giao diện quản trị, bạn khai báo hạ tầng trong các file .tf. Terraform gọi API của nhà cung cấp để tạo, sửa hoặc xóa tài nguyên cho đến khi hạ tầng thực tế khớp với cấu hình.
Terraform dùng ngôn ngữ HCL (HashiCorp Configuration Language) theo kiểu khai báo (declarative). Bạn chỉ mô tả trạng thái cuối cùng, chẳng hạn “cần 3 máy chủ Ubuntu, 1 mạng riêng và 1 load balancer”, còn thứ tự thực hiện do Terraform tự tính toán. Script tuần tự (imperative) thì ngược lại: người viết phải chỉ rõ từng bước.
Terraform không gắn với một nền tảng cụ thể. Thông qua provider, cùng một quy trình quản lý được tài nguyên trên AWS, Azure, Google Cloud, OpenStack, VMware, Kubernetes hay dịch vụ DNS, CDN.
Giấy phép và quyền sở hữu Terraform hiện nay
Terraform từng phát hành theo giấy phép mã nguồn mở MPL 2.0. Từ tháng 8/2023, HashiCorp chuyển các phiên bản mới (từ Terraform 1.6) sang Business Source License 1.1 (BSL), giấy phép công khai mã nguồn nhưng không được OSI công nhận là mã nguồn mở. IBM hoàn tất thương vụ mua lại HashiCorp vào ngày 27/02/2025 và hiện là bên cấp phép.
Doanh nghiệp tự dùng Terraform cho hạ tầng của mình hầu như không bị ảnh hưởng; hạn chế chủ yếu nhắm vào sản phẩm, dịch vụ cạnh tranh với HashiCorp. Cộng đồng sau đó tạo ra OpenTofu, một nhánh (fork) giữ giấy phép MPL 2.0, được bảo trợ bởi Linux Foundation.
Terraform hoạt động như thế nào?
Kiến trúc Terraform gồm hai lớp: Terraform Core và provider. Core chạy trên máy người dùng hoặc máy chủ CI, đọc cấu hình, so sánh với trạng thái hiện tại và lập kế hoạch thay đổi. Provider là plugin chuyển khai báo thành lời gọi API tới từng nền tảng.
Core xây dựng đồ thị phụ thuộc (dependency graph) giữa các tài nguyên: máy chủ cần subnet, subnet cần VPC, nên VPC được tạo trước. Tài nguyên độc lập được xử lý song song.
Kết quả được lưu vào file state (mặc định là terraform.tfstate). State ánh xạ từng tài nguyên trong cấu hình với đối tượng thật trên cloud. Ở lần chạy sau, Terraform đối chiếu cấu hình, state và hạ tầng thực tế để biết cần tạo, sửa hay xóa gì.
Quy trình làm việc và các lệnh cơ bản
Quy trình chuẩn gồm viết cấu hình, xem trước kế hoạch và áp dụng. Các lệnh thường dùng:
| Lệnh | Chức năng |
| terraform init | Khởi tạo thư mục làm việc, tải provider, module và cấu hình backend lưu state |
| terraform fmt | Định dạng file .tf theo chuẩn thống nhất |
| terraform validate | Kiểm tra cú pháp và tính hợp lệ của cấu hình |
| terraform plan | Hiển thị các thay đổi sẽ thực hiện, chưa tác động tới hạ tầng |
| terraform apply | Thực thi thay đổi sau khi người dùng xác nhận |
| terraform destroy | Xóa toàn bộ tài nguyên do cấu hình hiện tại quản lý |
Bước plan cho biết tài nguyên nào được thêm (+), sửa tại chỗ (~) hoặc xóa rồi tạo lại (-/+). Nhờ đó, thay đổi ngoài ý muốn được phát hiện trước khi chạm vào môi trường thật.
Các thành phần chính trong Terraform
Một dự án Terraform thường gồm các khối cấu hình sau:
- Provider: nền tảng cần làm việc cùng thông tin kết nối như region, endpoint, xác thực.
- Resource: tài nguyên cần tạo và quản lý, ví dụ máy ảo, bucket lưu trữ, bản ghi DNS.
- Data source: đọc thông tin có sẵn mà Terraform không quản lý, như ID image hoặc mạng đã tồn tại.
- Variable và output: biến giúp dùng lại cấu hình cho nhiều môi trường; output trả về giá trị như địa chỉ IP.
- Module: nhóm nhiều tài nguyên thành khối dùng lại được, lưu cục bộ, trong Git hoặc trên Terraform Registry.
- State và backend: backend quy định nơi lưu state, như máy cục bộ, kho lưu trữ tương thích S3 hoặc HCP Terraform.
Ví dụ dưới đây khai báo provider AWS và một bucket lưu trữ:
terraform {
  required_providers {
aws = {
   source  = "hashicorp/aws"
   version = "~> 6.0"
}
  }
}

provider "aws" {
  region = "ap-southeast-1"
}

resource "aws_s3_bucket" "logs" {
  bucket = "demo-app-logs-example"
}
Lệnh terraform init tải provider AWS theo ràng buộc phiên bản, sau đó terraform apply tạo bucket. Nếu đổi tên bucket, plan sẽ báo xóa và tạo lại vì thuộc tính này không sửa trực tiếp được.
Ưu điểm và hạn chế của Terraform
Terraform được dùng rộng rãi nhờ những ưu điểm sau:
- Hạ tầng có thể tái lập: cùng một cấu hình tạo ra môi trường dev, staging và production nhất quán.
- Quản lý phiên bản bằng Git: mọi thay đổi hạ tầng đều có lịch sử và được review qua pull request.
- Hệ sinh thái provider lớn: một cú pháp cho nhiều nền tảng, phù hợp multi-cloud.
- Dễ tự động hóa: tích hợp tốt với GitLab CI, GitHub Actions, Jenkins.
Tuy nhiên, Terraform cũng có những hạn chế cần cân nhắc:
- Quản lý state phức tạp: state mất, hỏng hoặc bị ghi đồng thời khiến Terraform mất đồng bộ với hạ tầng.
- Rủi ro lộ dữ liệu nhạy cảm: state có thể chứa mật khẩu, khóa truy cập ở dạng văn bản thuần.
- Không thay thế công cụ quản lý cấu hình: cài phần mềm, cấu hình hệ điều hành bên trong máy chủ phù hợp hơn với Ansible, cloud-init hoặc image dựng sẵn.
- Phụ thuộc chất lượng provider: mức hỗ trợ cho từng dịch vụ tùy vào độ hoàn thiện của provider tương ứng.
- Configuration drift: sửa tay ngoài Terraform làm cấu hình và thực tế lệch nhau.
So sánh Terraform với Ansible, CloudFormation và OpenTofu
Mỗi công cụ IaC có phạm vi và cách tiếp cận riêng:
| Tiêu chí | Terraform | Ansible | CloudFormation | OpenTofu |
| Mục đích chính | Cấp phát, quản lý vòng đời hạ tầng | Quản lý cấu hình, triển khai ứng dụng | Cấp phát hạ tầng trên AWS | Cấp phát hạ tầng, tương tự Terraform |
| Cách tiếp cận | Khai báo | Chủ yếu tuần tự theo playbook | Khai báo | Khai báo |
| Nền tảng | Đa nền tảng qua provider | Đa nền tảng qua module | Chỉ AWS | Đa nền tảng qua provider |
| Quản lý state | File state do người dùng quản lý | Không dùng state riêng | AWS quản lý | File state, hỗ trợ mã hóa state |
| Ngôn ngữ | HCL | YAML | JSON, YAML | HCL |
| Giấy phép | BSL 1.1 | GPL v3 (ansible-core) | Dịch vụ của AWS | MPL 2.0 |
Terraform và Ansible thường kết hợp: Terraform tạo máy chủ, mạng; Ansible cấu hình phần mềm bên trong. Dự án chỉ chạy trên AWS có thể dùng CloudFormation. OpenTofu tương thích phần lớn cấu hình Terraform, phù hợp tổ chức ưu tiên mã nguồn mở, dù hai dự án đã khác nhau ở một số tính năng mới.
Ứng dụng và lưu ý khi triển khai Terraform
Các tình huống sử dụng phổ biến
- Dựng nhanh môi trường kiểm thử giống production, xóa sau khi dùng để tiết kiệm chi phí.
- Quản lý hạ tầng multi-cloud hoặc hybrid cloud trong một quy trình thống nhất.
- Khởi tạo cụm Kubernetes rồi dùng provider Kubernetes hoặc Helm để triển khai thành phần nền tảng.
- Chuẩn hóa hạ tầng bằng module nội bộ để các nhóm tự cấp phát tài nguyên theo mẫu đã duyệt.
- Khôi phục hạ tầng nhanh khi có sự cố nhờ cấu hình đã lưu dưới dạng mã.
Lưu ý để dùng Terraform an toàn
- Lưu state từ xa và bật khóa state: dùng remote backend như kho lưu trữ tương thích S3 hoặc HCP Terraform để cả nhóm dùng chung state, tránh ghi đè đồng thời.
- Không đưa bí mật vào Git: loại file .tfstate và .tfvars chứa bí mật khỏi repository; dùng biến môi trường hoặc công cụ như Vault.
- Cố định phiên bản: khai báo required_version cho Terraform, ràng buộc version cho provider và commit file .terraform.lock.hcl.
- Tách state theo môi trường và thành phần: state quá lớn làm plan chậm và tăng phạm vi ảnh hưởng khi lỗi.
- Review plan trước khi apply: trong CI/CD, lưu kết quả plan để duyệt rồi mới áp dụng.
- Hạn chế sửa tay: nếu buộc phải sửa, cập nhật lại cấu hình hoặc dùng import.
Câu hỏi thường gặp về Terraform
Terraform có miễn phí không?
Terraform CLI có thể tải về và sử dụng miễn phí để quản lý hạ tầng của chính tổ chức. HCP Terraform (tên cũ Terraform Cloud) và Terraform Enterprise là sản phẩm thương mại, bổ sung quản lý state tập trung, phân quyền và chính sách.
Terraform có còn là mã nguồn mở không?
Các phiên bản đến 1.5.x dùng giấy phép MPL 2.0. Từ 1.6 trở đi, Terraform dùng BSL 1.1: mã nguồn vẫn công khai nhưng không được xem là mã nguồn mở theo định nghĩa của OSI. Theo điều khoản BSL, mỗi phiên bản sẽ chuyển sang MPL 2.0 sau bốn năm kể từ ngày phát hành.
Terraform khác Kubernetes như thế nào?
Terraform tạo và quản lý hạ tầng như máy chủ, mạng hay chính cụm Kubernetes. Kubernetes điều phối các container chạy trên hạ tầng đó.
Có thể đưa hạ tầng đang chạy vào Terraform quản lý không?
Có. Terraform hỗ trợ lệnh terraform import và khối import (từ phiên bản 1.5) để đưa tài nguyên có sẵn vào state. Kết hợp với tùy chọn -generate-config-out của lệnh plan, Terraform có thể sinh cấu hình mẫu cho tài nguyên được import.
Kết luận
Terraform chuyển việc quản lý hạ tầng từ thao tác thủ công sang mã nguồn có thể kiểm soát phiên bản, review và tự động hóa. Nắm vững provider, resource, state và quy trình init – plan – apply là nền tảng để dùng công cụ này hiệu quả, kèm theo kỷ luật bảo vệ state và cố định phiên bản. Nếu đang xây dựng hạ tầng cloud, doanh nghiệp có thể tham khảo Cloud Server, Cloud Kubernetes và Object Storage của VNPT Cloud, đồng thời trao đổi với đội ngũ tư vấn về khả năng tích hợp với quy trình tự động hóa hiện có.
