


Web Application Firewall (WAF): khái niệm, cơ chế và cách triển khai

WAF (Web Application Firewall) là lớp bảo vệ chuyên kiểm tra lưu lượng HTTP/HTTPS trước khi request chạm tới ứng dụng web. Khác với firewall mạng chỉ xem IP và cổng, WAF đọc được nội dung request nên có thể chặn SQL Injection, XSS hay bot độc hại. Bài viết giải thích cơ chế hoạt động, phạm vi bảo vệ, các mô hình triển khai và những lưu ý khi vận hành WAF.
WAF (Web Application Firewall) là gì?
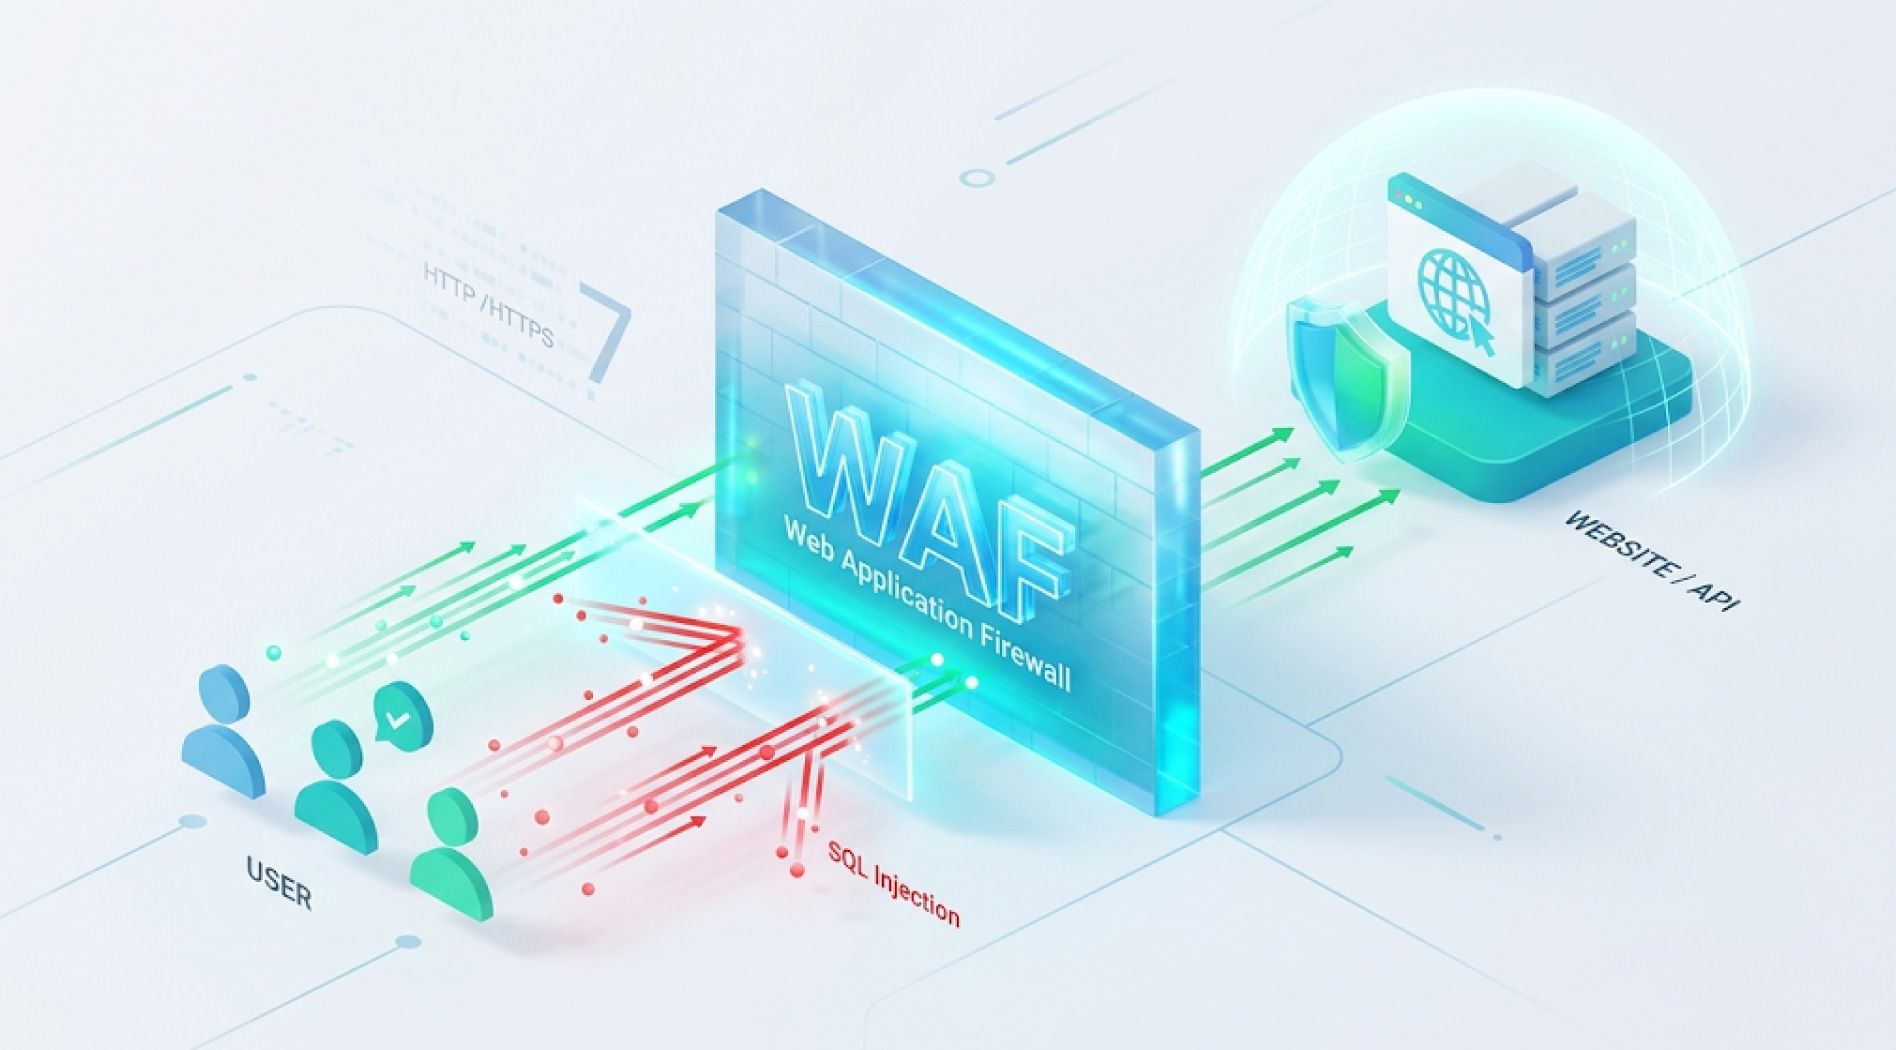
WAF (Web Application Firewall), hay tường lửa ứng dụng web, là giải pháp giám sát, lọc và chặn lưu lượng HTTP/HTTPS giữa người dùng và ứng dụng web. WAF hoạt động ở tầng 7 (Application Layer) của mô hình OSI, nơi chứa URL, header, cookie, tham số truy vấn và phần thân (body) của request.
Nhờ vậy, WAF nhận biết request có dấu hiệu khai thác lỗ hổng, như tham số chứa lệnh SQL hoặc mã JavaScript bất thường. Firewall mạng vẫn cho các request này đi qua vì chúng dùng cổng 443 hợp lệ.
WAF bảo vệ cả website lẫn API (REST, GraphQL), nhưng chỉ là một lớp trong chiến lược phòng thủ nhiều lớp (defense in depth), không thay thế việc viết mã an toàn và vá lỗi.
Cơ chế hoạt động của WAF
Vị trí của WAF trong luồng truy cập
Phổ biến nhất, WAF được đặt như một reverse proxy đứng trước máy chủ ứng dụng. Mọi request từ Internet đi vào WAF, được phân tích theo bộ quy tắc, sau đó mới được chuyển tiếp tới máy chủ gốc (origin) hoặc bị chặn. Một số WAF còn kiểm tra phản hồi (response) để phát hiện rò rỉ dữ liệu.
Với lưu lượng HTTPS, WAF cần giải mã TLS (TLS termination) mới đọc được nội dung request. Nếu không cài chứng chỉ SSL/TLS lên WAF, WAF chỉ thấy dữ liệu đã mã hóa và gần như không phát huy tác dụng.
Ba mô hình bảo mật của WAF
Cách WAF quyết định cho phép hay chặn một request dựa trên một trong ba mô hình sau:
- Negative security model (danh sách chặn): cho phép mọi request, trừ những request khớp với chữ ký hoặc mẫu tấn công đã biết. Mô hình này dễ triển khai nhưng khó phát hiện kỹ thuật tấn công mới.
- Positive security model (danh sách cho phép): chỉ chấp nhận request đúng định dạng đã khai báo, như phương thức, kiểu dữ liệu, độ dài tham số. Cách này chặt chẽ hơn nhưng tốn công cấu hình và dễ chặn nhầm khi ứng dụng thay đổi.
- Hybrid model: kết hợp cả hai, thường bổ sung phân tích hành vi, giới hạn tần suất (rate limiting) và điểm uy tín IP. Đa số WAF thương mại hiện nay đi theo hướng này.
Chấm điểm bất thường và chế độ vận hành
Nhiều WAF dựa trên ModSecurity và OWASP Core Rule Set (CRS) áp dụng cơ chế anomaly scoring. Mỗi quy tắc bị vi phạm cộng điểm cho request, và WAF chỉ chặn khi tổng điểm vượt ngưỡng. Cách này giảm chặn nhầm so với chặn ngay khi khớp một quy tắc.
CRS còn có tham số paranoia level từ 1 đến 4. Mức càng cao, bộ quy tắc càng khắt khe nhưng khả năng chặn nhầm (false positive) cũng tăng. Ngoài ra, WAF thường có hai chế độ: Detection chỉ ghi log để quan sát, và Prevention/Blocking chặn thực sự.
WAF bảo vệ ứng dụng trước những mối đe dọa nào?
Danh sách OWASP Top 10 là tài liệu tham chiếu phổ biến khi đánh giá rủi ro ứng dụng web. Phiên bản OWASP Top 10:2025 xếp Injection (bao gồm SQL Injection và XSS) ở vị trí A05. Bảng dưới đây tóm tắt các nhóm tấn công mà WAF xử lý tốt và cách WAF phản ứng:
| Loại tấn công | Dấu hiệu WAF kiểm tra | Cách xử lý thường gặp |
| SQL Injection | Từ khóa, toán tử SQL bất thường trong tham số, cookie, body | Chặn request, ghi log |
| Cross-Site Scripting (XSS) | Thẻ <script>, thuộc tính sự kiện, chuỗi mã hóa đáng ngờ | Chặn hoặc làm sạch tham số |
| Path Traversal, LFI/RFI | Chuỗi ../, đường dẫn tới tệp hệ thống, URL ngoài | Chặn request |
| Command Injection | Ký tự điều khiển shell như ;, |, ` | Chặn request |
| Bot xấu, credential stuffing | Tần suất request, fingerprint, hành vi đăng nhập lặp lại | Rate limiting, CAPTCHA, chặn IP |
| DDoS tầng ứng dụng (HTTP flood) | Lượng request lớn bất thường vào một URL | Giới hạn tần suất, thử thách JavaScript |
Một lợi ích đáng chú ý là virtual patching (vá ảo). Khi lỗ hổng mới được công bố nhưng chưa thể cập nhật mã nguồn ngay, quản trị viên có thể viết quy tắc WAF chặn đúng mẫu khai thác, thu hẹp thời gian hệ thống bị phơi nhiễm.
WAF cũng có giới hạn rõ ràng. WAF khó phát hiện lỗi logic nghiệp vụ và Broken Access Control, chẳng hạn người dùng sửa ID trong URL để xem đơn hàng của người khác, vì request đó hoàn toàn hợp lệ về cú pháp. WAF cũng không chống được DDoS băng thông lớn ở tầng 3/4; việc này cần dịch vụ Anti-DDoS chuyên dụng.
So sánh WAF với Network Firewall và IPS
WAF thường bị nhầm với firewall truyền thống và hệ thống ngăn chặn xâm nhập (IPS). Ba giải pháp này bổ trợ nhau:
| Tiêu chí | Network Firewall | IPS | WAF |
| Tầng hoạt động chính | Tầng 3–4 (IP, cổng, giao thức) | Tầng 3–7, nhiều giao thức | Tầng 7, tập trung HTTP/HTTPS |
| Đối tượng bảo vệ | Toàn bộ mạng, máy chủ | Mạng và các dịch vụ | Ứng dụng web, API |
| Hiểu ngữ cảnh ứng dụng | Không | Hạn chế | Có: URL, tham số, cookie, session |
| Phát hiện SQLi, XSS | Không | Một phần, theo chữ ký | Có, là chức năng chính |
| Vị trí điển hình | Biên mạng, security group | Sau firewall, trong luồng mạng | Trước web server, dạng reverse proxy |
Trong thực tế, firewall mạng giới hạn cổng nào được mở, còn WAF kiểm tra nội dung đi qua cổng đó. Hệ thống web công khai nên dùng cả hai.
Các mô hình triển khai WAF phổ biến
WAF có thể triển khai theo ba hình thức chính. Mỗi hình thức phù hợp với quy mô và năng lực vận hành khác nhau:
| Mô hình | Đặc điểm | Ưu điểm | Hạn chế |
| Network-based (thiết bị phần cứng) | Appliance đặt tại trung tâm dữ liệu | Độ trễ thấp, kiểm soát hoàn toàn | Chi phí đầu tư cao, cần đội ngũ bảo trì |
| Host-based (phần mềm) | Module cài trên web server, ví dụ ModSecurity với Nginx/Apache | Linh hoạt, chi phí bản quyền thấp | Dùng tài nguyên máy chủ, tự cập nhật quy tắc |
| Cloud-based (Cloud WAF) | Dịch vụ do nhà cung cấp vận hành, chuyển hướng lưu lượng qua DNS hoặc proxy | Triển khai nhanh, dễ mở rộng, quy tắc được cập nhật thường xuyên | Phụ thuộc nhà cung cấp, cần cấu hình chứng chỉ |
Với Cloud WAF, cần lưu ý chặn truy cập trực tiếp vào IP máy chủ gốc. Nếu lộ IP origin, kẻ tấn công có thể bỏ qua WAF, vì vậy hãy cấu hình firewall chỉ nhận lưu lượng từ dải IP của WAF.
Trong môi trường Kubernetes, WAF thường được tích hợp ở ingress controller hoặc API gateway. Với hệ thống xử lý dữ liệu thẻ, chuẩn PCI DSS v4.0 (yêu cầu 6.4.2) đòi hỏi ứng dụng web công khai có giải pháp tự động phát hiện và ngăn chặn tấn công web, và WAF là lựa chọn phổ biến.
Lưu ý khi triển khai và vận hành WAF
Bật chế độ chặn ngay từ đầu dễ khiến chức năng hợp lệ bị chặn nhầm. Quy trình sau giúp đưa WAF vào hoạt động an toàn hơn:
- Kiểm kê ứng dụng: liệt kê tên miền, API, trang quản trị, chức năng tải tệp và các tham số đặc thù cần bảo vệ.
- Chạy chế độ Detection trước: quan sát log trong một khoảng thời gian đủ dài để ghi nhận các luồng nghiệp vụ thực tế.
- Xử lý false positive: tạo ngoại lệ (rule exclusion) ở phạm vi hẹp nhất, như một tham số trên một URL, thay vì tắt cả quy tắc.
- Chuyển sang chế độ Blocking: bắt đầu với paranoia level thấp, sau đó tăng dần nếu ứng dụng cần mức bảo vệ cao hơn.
- Giám sát và cập nhật liên tục: đẩy log WAF về hệ thống SIEM, theo dõi cảnh báo và cập nhật bộ quy tắc khi có lỗ hổng mới.
WAF giảm rủi ro chứ không loại bỏ rủi ro, vì kẻ tấn công vẫn có thể biến đổi payload để vượt quy tắc. Hãy kết hợp WAF với kiểm thử bảo mật định kỳ, quản lý bản vá và sao lưu dữ liệu.
Câu hỏi thường gặp về WAF
WAF có làm chậm website không?
WAF thêm một bước xử lý nên có phát sinh độ trễ, mức độ tùy kiến trúc và số quy tắc được bật. Với Cloud WAF có tích hợp CDN, độ trễ có thể được bù lại nhờ bộ nhớ đệm. Nên đo thời gian phản hồi trước và sau khi bật WAF.
Website đã dùng HTTPS có cần WAF nữa không?
Có. HTTPS chỉ mã hóa đường truyền để chống nghe lén, không kiểm tra nội dung bên trong. Một request chứa mã SQL Injection vẫn được mã hóa và gửi tới máy chủ như request bình thường.
Website nhỏ có cần dùng WAF không?
Nên dùng. Công cụ quét tự động tấn công hàng loạt website không phân biệt quy mô, đặc biệt website dùng CMS như WordPress. Với website nhỏ, Cloud WAF hoặc ModSecurity kết hợp OWASP CRS là phương án hợp lý về chi phí.
WAF có thay thế được việc vá lỗ hổng ứng dụng không?
Không. Virtual patching chỉ là biện pháp tạm thời để giảm rủi ro trong lúc chờ bản vá. Lỗ hổng gốc vẫn phải được sửa trong mã nguồn hoặc bằng bản cập nhật của nhà phát triển.
Kết luận
WAF (Web Application Firewall) bổ sung lớp kiểm tra ở tầng ứng dụng mà firewall mạng không làm được: đọc nội dung request, chặn SQL Injection, XSS, bot độc hại và hỗ trợ vá ảo khi chưa kịp cập nhật mã nguồn. Hiệu quả của WAF phụ thuộc lớn vào cách cấu hình, xử lý chặn nhầm và giám sát liên tục. Khi xây dựng hạ tầng web trên đám mây, doanh nghiệp có thể kết hợp WAF với các dịch vụ của VNPT Cloud như Cloud Server, Cloud Firewall và Backup & Disaster Recovery để hình thành mô hình bảo vệ nhiều lớp.
