VNPT Cloud GPU


VNPT Cloud Backup
VNPT Cloud Box


Mã hóa là gì? Cách Encryption hoạt động và bảo vệ dữ liệu

Dữ liệu có thể bị đánh cắp ngay cả khi hệ thống đã triển khai nhiều lớp bảo mật nếu thông tin vẫn được lưu hoặc truyền dưới dạng có thể đọc trực tiếp. Vì vậy, mã hóa trở thành một trong những cơ chế quan trọng giúp bảo vệ dữ liệu trên website, ứng dụng, cơ sở dữ liệu và môi trường Cloud.
Vậy mã hóa là gì, Encryption hoạt động như thế nào và đâu là những phương pháp mã hóa dữ liệu phổ biến hiện nay?
Mã hóa là gì?
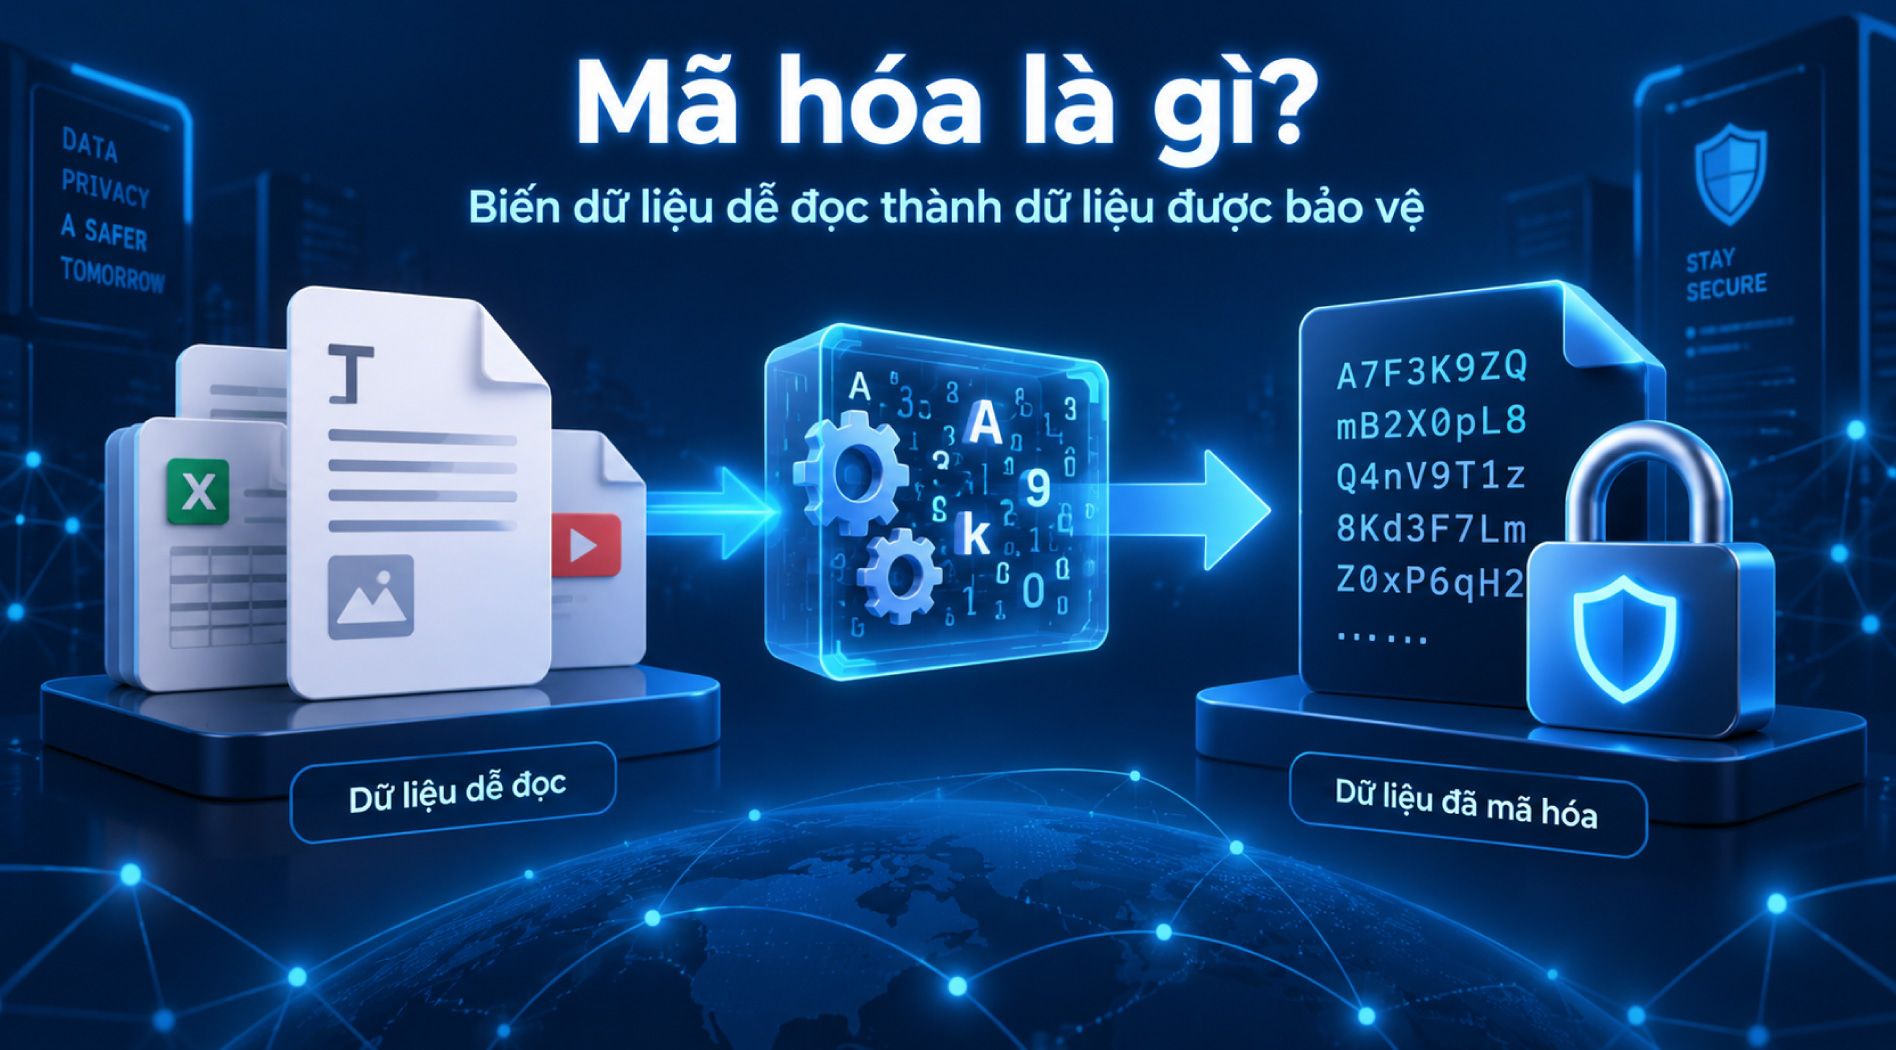
Mã hóa (Encryption) là quá trình chuyển đổi dữ liệu từ dạng có thể đọc và hiểu được thành một dạng dữ liệu đã được biến đổi nhằm ngăn người không có quyền truy cập hiểu được nội dung.
Dữ liệu ban đầu được gọi là plaintext, còn dữ liệu sau khi mã hóa được gọi là ciphertext. Quá trình chuyển đổi thường được thực hiện bằng một thuật toán mã hóa kết hợp với một hoặc nhiều khóa mã hóa.
Mục tiêu của mã hóa không phải ngăn dữ liệu bị sao chép hoàn toàn mà là khiến dữ liệu trở nên khó sử dụng nếu rơi vào tay người không được cấp quyền.
Tại sao mã hóa dữ liệu quan trọng?
Mã hóa là một trong những lớp bảo vệ nền tảng trong nhiều hệ thống CNTT hiện đại.
Bảo vệ dữ liệu nhạy cảm
Doanh nghiệp thường lưu trữ nhiều loại dữ liệu quan trọng như:
- Thông tin khách hàng.
- Hồ sơ nhân sự.
- Thông tin tài chính.
- Dữ liệu giao dịch.
- Tài liệu nội bộ.
- Thông tin đăng nhập.
- Dữ liệu kinh doanh.
Nếu dữ liệu được lưu ở dạng plaintext, người truy cập trái phép có thể đọc trực tiếp nội dung.
Mã hóa giúp giảm mức độ hữu dụng của dữ liệu nếu dữ liệu bị sao chép hoặc đánh cắp.
Bảo vệ dữ liệu khi truyền qua mạng
Dữ liệu thường xuyên di chuyển giữa:
- Trình duyệt và website.
- Ứng dụng và API.
- Máy chủ và Database.
- Chi nhánh và Data Center.
- Hệ thống nội bộ và môi trường Cloud.
Nếu đường truyền không được bảo vệ, dữ liệu có thể bị nghe lén hoặc can thiệp.
Các giao thức như HTTPS và TLS sử dụng mật mã học để xây dựng kết nối an toàn giữa các hệ thống.
Hạn chế hậu quả khi thiết bị hoặc hệ thống bị xâm nhập
Một ổ đĩa, máy tính hoặc file Backup bị đánh cắp không đồng nghĩa kẻ tấn công có thể sử dụng ngay dữ liệu bên trong.
Nếu dữ liệu được mã hóa đúng cách và khóa được quản lý độc lập, việc khai thác dữ liệu sẽ khó khăn hơn đáng kể.
Hỗ trợ các yêu cầu bảo mật và tuân thủ
Nhiều tiêu chuẩn và quy định bảo mật yêu cầu tổ chức có biện pháp bảo vệ dữ liệu nhạy cảm.
Mã hóa thường được triển khai cùng các cơ chế như:
- Identity and Access Management.
- Multi-Factor Authentication.
- Role-Based Access Control.
- Logging.
- Backup.
- Data Loss Prevention.
- Key Management.
Mã hóa không thay thế các lớp bảo mật khác mà đóng vai trò bổ sung trong mô hình phòng thủ nhiều lớp.
Các loại mã hóa phổ biến
Xét theo cách sử dụng khóa, mã hóa thường được chia thành hai nhóm chính: mã hóa đối xứng và mã hóa bất đối xứng.
So sánh mã hóa đối xứng và bất đối xứng
Tiêu chí | Mã hóa đối xứng | Mã hóa bất đối xứng |
| Số lượng khóa | Một khóa bí mật | Một cặp public key và private key |
| Tốc độ | Nhanh | Thường chậm hơn |
| Xử lý dữ liệu lớn | Phù hợp | Ít phù hợp hơn |
| Trao đổi khóa | Phức tạp hơn | Thuận tiện hơn |
| Ứng dụng phổ biến | Mã hóa file, ổ đĩa, dữ liệu | Trao đổi khóa, chữ ký số, xác thực |
| Ví dụ | AES | RSA, ECC |
Trong thực tế, nhiều hệ thống không lựa chọn duy nhất một phương pháp mà kết hợp cả hai.
Mã hóa bất đối xứng có thể được sử dụng để thiết lập hoặc trao đổi khóa an toàn, sau đó mã hóa đối xứng được sử dụng để xử lý lượng dữ liệu lớn với hiệu suất cao hơn.
Một số thuật toán mã hóa phổ biến
AES
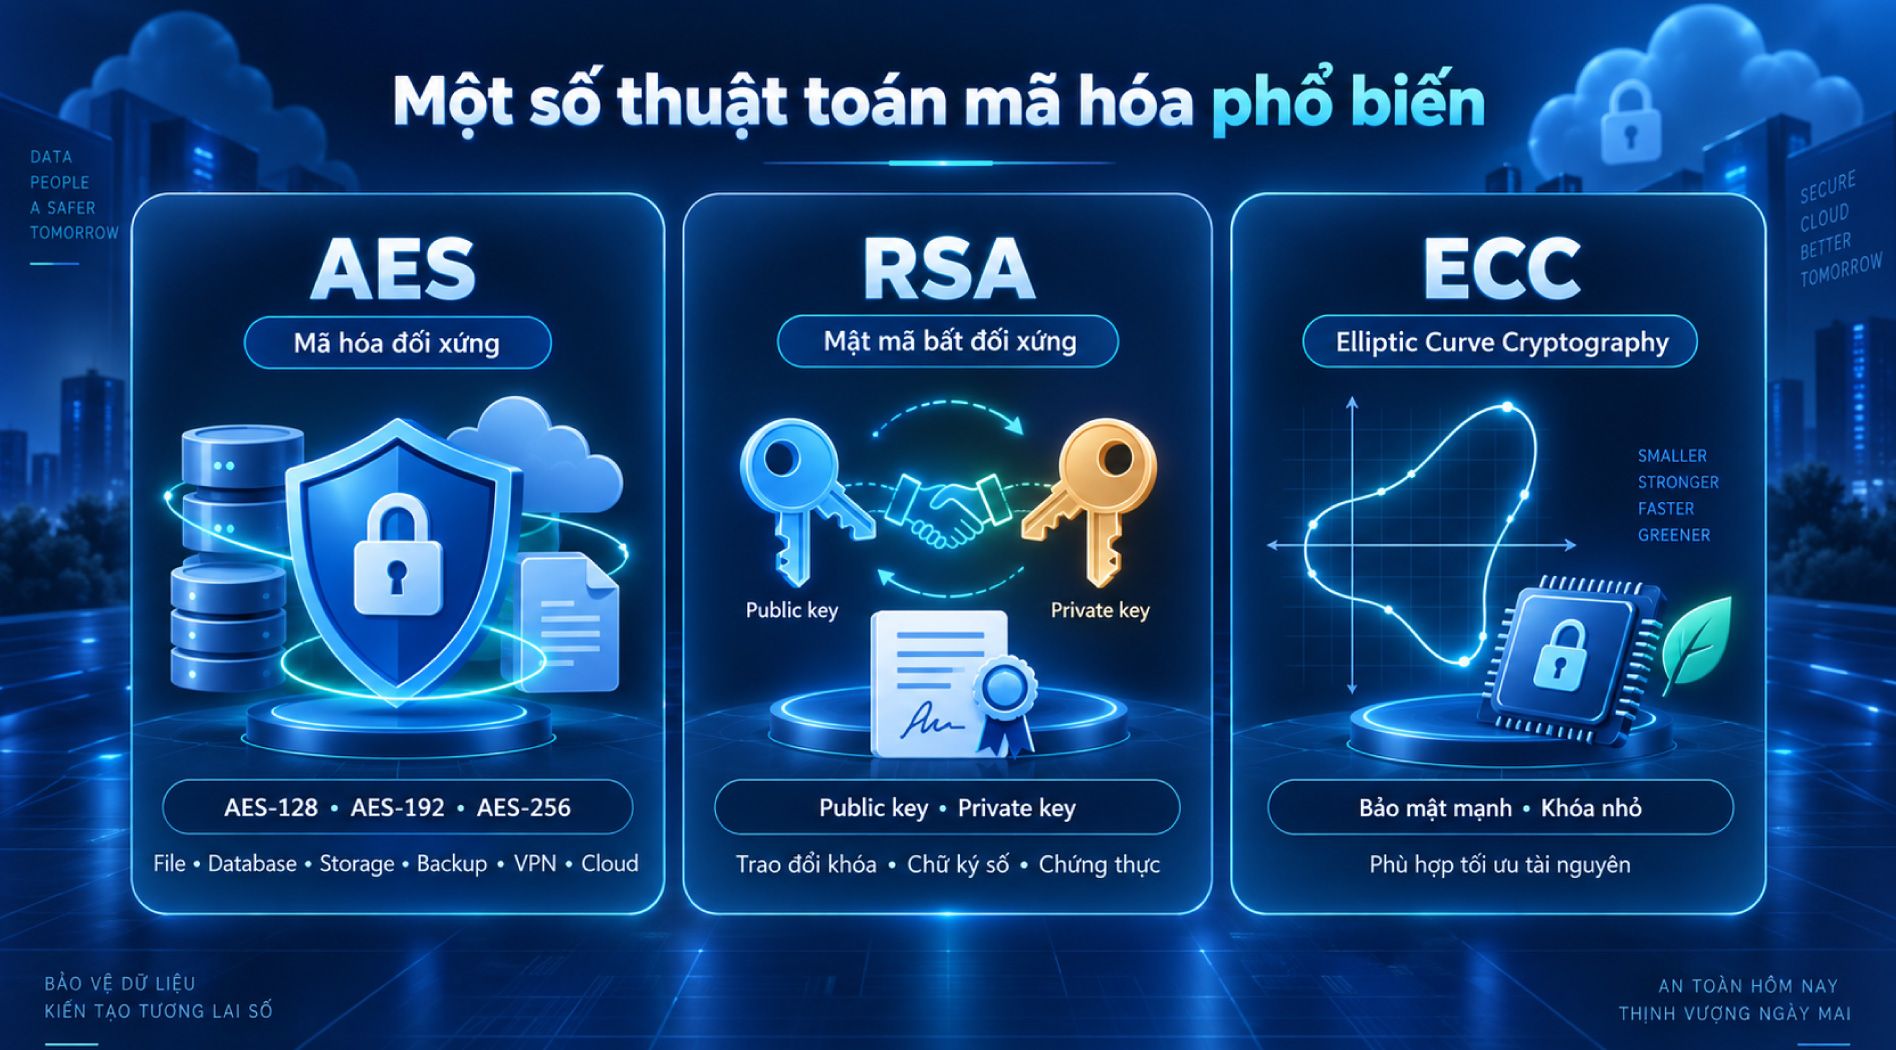
AES (Advanced Encryption Standard) là thuật toán mã hóa đối xứng được sử dụng rộng rãi để bảo vệ dữ liệu.
AES hỗ trợ các độ dài khóa phổ biến:
- AES-128.
- AES-192.
- AES-256.
AES thường xuất hiện trong các hệ thống mã hóa:
- File.
- Database.
- Storage.
- Backup.
- VPN.
- Hệ thống Cloud.
RSA
RSA là thuật toán mật mã bất đối xứng sử dụng public key và private key.
RSA thường được sử dụng trong các cơ chế liên quan đến:
- Trao đổi khóa.
- Chữ ký số.
- Chứng thực.
- Hạ tầng khóa công khai.
Do chi phí tính toán cao hơn mã hóa đối xứng, RSA thường không được lựa chọn để mã hóa trực tiếp một lượng dữ liệu rất lớn.
ECC
ECC (Elliptic Curve Cryptography) là nhóm kỹ thuật mật mã dựa trên đường cong elliptic.
ECC có thể cung cấp mức bảo mật mạnh với kích thước khóa tương đối nhỏ so với một số phương pháp mật mã công khai truyền thống, nhờ đó phù hợp với nhiều hệ thống có yêu cầu tối ưu tài nguyên.
Mã hóa dữ liệu được ứng dụng ở đâu?
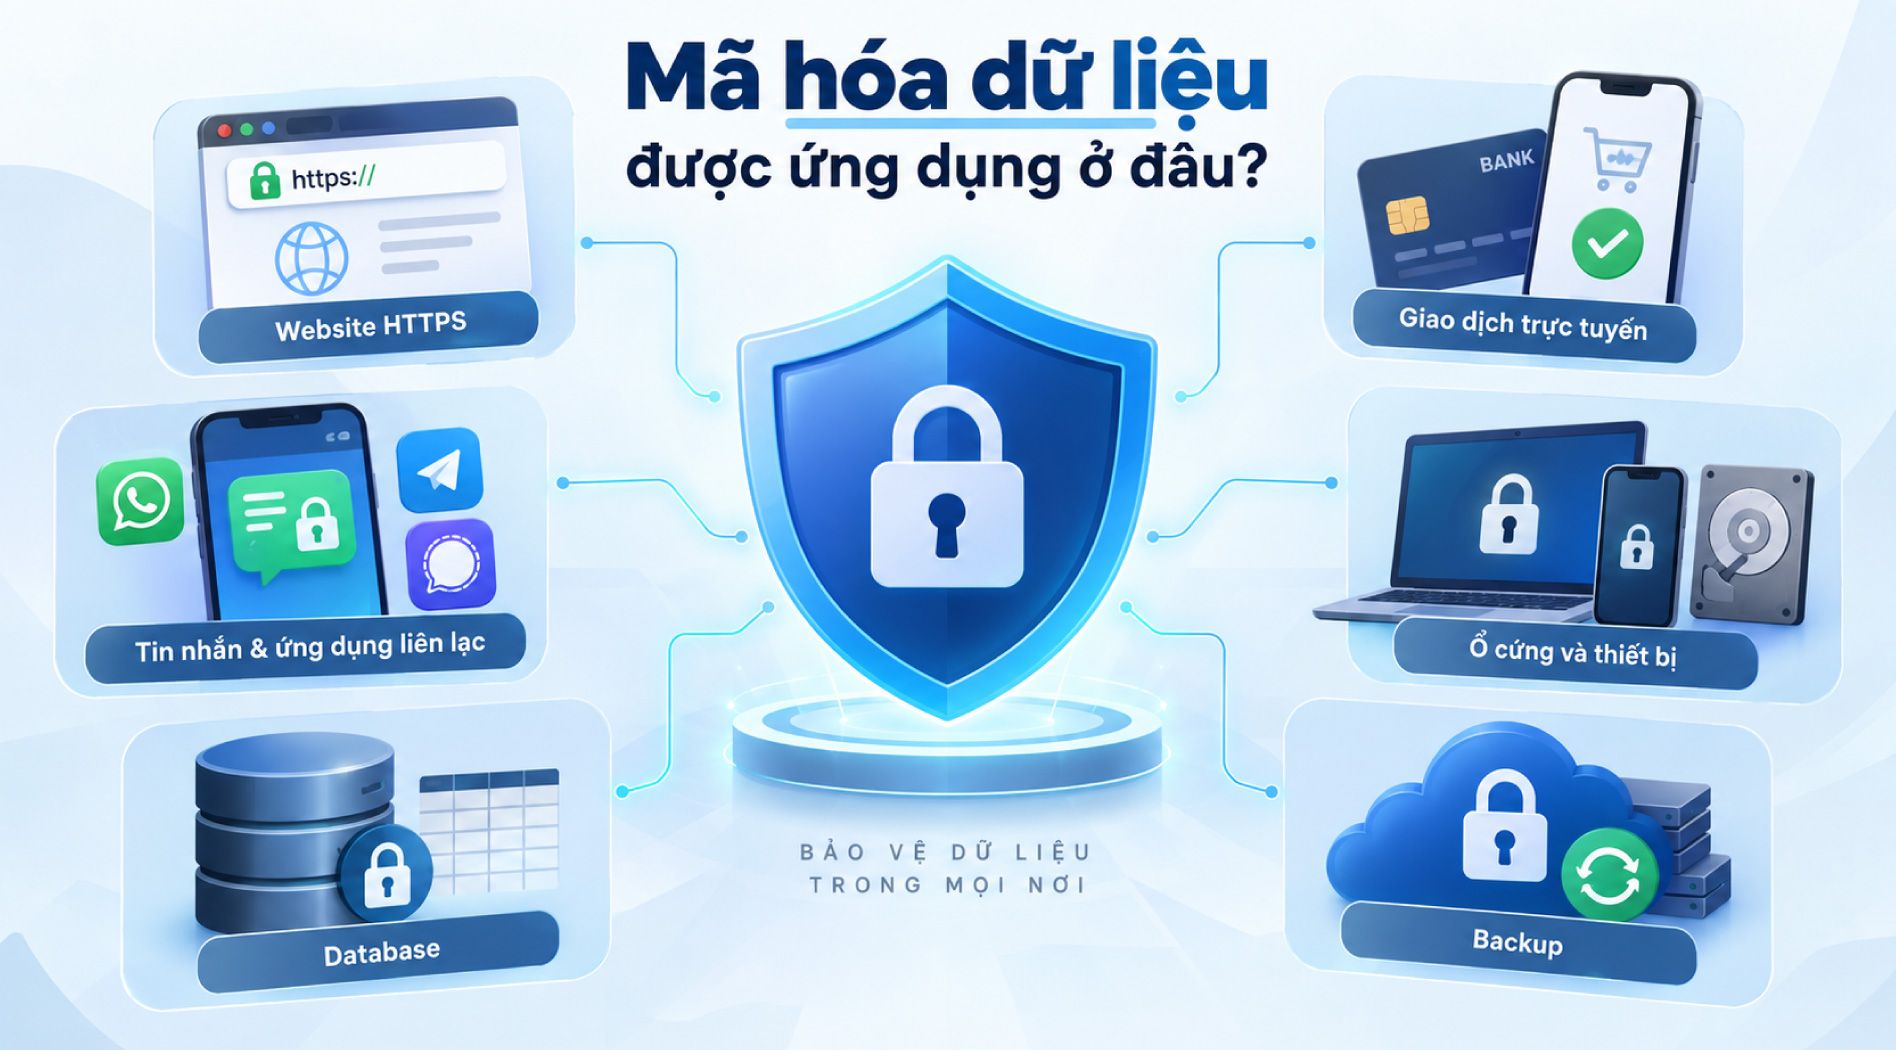
Mã hóa hiện diện trong hầu hết các hệ thống số hiện đại, kể cả khi người dùng không trực tiếp nhận ra.
Website sử dụng HTTPS
Khi truy cập một website sử dụng HTTPS, trình duyệt và máy chủ thiết lập kết nối bảo mật thông qua TLS.
Dữ liệu như thông tin đăng nhập hoặc nội dung gửi giữa trình duyệt và máy chủ được bảo vệ trong quá trình truyền.
Giao dịch trực tuyến
Các hệ thống ngân hàng và thương mại điện tử sử dụng nhiều lớp bảo vệ để bảo vệ thông tin giao dịch, trong đó mã hóa đóng vai trò quan trọng.
Tin nhắn và ứng dụng liên lạc
Một số nền tảng sử dụng End-to-End Encryption nhằm bảo đảm nội dung tin nhắn được mã hóa từ thiết bị gửi đến thiết bị nhận.
Ổ cứng và thiết bị
Laptop, smartphone và các thiết bị lưu trữ có thể sử dụng mã hóa toàn bộ ổ đĩa để hạn chế khả năng truy cập dữ liệu nếu thiết bị bị mất hoặc đánh cắp.
Database
Các hệ quản trị Database có thể hỗ trợ mã hóa dữ liệu nhằm bảo vệ thông tin khi lưu trữ.
Tùy kiến trúc, việc mã hóa có thể được triển khai ở:
- Cấp Database.
- Cấp bảng hoặc cột.
- Cấp file.
- Cấp ổ đĩa.
Backup
Backup chứa bản sao dữ liệu của hệ thống sản xuất, vì vậy đây cũng có thể trở thành mục tiêu của các cuộc tấn công.
Mã hóa Backup giúp ngăn người không có khóa thích hợp đọc trực tiếp nội dung bản sao lưu.
Doanh nghiệp nên mã hóa những dữ liệu nào?
Không phải tất cả dữ liệu đều có cùng mức độ nhạy cảm. Doanh nghiệp nên phân loại dữ liệu trước khi lựa chọn phương pháp bảo vệ.
Các nhóm dữ liệu thường cần được ưu tiên gồm:
- Thông tin định danh cá nhân.
- Dữ liệu tài chính.
- Dữ liệu khách hàng.
- Thông tin đăng nhập.
- Khóa API và Secret.
- Hồ sơ kinh doanh nội bộ.
- Backup.
- Database chứa dữ liệu quan trọng.
- Tài liệu có tính bí mật.
Việc phân loại dữ liệu giúp doanh nghiệp xác định dữ liệu nào cần mã hóa, ai được quyền truy cập và khóa cần được quản lý ở mức độ nào.
Câu hỏi thường gặp về mã hóa
Encryption là gì?
Encryption là thuật ngữ tiếng Anh của mã hóa, chỉ quá trình chuyển dữ liệu có thể đọc được thành dạng đã được biến đổi nhằm hạn chế người không được cấp quyền hiểu nội dung.
Mã hóa và giải mã khác nhau như thế nào?
Mã hóa chuyển plaintext thành ciphertext, còn giải mã chuyển ciphertext trở lại plaintext bằng khóa và thuật toán phù hợp.
Khóa mã hóa là gì?
Khóa mã hóa là giá trị được thuật toán mật mã sử dụng để xác định cách dữ liệu được mã hóa hoặc giải mã.
AES có phải mã hóa không?
Có. AES là một thuật toán mã hóa đối xứng phổ biến, sử dụng cùng một khóa bí mật cho quá trình mã hóa và giải mã.
SHA-256 có phải thuật toán mã hóa không?
Không. SHA-256 là thuật toán băm mật mã. Hashing không giống Encryption vì dữ liệu băm không được thiết kế để giải mã trở lại dữ liệu ban đầu.
Base64 có phải mã hóa không?
Không. Base64 là một phương pháp Encoding, tức chuyển đổi cách biểu diễn dữ liệu. Nó không cung cấp khả năng bảo mật tương tự Encryption.
Mã hóa đối xứng và bất đối xứng loại nào tốt hơn?
Không có phương pháp nào tốt hơn trong mọi trường hợp. Mã hóa đối xứng phù hợp với việc xử lý lượng dữ liệu lớn do tốc độ cao, trong khi mã hóa bất đối xứng phù hợp với các bài toán như trao đổi khóa, xác thực và chữ ký số. Nhiều hệ thống hiện đại kết hợp cả hai.
Kết luận
Mã hóa là quá trình chuyển dữ liệu từ dạng có thể đọc thành ciphertext bằng thuật toán và khóa nhằm hạn chế truy cập trái phép. Đây là một trong những cơ chế nền tảng để bảo vệ dữ liệu trong website, Database, Backup, thiết bị và môi trường Cloud.
Tuy nhiên, mã hóa chỉ thực sự hiệu quả khi được triển khai cùng các biện pháp như quản lý khóa, kiểm soát truy cập, xác thực, giám sát và sao lưu dữ liệu. Với hệ thống Cloud doanh nghiệp, việc kết hợp Encryption at Rest, Encryption in Transit và các lớp bảo mật khác giúp xây dựng kiến trúc bảo vệ dữ liệu toàn diện hơn.