VNPT Cloud GPU


VNPT Cloud Backup
VNPT Cloud Box


Malware là gì? Các loại Malware và cách phòng chống hiệu quả

Malware là một trong những mối đe dọa an ninh mạng phổ biến nhất hiện nay, có thể xuất hiện trên máy tính, điện thoại, máy chủ, thiết bị IoT và cả hệ thống mạng doanh nghiệp. Khi xâm nhập thành công, malware có thể đánh cắp dữ liệu, theo dõi người dùng, làm gián đoạn hệ thống hoặc mã hóa dữ liệu để đòi tiền chuộc.
Vậy Malware là gì, malware lây nhiễm bằng cách nào và doanh nghiệp cần làm gì để hạn chế rủi ro? Bài viết dưới đây sẽ giúp bạn hiểu rõ các loại malware phổ biến, dấu hiệu nhận biết cũng như những biện pháp phòng chống cần thiết.
Malware là gì?
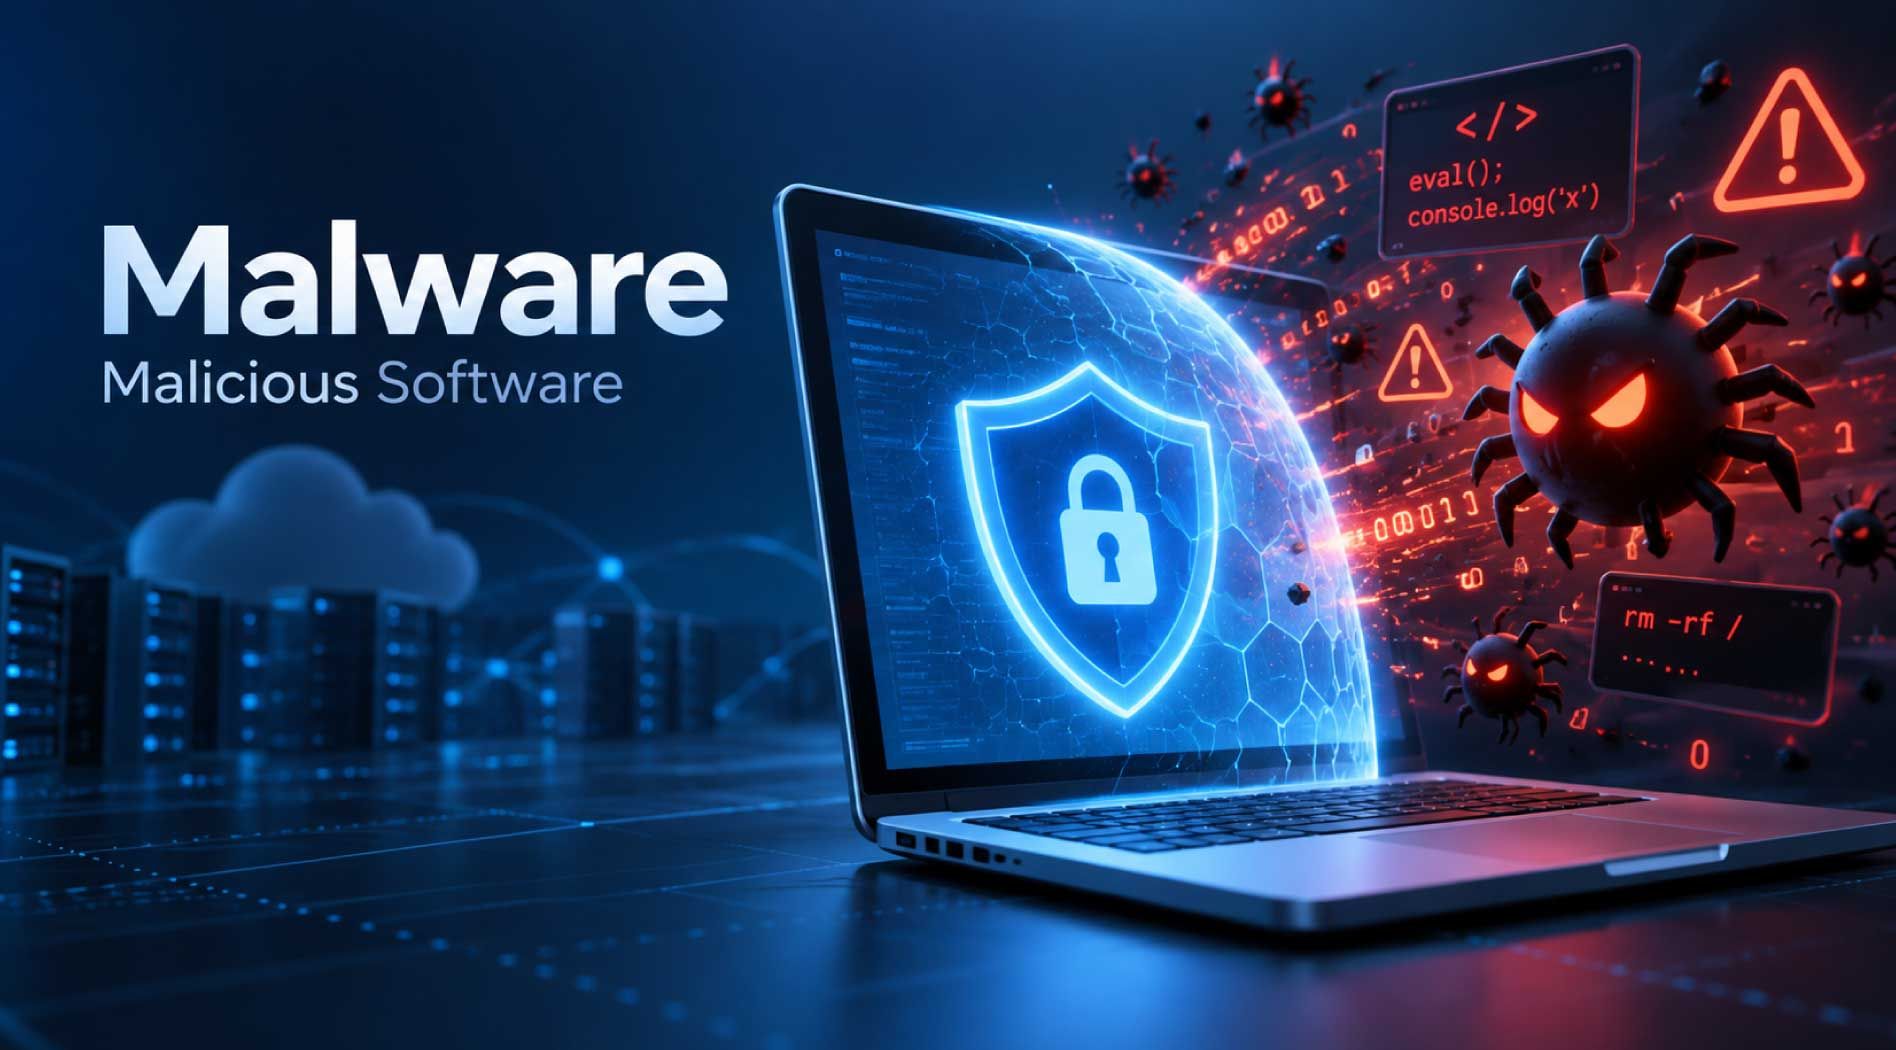
Malware (Malicious Software) là thuật ngữ dùng để chỉ các chương trình hoặc phần mềm được thiết kế nhằm thực hiện những hành vi độc hại trên thiết bị và hệ thống. Malware có thể được sử dụng để đánh cắp dữ liệu, chiếm quyền truy cập, theo dõi hoạt động người dùng, phá hoại tài nguyên hoặc gây gián đoạn hoạt động của hệ thống.
Malware bao gồm nhiều loại mối đe dọa khác nhau như virus, worm, Trojan, spyware, ransomware, adware và rootkit. Trong nhiều cuộc tấn công mạng, mục tiêu cuối cùng của kẻ tấn công thường là thu lợi tài chính, đánh cắp thông tin hoặc làm gián đoạn hoạt động của tổ chức.
Tội phạm mạng cũng thường kết hợp malware với các kỹ thuật Social Engineering như phishing. Khi người dùng nhấp vào liên kết độc hại, mở file đính kèm hoặc cung cấp thông tin đăng nhập, kẻ tấn công có thể xâm nhập vào mạng doanh nghiệp, di chuyển sang các hệ thống khác và tiếp cận dữ liệu quan trọng.
Dấu hiệu thiết bị có thể bị nhiễm Malware
Malware không phải lúc nào cũng xuất hiện dưới dạng cảnh báo rõ ràng. Nhiều loại malware được thiết kế để hoạt động âm thầm trong thời gian dài nhằm tránh bị phát hiện.
Một số dấu hiệu thường gặp bao gồm:
- Máy tính hoặc ứng dụng đột nhiên hoạt động chậm hơn bình thường.
- Thiết bị thường xuyên treo, đơ hoặc gặp sự cố.
- Xuất hiện nhiều quảng cáo pop-up không mong muốn.
- Dung lượng ổ đĩa giảm bất thường.
- Lưu lượng Internet tăng dù thói quen sử dụng không thay đổi.
- CPU, RAM hoặc các tài nguyên hệ thống bị sử dụng ở mức cao bất thường.
- Trình duyệt xuất hiện toolbar, extension hoặc trang chủ lạ.
Những dấu hiệu trên không phải lúc nào cũng đồng nghĩa thiết bị đã nhiễm malware, nhưng chúng là những tín hiệu cần được kiểm tra sớm.
Lịch sử phát triển của Malware
Malware đã phát triển song song với sự phổ biến của máy tính, Internet và các nền tảng trực tuyến. Từ những chương trình tương đối đơn giản ban đầu, malware ngày nay đã trở thành một công cụ tấn công có khả năng đánh cắp dữ liệu, mã hóa hệ thống và lan truyền trên quy mô lớn.
Một số cột mốc đáng chú ý gồm:
- 1982: Elk Cloner xuất hiện và lây lan thông qua đĩa mềm trên máy tính Apple II. Mặc dù không gây thiệt hại nghiêm trọng, đây được xem là một trong những ví dụ sớm về phần mềm không mong muốn có khả năng tự lan truyền.
- Những năm 1990: Khi Windows trở nên phổ biến, những kẻ phát triển mã độc bắt đầu tận dụng macro của Microsoft Word để phát tán malware trên số lượng lớn máy tính cá nhân.
- 2002–2007: Sự phát triển của các nền tảng nhắn tin tức thời như AOL, MSN Messenger, AIM và Yahoo Messenger tạo điều kiện cho worm lan truyền. Người dùng thường nhận được tin nhắn chứa liên kết hấp dẫn; khi nhấp vào, malware được tải xuống và tiếp tục gửi liên kết độc hại tới danh sách liên hệ.
- 2005–2009: Adware phát triển mạnh. Từ một hình thức quảng bá sản phẩm tương đối hợp pháp, nhiều chương trình adware dần chuyển sang quảng cáo gây phiền nhiễu, sai lệch hoặc khó đóng.
- 2007–2009: Mạng xã hội như Myspace, Twitter và Facebook trở thành kênh mới để phát tán liên kết, ứng dụng và quảng cáo chứa mã độc.
- Khoảng năm 2013: Ransomware trở thành một trong những loại malware nguy hiểm nhất. Các chiến dịch ransomware thường sử dụng Trojan, khai thác lỗ hổng hoặc quảng cáo độc hại để xâm nhập hệ thống trước khi mã hóa dữ liệu và đòi tiền chuộc.
- Từ năm 2017: Cryptojacking bắt đầu gia tăng cùng với sự phổ biến của tiền mã hóa. Thay vì trực tiếp phá hủy dữ liệu, kẻ tấn công chiếm dụng CPU, GPU và tài nguyên của thiết bị nạn nhân để đào tiền mã hóa.
Qua từng giai đoạn, malware liên tục thay đổi để tận dụng những công nghệ và thói quen sử dụng mới của người dùng. Ransomware, cryptojacking và adware vẫn là những nhóm mối đe dọa đáng chú ý trong môi trường an ninh mạng hiện nay.
Mục đích của Malware là gì?
Malware có thể được tạo ra với nhiều mục tiêu khác nhau. Điểm chung là kẻ tấn công sử dụng phần mềm độc hại để đạt được lợi ích trong khi gây thiệt hại cho cá nhân hoặc tổ chức bị tấn công.
Một số mục đích phổ biến bao gồm:
- Thu lợi tài chính.
- Đánh cắp dữ liệu.
- Chiếm quyền truy cập hệ thống.
- Làm gián đoạn dịch vụ.
- Thực hiện hoạt động gián điệp.
- Phá hoại cơ sở hạ tầng.
Ví dụ, ransomware mã hóa dữ liệu để yêu cầu nạn nhân trả tiền chuộc, trong khi spyware có thể âm thầm thu thập thông tin cá nhân và thông tin đăng nhập.
Ở quy mô lớn hơn, malware còn có thể được sử dụng trong hoạt động gián điệp nhằm đánh cắp tài sản trí tuệ hoặc phá hoại những hệ thống hạ tầng quan trọng.
Malware có thể gây ra những tác hại gì?
Khi xâm nhập thành công vào hệ thống, malware có thể thực hiện nhiều hành vi khác nhau như đánh cắp mật khẩu, lấy cắp dữ liệu, khóa quyền truy cập của người dùng hoặc chiếm dụng thiết bị để phục vụ botnet.
Đối với doanh nghiệp, hậu quả của malware không chỉ nằm ở việc một máy tính bị nhiễm mã độc. Nếu malware lan rộng trong mạng nội bộ, tổ chức có thể phải đối mặt với mất dữ liệu, ngừng cung cấp dịch vụ, gián đoạn hoạt động kinh doanh và rò rỉ tài sản trí tuệ.
Một số ransomware còn mã hóa dữ liệu kinh doanh quan trọng để đòi tiền chuộc. Ngay cả khi doanh nghiệp chấp nhận thanh toán, việc khôi phục đầy đủ dữ liệu vẫn không được đảm bảo.
Các loại Malware phổ biến
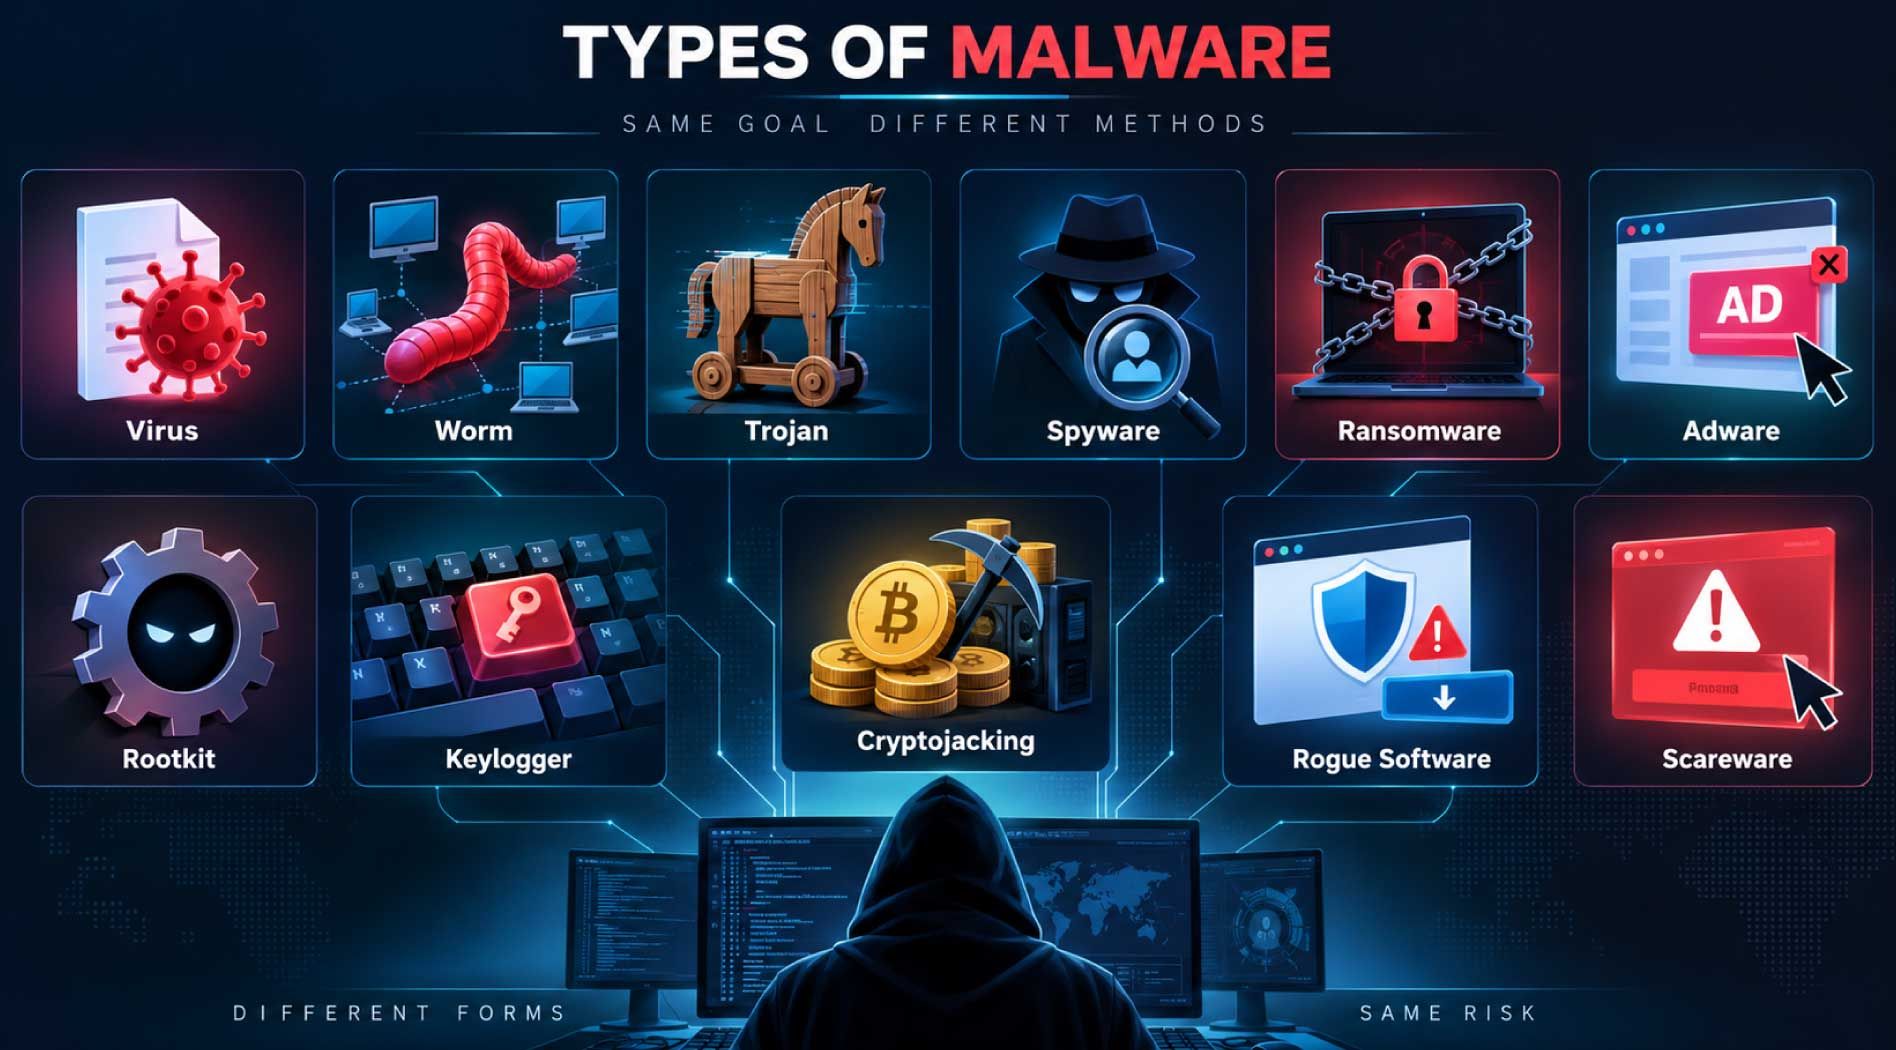
Malware có nhiều hình thức khác nhau và mỗi loại sử dụng một cơ chế tấn công riêng. Chúng cũng không chỉ ảnh hưởng đến máy tính cá nhân mà còn có thể lây nhiễm điện thoại, máy chủ, thiết bị IoT và các endpoint khác trong mạng doanh nghiệp.
Virus
Virus là một trong những loại malware quen thuộc nhất. Mã độc thường được gắn vào một file hoặc chương trình hợp lệ và chỉ được kích hoạt khi người dùng thực thi file đó.
Sau khi hoạt động, virus có thể lan sang các file và hệ thống khác, làm thay đổi chức năng của thiết bị hoặc gây hỏng dữ liệu.
Worm
Worm hay sâu máy tính có khả năng tự sao chép và lan truyền qua mạng mà không nhất thiết phải chờ người dùng kích hoạt.
Nếu không được ngăn chặn kịp thời, worm có thể di chuyển giữa nhiều thiết bị kết nối và nhanh chóng ảnh hưởng tới toàn bộ hệ thống mạng.
Trojan
Trojan thường giả dạng thành một chương trình hoặc file hợp pháp để thuyết phục người dùng tải xuống và cài đặt.
Sau khi xâm nhập, Trojan có thể tạo backdoor, cho phép kẻ tấn công hoặc những malware khác truy cập từ xa vào hệ thống.
Spyware
Spyware được thiết kế để âm thầm theo dõi hoạt động của người dùng.
Loại malware này có thể thu thập mật khẩu, thông tin thẻ thanh toán, dữ liệu cá nhân hoặc các thông tin nhạy cảm khác mà người dùng không nhận biết.
Ransomware
Ransomware có khả năng khóa thiết bị hoặc mã hóa dữ liệu khiến người dùng không thể truy cập.
Kẻ tấn công sau đó yêu cầu nạn nhân trả tiền chuộc để nhận khóa hoặc phương thức khôi phục hệ thống.
Adware
Adware liên tục hiển thị quảng cáo không mong muốn trên thiết bị, đặc biệt trong trình duyệt.
Một số adware được cài kèm với các chương trình khác hoặc ngụy trang dưới dạng quảng cáo và ứng dụng thông thường.
Rootkit
Rootkit được thiết kế để duy trì quyền truy cập ở mức cao trong hệ thống đồng thời che giấu sự hiện diện của kẻ tấn công.
Nếu có quyền tương đương administrator, kẻ tấn công có thể thực hiện nhiều thay đổi quan trọng mà người dùng thông thường không được phép thực hiện.
Keylogger
Keylogger ghi lại các thao tác gõ phím của người dùng.
Dữ liệu thu thập được có thể giúp kẻ tấn công xác định username, password, thông tin thanh toán và nhiều dữ liệu nhạy cảm khác.
Cryptojacking
Cryptojacking chiếm dụng tài nguyên máy tính hoặc thiết bị của nạn nhân để đào tiền mã hóa.
Một dấu hiệu thường gặp là CPU hoặc GPU hoạt động ở mức cao bất thường mặc dù người dùng không chạy ứng dụng nặng.
Rogue Software
Rogue software giả dạng thành phần mềm hữu ích, chẳng hạn công cụ phát hiện hoặc xóa virus.
Thực tế, chương trình có thể khiến người dùng tự cài đặt malware hoặc trả tiền cho một phần mềm độc hại.
Scareware
Scareware sử dụng các thông báo gây hoang mang nhằm thuyết phục người dùng rằng thiết bị đang bị tấn công hoặc gặp nguy hiểm.
Người dùng sau đó bị dụ mua hoặc cài đặt một phần mềm được quảng cáo là có khả năng xử lý “mối đe dọa” không có thật.
Malware lây nhiễm vào hệ thống như thế nào?
Malware có thể xâm nhập từ nhiều nguồn khác nhau. Trong môi trường doanh nghiệp, một endpoint không được bảo mật tốt cũng có thể trở thành điểm khởi đầu để mã độc tiếp tục di chuyển sang các tài nguyên khác.
Một số con đường lây nhiễm phổ biến gồm email đính kèm file độc hại, phishing, smishing, website không an toàn, phần mềm chia sẻ file, thiết bị cá nhân, USB, hệ thống chưa được vá lỗ hổng hoặc mạng của đối tác và nhà cung cấp.
Ví dụ, email phishing có thể dụ người nhận nhập thông tin đăng nhập vào một trang giả mạo. Sau khi có tài khoản hợp lệ, kẻ tấn công có thể truy cập mạng doanh nghiệp và tiếp tục cài đặt malware lên các hệ thống bên trong.
Các thiết bị sử dụng hệ điều hành hoặc phần mềm cũ cũng có nguy cơ cao hơn nếu chứa những lỗ hổng có thể khai thác từ xa.
Cách phát hiện Malware
Không phải mọi malware đều biểu hiện giống nhau. Ransomware tương đối dễ nhận biết khi bắt đầu mã hóa file và hiển thị thông báo đòi tiền chuộc, trong khi backdoor hoặc spyware có thể hoạt động âm thầm trong thời gian dài.
Trong mạng doanh nghiệp, malware có thể được phát hiện bằng nhiều lớp công nghệ như antivirus, Intrusion Prevention System (IPS), Next-Generation Firewall (NGFW), sandboxing và hệ thống phân tích lưu lượng mạng.
Bên cạnh việc tìm kiếm những mẫu malware đã biết, các giải pháp bảo mật cũng có thể phân tích hành vi bất thường để nhận diện những mối đe dọa chưa từng xuất hiện trước đó.
Trong môi trường làm việc hybrid và cloud, tổ chức cũng cần kiểm soát chặt chẽ danh tính, thiết bị và quyền truy cập vào từng ứng dụng hoặc phân đoạn mạng.
Cách phòng chống Malware hiệu quả
Không có một giải pháp duy nhất có thể ngăn chặn hoàn toàn malware. Doanh nghiệp cần xây dựng nhiều lớp bảo vệ kết hợp giữa công nghệ, quy trình và nhận thức của người dùng.
Hạn chế nhấp vào liên kết và file đáng ngờ
Email spam, website độc hại, quảng cáo pop-up và file tải xuống không rõ nguồn gốc là những con đường malware thường sử dụng để tiếp cận người dùng.
Nhân viên cần kiểm tra người gửi, tên miền, liên kết và file đính kèm trước khi mở nội dung không quen thuộc.
Sao lưu dữ liệu thường xuyên
Backup đóng vai trò quan trọng nếu malware hoặc ransomware làm hỏng dữ liệu.
Các endpoint và máy chủ nên có bản sao lưu được tách biệt hoặc bảo vệ khỏi môi trường có nguy cơ nhiễm malware. Nếu hệ thống bị tấn công, doanh nghiệp có thể làm sạch thiết bị và khôi phục dữ liệu từ bản backup an toàn.
Đào tạo nhận thức bảo mật cho nhân viên
Con người thường là một trong những mục tiêu đầu tiên của các chiến dịch phishing và social engineering.
Nhân viên cần được hướng dẫn cách nhận biết email bất thường, sử dụng mật khẩu mạnh, bật Multi-Factor Authentication và báo cáo sớm khi nghi ngờ thiết bị đã bị xâm nhập.
Chủ động phát hiện lỗ hổng
Doanh nghiệp cần theo dõi các endpoint, máy chủ on-premises và tài nguyên cloud để xác định những điểm yếu có thể trở thành cửa ngõ cho malware.
Việc cập nhật hệ điều hành, phần mềm và bản vá bảo mật cũng giúp giảm nguy cơ kẻ tấn công khai thác những lỗ hổng đã được công bố.
Sử dụng Sandboxing
Sandboxing cho phép mở và phân tích file hoặc chương trình đáng ngờ trong một môi trường được cô lập.
Đội ngũ bảo mật có thể quan sát hành vi của file mà không để nó tác động trực tiếp đến các thiết bị và hệ thống khác trong mạng.
Triển khai Firewall
Firewall kiểm soát lưu lượng mạng đi vào và đi ra khỏi hệ thống, từ đó hỗ trợ chặn các kết nối và hành vi đáng ngờ.
Next-Generation Firewall còn có thể kết hợp packet filtering, network monitoring và kiểm tra lưu lượng chuyên sâu để hỗ trợ phát hiện các hình thức tấn công phức tạp hơn.
Sử dụng Antivirus
Antivirus có thể phát hiện, cách ly và loại bỏ nhiều loại malware dựa trên dữ liệu nhận diện mối đe dọa.
Tuy nhiên, antivirus cần được cập nhật thường xuyên để có thể nhận biết những biến thể malware mới.
Cách loại bỏ Malware khỏi thiết bị
Khi phát hiện malware, việc xử lý càng sớm càng giúp hạn chế khả năng mã độc tiếp tục lan sang những hệ thống khác.
Quy trình cơ bản có thể thực hiện như sau:
- Cập nhật antivirus và chạy quét toàn bộ hệ thống.
- Kiểm tra báo cáo và cách ly hoặc xóa những file đáng ngờ.
- Khởi động lại thiết bị và tiếp tục theo dõi.
- Xác nhận malware đã được loại bỏ hoàn toàn.
- Nếu không thể xử lý, cân nhắc reset hoặc re-image thiết bị.
- Khôi phục dữ liệu từ bản backup an toàn nếu cần.
- Thay đổi mật khẩu và bật MFA.
- Tiếp tục theo dõi lưu lượng mạng để phát hiện dấu hiệu tái xâm nhập.
Nếu thiết bị nằm trong mạng doanh nghiệp, không nên chỉ làm sạch riêng máy tính bị nhiễm. Đội ngũ IT cần kiểm tra xem malware đã di chuyển ngang sang các endpoint hoặc server khác hay chưa.
Malware đang phát triển như thế nào?
Malware liên tục thay đổi để thích nghi với các công nghệ mới và những biện pháp bảo mật hiện có.
Thay vì chỉ tạo ra những file độc hại dễ nhận biết, kẻ tấn công có thể sử dụng các kỹ thuật tinh vi hơn để né tránh hệ thống phát hiện, chiếm quyền truy cập lâu dài hoặc kết hợp nhiều phương thức tấn công trong cùng một chiến dịch.
Đặc biệt, ransomware vẫn là một mối đe dọa đáng chú ý đối với doanh nghiệp, cơ quan chính phủ và người dùng cá nhân. Vì vậy, chiến lược bảo vệ hiệu quả cần kết hợp nhiều lớp như bảo mật endpoint, firewall, giám sát mạng, sandboxing, backup và đào tạo người dùng.
Kết luận
Hiểu rõ Malware là gì là bước quan trọng để cá nhân và doanh nghiệp chủ động bảo vệ hệ thống trước các cuộc tấn công mạng. Malware có thể tồn tại dưới nhiều hình thức từ virus, Trojan và spyware đến ransomware, rootkit hay cryptojacking, đồng thời có khả năng xâm nhập thông qua email, website, phần mềm chưa được cập nhật và nhiều điểm yếu khác.
Thay vì chỉ xử lý sau khi sự cố xảy ra, doanh nghiệp nên xây dựng chiến lược phòng thủ nhiều lớp, kết hợp cập nhật bản vá, kiểm soát truy cập, firewall, antivirus, giám sát bảo mật và sao lưu dữ liệu thường xuyên. Đây là nền tảng giúp giảm nguy cơ malware gây mất dữ liệu, gián đoạn hệ thống và ảnh hưởng đến hoạt động kinh doanh.