VNPT Cloud GPU


VNPT Cloud Backup
VNPT Cloud Box


Brute Force Attack là gì? Mức độ nguy hiểm và cách phòng chống

Brute Force Attack là một trong những phương thức tấn công mật khẩu phổ biến, có thể khiến tài khoản và hệ thống bị truy cập trái phép. Vậy Brute Force Attack là gì, hoạt động như thế nào và làm sao để phòng chống hiệu quả?
Brute Force Attack là gì?
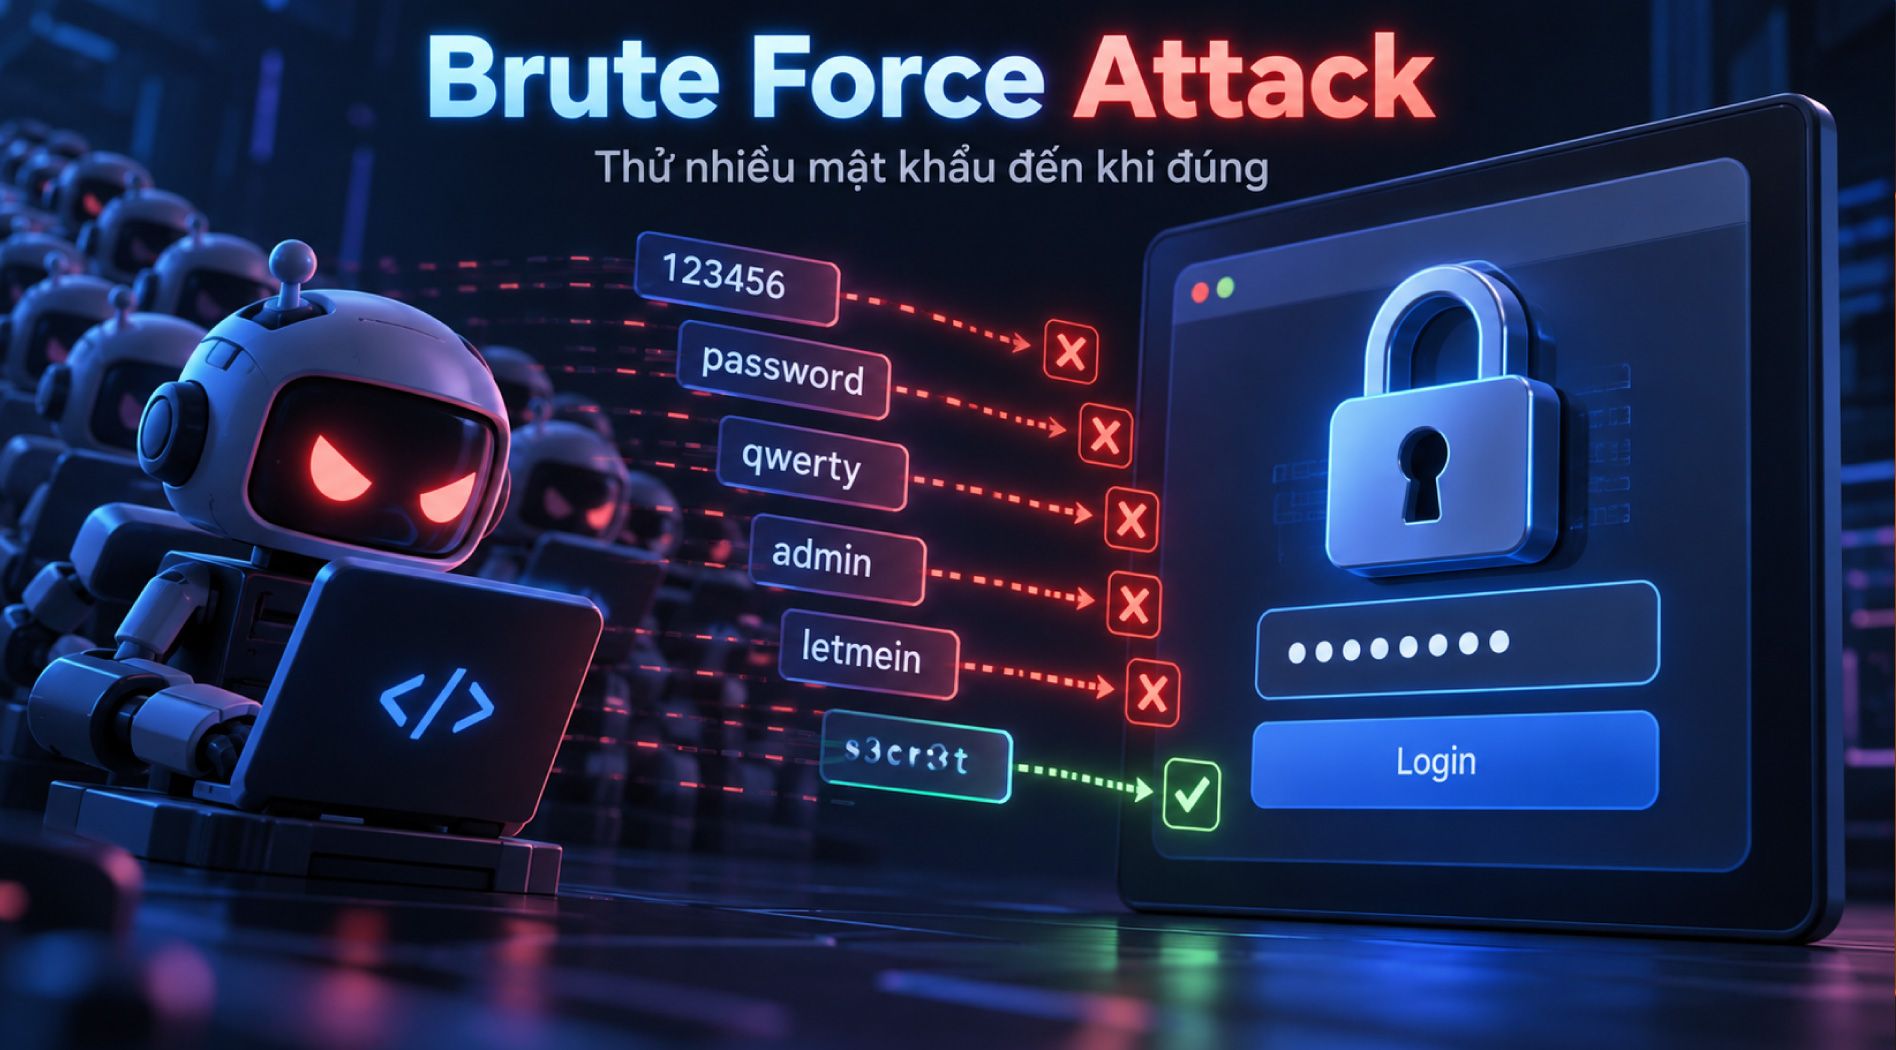
Brute Force Attack là một hình thức tấn công mạng trong đó hacker liên tục thử nhiều mật khẩu, thông tin đăng nhập hoặc khóa mã hóa khác nhau cho đến khi tìm được tổ hợp chính xác. Phương pháp này hoạt động dựa trên cơ chế thử sai và thường được tự động hóa bằng script, bot hoặc các công cụ chuyên dụng.
Brute Force Attack thường nhắm vào những hệ thống yêu cầu xác thực như trang đăng nhập website, máy chủ SSH, tài khoản trực tuyến hoặc các tệp được bảo vệ bằng mật khẩu.
Khác với các cuộc tấn công khai thác lỗ hổng phần mềm, brute force chủ yếu tận dụng sức mạnh tính toán để thử một số lượng lớn tổ hợp trong thời gian ngắn. Có thể hình dung phương pháp này giống như việc thử lần lượt mọi mã số trên một ổ khóa cho đến khi tìm được mã mở đúng.
Mức độ hiệu quả của Brute Force Attack phụ thuộc rất nhiều vào độ mạnh của mật khẩu. Những mật khẩu ngắn, phổ biến hoặc dễ đoán có thể bị phát hiện nhanh hơn. Ngược lại, mật khẩu dài, phức tạp và có tính ngẫu nhiên cao sẽ làm tăng đáng kể số lượng tổ hợp cần thử, khiến quá trình brute force mất nhiều thời gian và tài nguyên hơn.
Vì sao Brute Force Attack nguy hiểm?
Brute Force Attack nguy hiểm vì thường nhắm trực tiếp vào mật khẩu và tài khoản người dùng, những điểm yếu phổ biến trong hệ thống bảo mật. Khi tấn công thành công, hacker có thể mở rộng phạm vi xâm nhập rất nhanh.
- Chiếm quyền truy cập tài khoản: Hacker có thể đăng nhập trái phép, giả mạo người dùng, đánh cắp dữ liệu nhạy cảm hoặc sử dụng tài khoản để tiếp tục xâm nhập vào hệ thống.
- Một tài khoản bị lộ có thể ảnh hưởng toàn hệ thống: Nếu tài khoản quản trị viên bị brute force thành công, kẻ tấn công có thể chiếm quyền các tài khoản khác hoặc truy cập những tài nguyên quan trọng hơn.
- Rò rỉ thông tin cá nhân: Ngay cả tài khoản người dùng thông thường cũng có thể chứa thông tin nhận dạng cá nhân, dữ liệu liên hệ hoặc thông tin nội bộ có giá trị.
- Tạo điều kiện cho ransomware và malware: Nhiều cuộc tấn công ransomware bắt đầu từ việc brute force các tài khoản truy cập từ xa như RDP hoặc VPN. Sau khi xâm nhập, hacker có thể cài malware, mã hóa dữ liệu hoặc khóa hệ thống.
- Gây áp lực lên hệ thống xác thực: Một lượng lớn yêu cầu đăng nhập liên tục có thể tạo ra lưu lượng bất thường, làm tăng tải cho máy chủ và ảnh hưởng đến hoạt động của hệ thống xác thực.
- Khó phát hiện khi tấn công phân tán: Hacker có thể sử dụng bot hoặc botnet để phân tán các lần thử mật khẩu qua nhiều địa chỉ IP khác nhau, khiến hoạt động độc hại khó phân biệt với hành vi đăng nhập thông thường.
Các loại Brute Force Attack phổ biến
Brute Force Attack có nhiều biến thể khác nhau, nhưng điểm chung là đều nhằm tìm ra thông tin đăng nhập hợp lệ để truy cập trái phép vào tài khoản hoặc hệ thống.
Simple Brute Force Attack
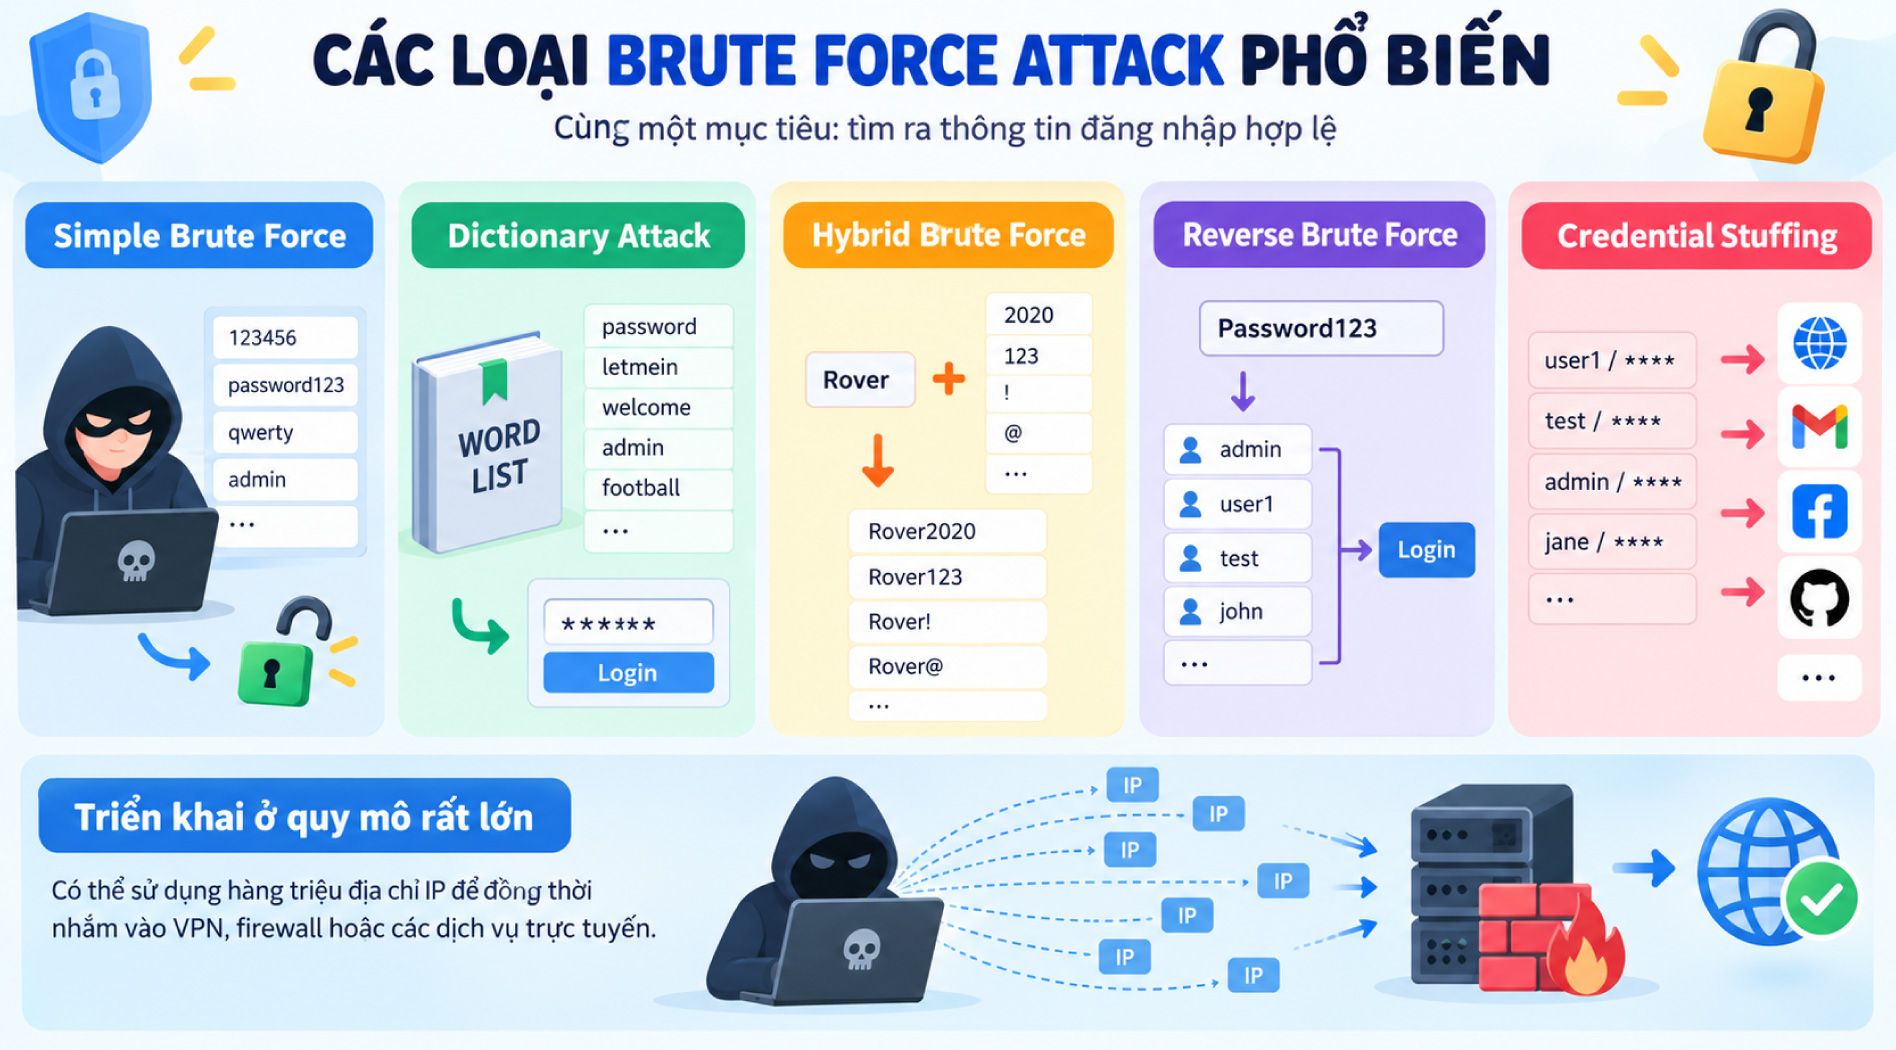
Simple Brute Force Attack là hình thức cơ bản nhất. Hacker trực tiếp thử nhiều mật khẩu hoặc mã PIN phổ biến để tìm thông tin đăng nhập chính xác. Phương pháp này thường hiệu quả khi người dùng đặt mật khẩu yếu như 123456, password123 hoặc sử dụng thông tin cá nhân dễ đoán.
Dictionary Attack
Dictionary Attack sử dụng danh sách các từ, cụm từ hoặc mật khẩu phổ biến để thử đăng nhập vào tài khoản.
Kẻ tấn công có thể kết hợp các từ này với số hoặc ký tự đặc biệt để tạo thêm nhiều biến thể mật khẩu. Phương pháp này đặc biệt hiệu quả với những mật khẩu được tạo từ các từ quen thuộc.
Hybrid Brute Force Attack
Hybrid Brute Force Attack kết hợp Dictionary Attack với brute force truyền thống. Hacker thường bắt đầu từ một từ phổ biến, sau đó thêm số, năm hoặc ký tự đặc biệt để tạo nhiều biến thể như Rover2020 hoặc SanDiego123.
Reverse Brute Force Attack
Reverse Brute Force Attack hoạt động theo hướng ngược lại. Thay vì dùng một username để thử nhiều mật khẩu, hacker sử dụng một mật khẩu đã biết để thử với nhiều tên người dùng khác nhau. Mật khẩu này có thể lấy từ các vụ rò rỉ dữ liệu hoặc là những mật khẩu phổ biến như Password123.
Credential Stuffing
Credential Stuffing là hình thức sử dụng các cặp username và password đã bị đánh cắp để thử đăng nhập trên nhiều website hoặc dịch vụ khác.
Phương pháp này thường thành công khi người dùng tái sử dụng cùng một mật khẩu cho nhiều tài khoản. Khi một tài khoản bị lộ, hacker có thể tiếp tục dùng thông tin đó để chiếm quyền các tài khoản khác.
- Có thể được triển khai ở quy mô rất lớn: Các chiến dịch brute force có thể sử dụng hàng triệu địa chỉ IP để đồng thời nhắm vào VPN, firewall hoặc các dịch vụ trực tuyến.
- Thường kết hợp với nhiều kỹ thuật tấn công khác: Hacker có thể dùng phishing để lấy một phần thông tin đăng nhập, sau đó brute force phần còn lại. Ngược lại, mật khẩu thu được từ brute force cũng có thể tiếp tục được sử dụng cho phishing, gian lận hoặc tấn công tài khoản khác.
Cách phòng chống Brute Force Attack hiệu quả
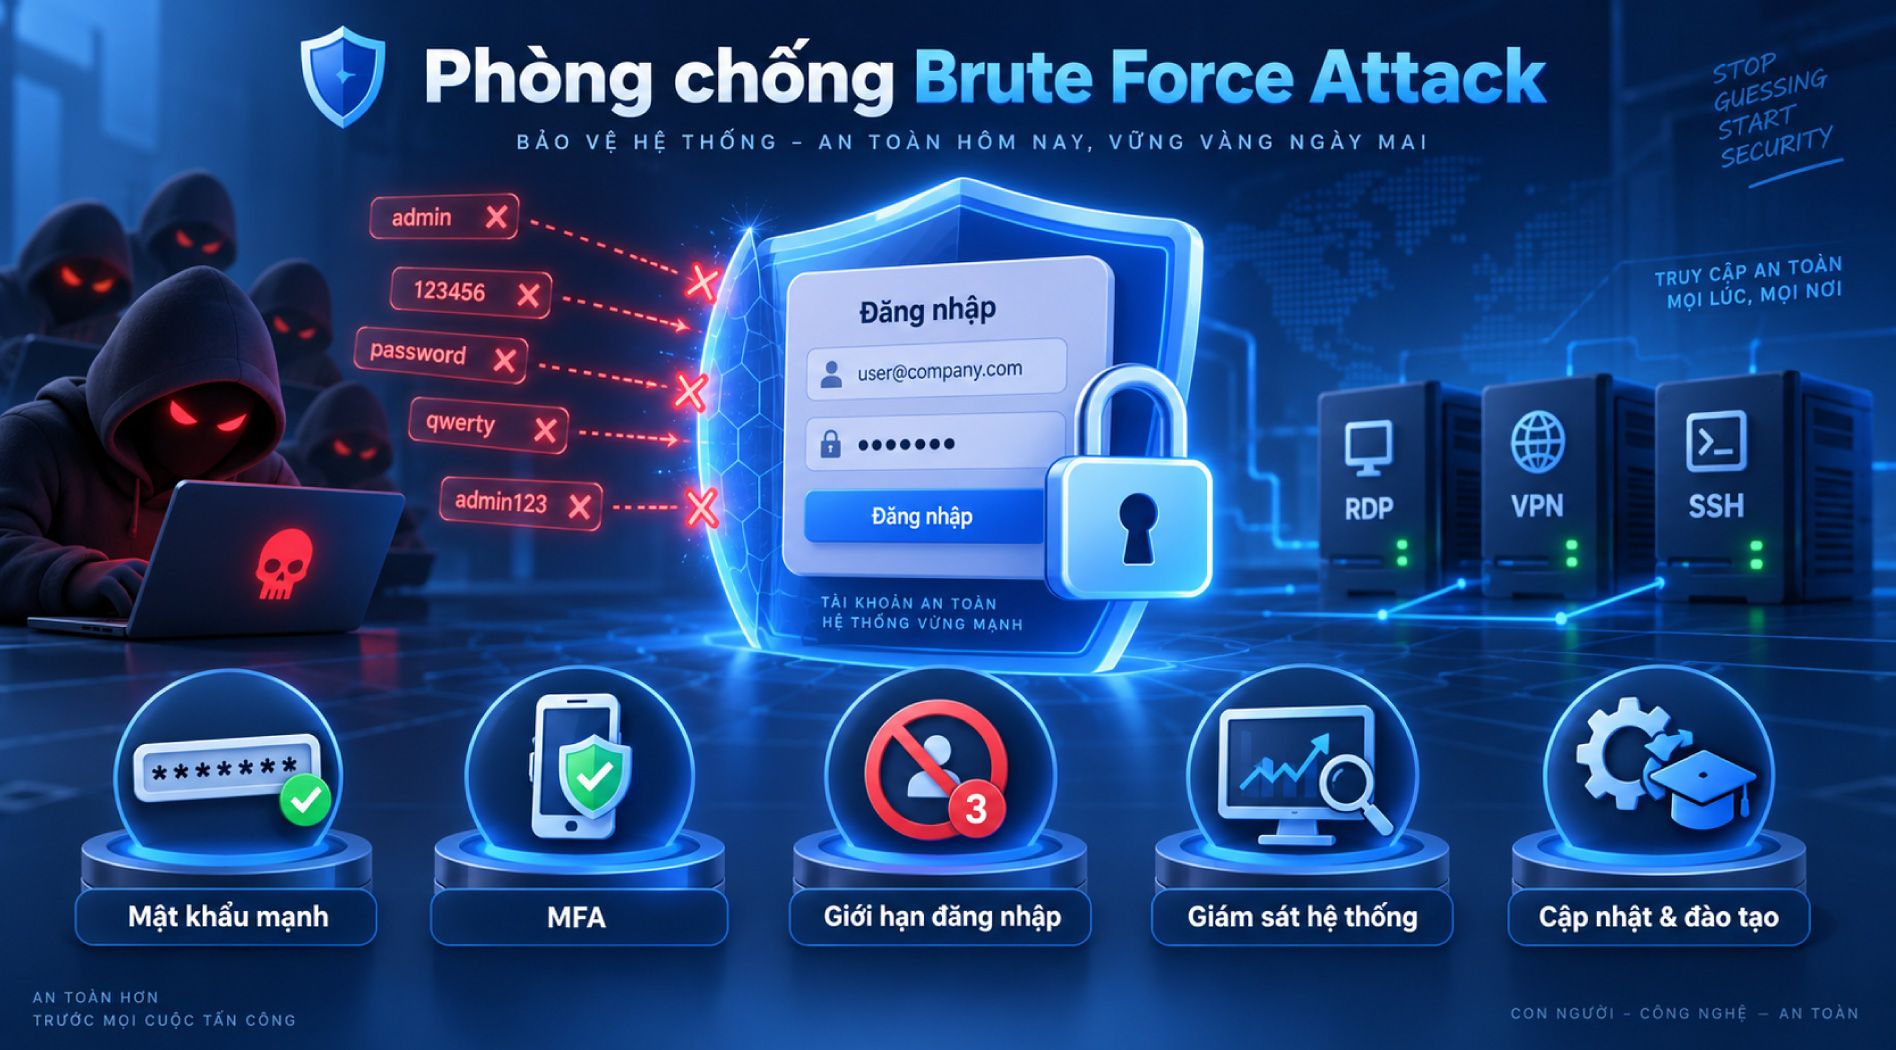
Để phòng chống Brute Force Attack, người dùng và doanh nghiệp cần kết hợp mật khẩu mạnh, xác thực nhiều lớp, giới hạn đăng nhập và giám sát hệ thống. Đặc biệt, các dịch vụ truy cập từ xa như RDP, VPN hoặc SSH cần được bảo vệ chặt chẽ vì thường trở thành mục tiêu của các cuộc tấn công dò mật khẩu.
Sử dụng mật khẩu mạnh
Mật khẩu càng dài và khó đoán thì hacker càng cần nhiều thời gian và tài nguyên để brute force. Một số nguyên tắc nên áp dụng gồm:
- Tạo mật khẩu dài và phức tạp: Kết hợp chữ hoa, chữ thường, số và ký tự đặc biệt. Nên ưu tiên mật khẩu dài thay vì chỉ tập trung vào việc thay thế một vài ký tự.
- Sử dụng passphrase: Kết hợp nhiều từ hoặc cụm từ thành mật khẩu dài, đồng thời thêm số hoặc ký tự đặc biệt để tăng độ khó.
- Tránh mật khẩu phổ biến: Không sử dụng các mật khẩu như 123456, password, tên riêng, ngày sinh hoặc tên đội thể thao.
- Không tái sử dụng mật khẩu: Mỗi tài khoản nên có một mật khẩu riêng để hạn chế Credential Stuffing khi một dịch vụ bị rò rỉ dữ liệu.
- Sử dụng Password Manager: Trình quản lý mật khẩu giúp tạo và lưu trữ mật khẩu dài, ngẫu nhiên và khác nhau cho từng tài khoản.
Tăng cường bảo vệ thông tin đăng nhập
Ngoài việc yêu cầu người dùng đặt mật khẩu mạnh, hệ thống cũng cần có các cơ chế bảo vệ tài khoản trước những lần thử đăng nhập liên tục.
- Bảo vệ mật khẩu bằng hash và salt: Mật khẩu không nên được lưu dưới dạng văn bản thuần. Hệ thống cần sử dụng thuật toán băm mật khẩu phù hợp và thêm salt ngẫu nhiên để tăng khả năng chống dò tìm.
- Sử dụng xác thực đa yếu tố (MFA): Yêu cầu thêm mã OTP, ứng dụng xác thực, khóa bảo mật hoặc sinh trắc học. Nhờ đó, hacker vẫn khó truy cập tài khoản ngay cả khi đã có mật khẩu.
- Giới hạn số lần đăng nhập: Hạn chế số lần nhập sai trong một khoảng thời gian hoặc áp dụng thời gian chờ giúp giảm tốc độ thử mật khẩu của bot.
- Tạm khóa tài khoản khi có dấu hiệu bất thường: Nhiều lần đăng nhập thất bại liên tiếp có thể kích hoạt cơ chế khóa tạm thời hoặc yêu cầu xác minh bổ sung.
- Sử dụng CAPTCHA: CAPTCHA giúp hạn chế bot và các công cụ tự động thực hiện hàng loạt yêu cầu đăng nhập.
- Chặn IP đáng ngờ: Các địa chỉ IP có dấu hiệu thực hiện brute force có thể được đưa vào danh sách chặn hoặc giới hạn truy cập.
Quản lý tài khoản chặt chẽ
Các tài khoản cũ hoặc không còn được sử dụng có thể trở thành điểm xâm nhập nếu không được quản lý đúng cách.
Doanh nghiệp nên thường xuyên kiểm tra và xóa hoặc vô hiệu hóa tài khoản không còn sử dụng, đặc biệt là tài khoản của nhân viên đã nghỉ việc. Những tài khoản có quyền quản trị hoặc quyền truy cập dữ liệu nhạy cảm cần được ưu tiên kiểm soát.
Giám sát hoạt động đăng nhập
Brute Force Attack thường để lại những dấu hiệu có thể phát hiện thông qua hệ thống giám sát, chẳng hạn:
- Nhiều lần đăng nhập thất bại liên tiếp.
- Một tài khoản bị đăng nhập từ nhiều địa chỉ IP.
- Đăng nhập từ thiết bị hoặc vị trí bất thường.
- Số lượng yêu cầu xác thực tăng đột biến.
- Nhiều tài khoản cùng bị thử một mật khẩu.
Việc theo dõi log và cảnh báo theo thời gian thực giúp doanh nghiệp phát hiện sớm hoạt động đáng ngờ và nhanh chóng chặn nguồn tấn công.
Đào tạo người dùng về bảo mật mật khẩu
Con người vẫn là một trong những yếu tố quan trọng trong việc phòng chống brute force. Doanh nghiệp nên thường xuyên hướng dẫn nhân viên về:
- Cách tạo và quản lý mật khẩu an toàn.
- Không chia sẻ hoặc tái sử dụng mật khẩu.
- Nhận biết phishing và các hình thức đánh cắp thông tin đăng nhập.
- Sử dụng MFA và Password Manager đúng cách.
- Báo cáo ngay khi phát hiện hoạt động đăng nhập bất thường.
Bên cạnh đó, hệ điều hành, ứng dụng và các dịch vụ truy cập từ xa cũng cần được cập nhật và vá lỗi thường xuyên để giảm nguy cơ hacker kết hợp brute force với những kỹ thuật tấn công khác.
Brute Force Attack có thể trở thành mối đe dọa lớn nếu tài khoản sử dụng mật khẩu yếu hoặc thiếu các lớp bảo vệ cần thiết. Kết hợp mật khẩu mạnh, MFA, giới hạn đăng nhập và giám sát thường xuyên sẽ giúp giảm đáng kể nguy cơ bị tấn công brute force.