VNPT Cloud GPU


VNPT Cloud Backup
VNPT Cloud Box


CVE là gì? Cách CVE ID hoạt động và vai trò trong bảo mật

Một lỗ hổng bảo mật có thể được nhắc đến trên nhiều công cụ và nền tảng khác nhau. Vậy làm thế nào để xác định chính xác chúng đang nói về cùng một lỗ hổng? CVE là gì và CVE ID đóng vai trò như thế nào trong việc định danh, theo dõi và quản lý các lỗ hổng bảo mật?
CVE (Common Vulnerabilities and Exposures) là gì?
CVE (Common Vulnerabilities and Exposures) là hệ thống định danh và danh mục công khai các lỗ hổng bảo mật đã được phát hiện trong phần mềm, firmware và các hệ thống công nghệ thông tin. CVE được MITRE Corporation xây dựng nhằm giúp cộng đồng bảo mật sử dụng một cách gọi thống nhất khi đề cập đến cùng một lỗ hổng.
Hiểu đơn giản, CVE giống như một danh sách tra cứu các lỗ hổng bảo mật đã được công khai, thường được gọi là CVE List. Mỗi lỗ hổng trong danh sách sẽ được gắn một mã định danh riêng, gọi là CVE ID hoặc CVE number, kèm theo mô tả ngắn và các thông tin tham chiếu liên quan.
Điều kiện để một lỗ hổng được cấp mã CVE
Không phải mọi lỗi bảo mật đều được đưa vào CVE List. Để được ghi nhận và cấp một CVE ID, lỗ hổng cần đáp ứng một số tiêu chí nhất định.
- Có thể được khắc phục độc lập: Lỗ hổng phải có khả năng được xử lý riêng biệt, không phụ thuộc vào việc sửa các lỗ hổng khác trong hệ thống.
- Được xác nhận là có ảnh hưởng đến bảo mật: Nhà cung cấp có thể xác nhận lỗi tồn tại và gây tác động tiêu cực đến bảo mật. Nếu chưa có xác nhận từ nhà cung cấp, cần có báo cáo lỗ hổng chứng minh lỗi có thể ảnh hưởng đến an toàn hệ thống hoặc vi phạm chính sách bảo mật.
- Ảnh hưởng đến một codebase cụ thể: Lỗ hổng phải gắn với một codebase hoặc sản phẩm cụ thể. Nếu cùng một vấn đề xuất hiện trên nhiều sản phẩm có codebase khác nhau, mỗi sản phẩm có thể được cấp một mã CVE riêng.
Các tiêu chí này giúp CVE duy trì cách định danh nhất quán, hạn chế trùng lặp và giúp tổ chức dễ dàng theo dõi, trao đổi cũng như quản lý các lỗ hổng bảo mật.
CVE ID được cấp như thế nào?
Mã CVE ID không được cấp tự động ngay khi một lỗ hổng được phát hiện. Quá trình này được thực hiện bởi các tổ chức có thẩm quyền gọi là CVE Numbering Authorities (CNA).
CNA có nhiệm vụ tiếp nhận, đánh giá lỗ hổng, cấp CVE ID và công bố bản ghi CVE trong phạm vi sản phẩm hoặc lĩnh vực mà họ phụ trách. MITRE Corporation vừa đóng vai trò điều phối chương trình CVE, vừa là một CNA. Ngoài ra còn có nhiều CNA khác như các hãng công nghệ lớn, nhà cung cấp hệ điều hành, tổ chức nghiên cứu bảo mật và các đơn vị được ủy quyền.
Trong cơ cấu CVE còn có các tổ chức gọi là Root. Root chịu trách nhiệm tuyển chọn, đào tạo và quản lý các CNA trong một phạm vi nhất định. Ở cấp cao hơn là Top-level Root, chịu trách nhiệm quản trị toàn bộ một nhánh trong hệ thống CVE.
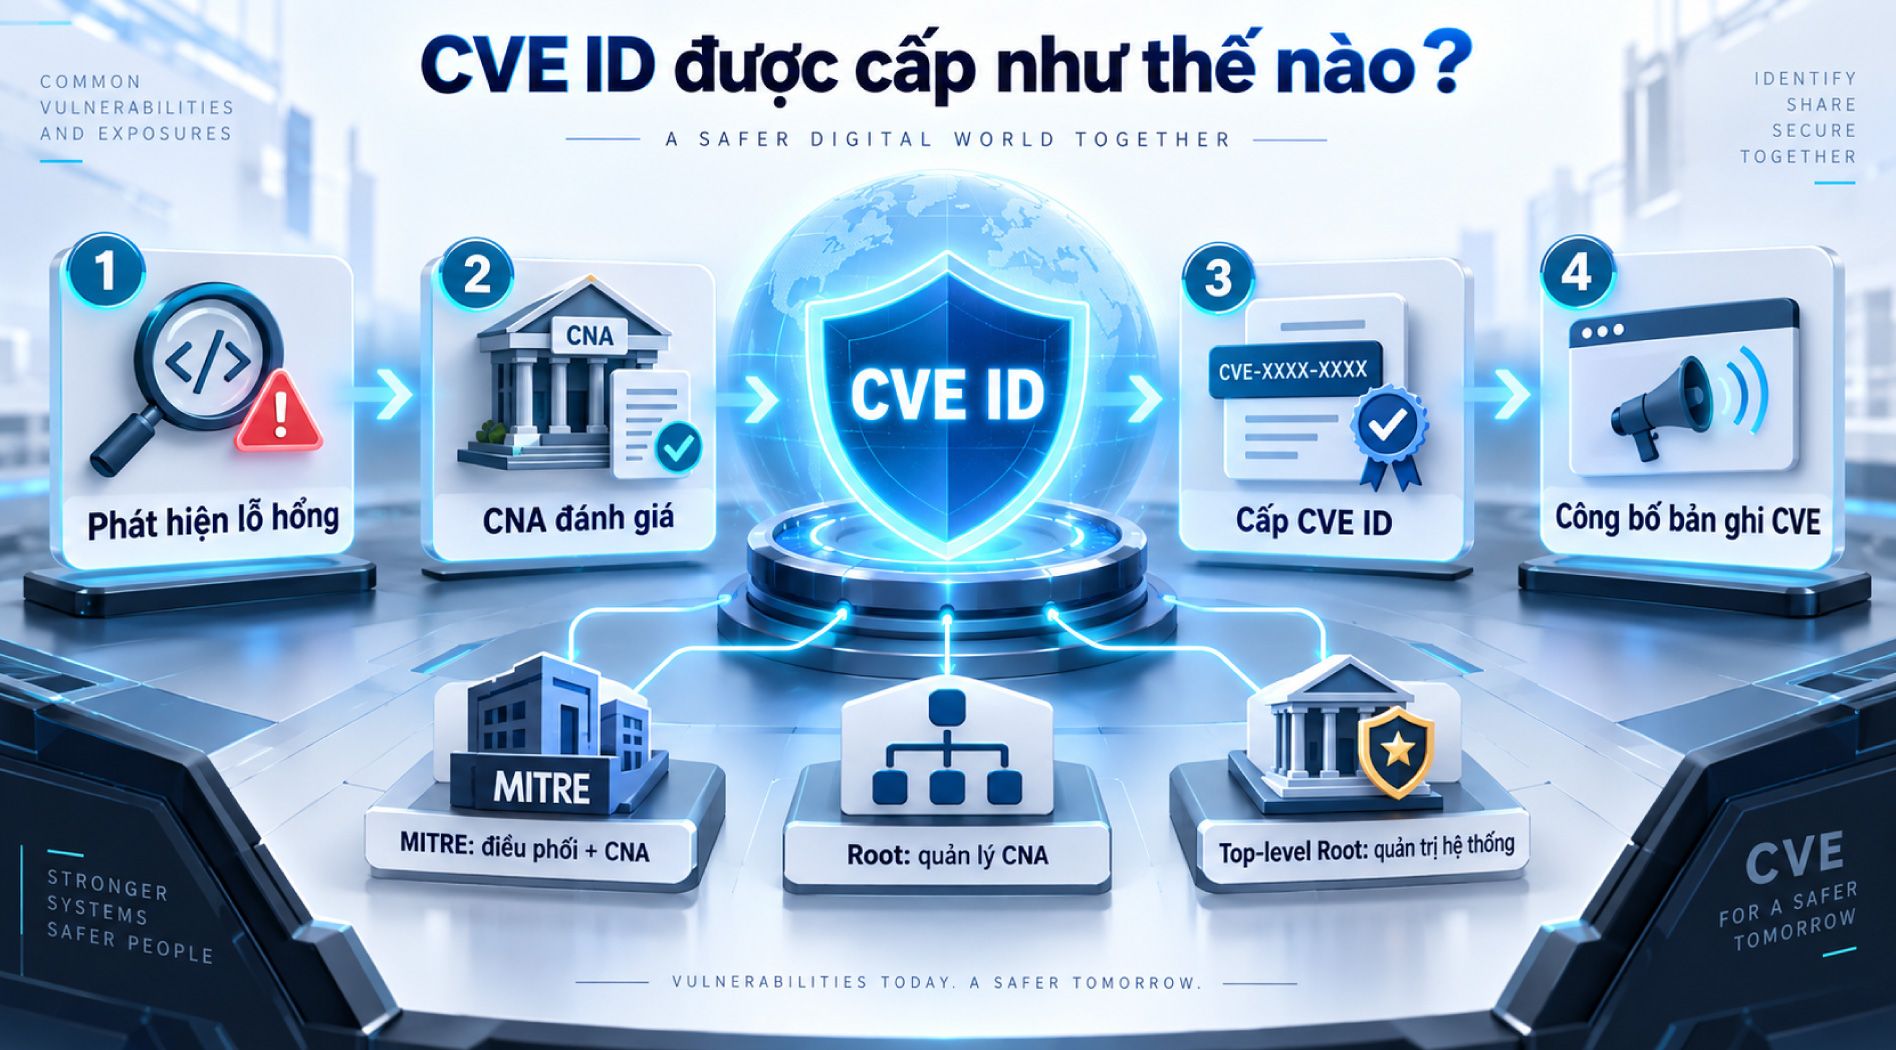
Quy trình một lỗ hổng được cấp CVE ID
Bất kỳ cá nhân hoặc tổ chức nào cũng có thể báo cáo một lỗ hổng bảo mật. Các lỗ hổng thường được phát hiện bởi nhà nghiên cứu bảo mật, nhà cung cấp phần mềm, chuyên gia an ninh mạng, cộng đồng mã nguồn mở hoặc người dùng sản phẩm.
Sau khi lỗ hổng được phát hiện, quy trình cấp CVE thường diễn ra như sau:
1. Phát hiện và báo cáo lỗ hổng
Lỗ hổng có thể được phát hiện thông qua nghiên cứu bảo mật, quét lỗ hổng, kiểm thử hệ thống, ứng phó sự cố hoặc trong quá trình sử dụng sản phẩm. Một số doanh nghiệp cũng triển khai chương trình bug bounty để khuyến khích cộng đồng báo cáo các lỗ hổng mới.
2. CNA đánh giá lỗ hổng
Thông tin về lỗ hổng được gửi đến CNA phù hợp để xem xét. CNA sẽ kiểm tra xem vấn đề có đáp ứng các tiêu chí để được ghi nhận trong hệ thống CVE hay không.
3. Cấp hoặc dành trước CVE ID
Nếu đủ điều kiện, CNA sẽ dành một CVE ID cho lỗ hổng. Ở thời điểm này, bản ghi thường ở trạng thái Reserved, nghĩa là mã đã được cấp nhưng thông tin chi tiết chưa được công bố đầy đủ.
4. Hoàn thiện thông tin bản ghi CVE
CNA tiếp tục thu thập và bổ sung các dữ liệu liên quan như:
- Sản phẩm và phiên bản bị ảnh hưởng.
- Loại lỗ hổng.
- Nguyên nhân của lỗ hổng.
- Tác động đến hệ thống.
- Phiên bản đã được sửa lỗi nếu có.
- Tài liệu tham khảo công khai.
5. Công bố trên CVE List
Khi các thông tin cần thiết đã được hoàn thiện, CNA sẽ công bố bản ghi lên CVE List. Từ đó, chuyên gia bảo mật, doanh nghiệp, nhà cung cấp phần mềm và người dùng có thể tra cứu và sử dụng CVE ID để theo dõi lỗ hổng.
Cấu trúc nhận diện và Trạng thái của bản ghi CVE
Để tạo ra một "ngôn ngữ chung" trong cộng đồng an toàn thông tin, mỗi mục nhập CVE đều được chuẩn hóa về mặt cấu trúc và trạng thái.
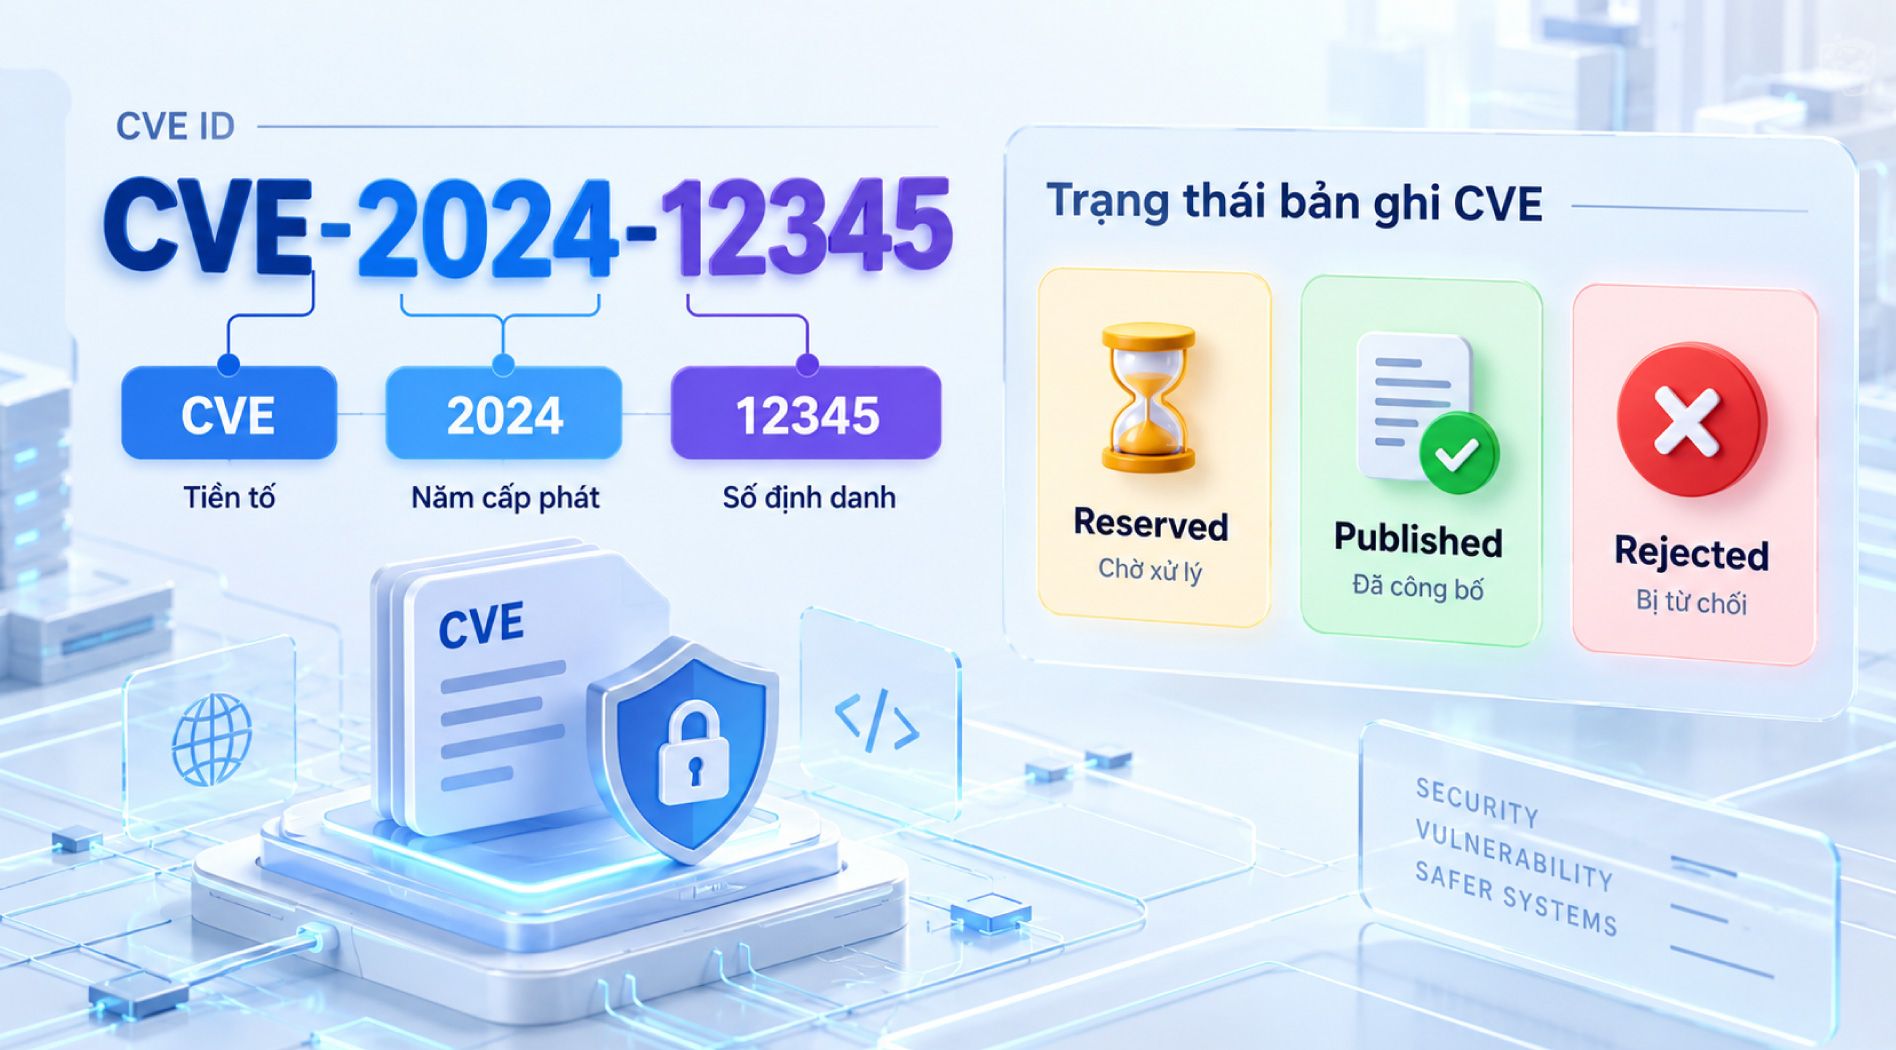
1. Cấu trúc của định danh CVE (CVE ID)
Một ID CVE hoàn chỉnh có cấu trúc gồm ba phần phân tách bằng dấu gạch ngang (Ví dụ: CVE-2024-12345):
- Tiền tố: Luôn bắt đầu bằng chữ "CVE".
- Năm cấp phát: Thể hiện năm lỗ hổng được ghi nhận (VD: 2024).
- Số định danh tuần tự: Một chuỗi số ngẫu nhiên cấp phát theo thứ tự.
Mã định danh tiêu chuẩn này đảm bảo tính nhất quán, giúp tích hợp dễ dàng trên nhiều nền tảng và kho lưu trữ bảo mật khác nhau.
2. Ba trạng thái chính của bản ghi CVE
Trong hệ thống, một bản ghi CVE sẽ luôn nằm ở một trong ba trạng thái sau:
- Reserved (Đã đăng ký): Trạng thái nội bộ khi CNA đang trong quá trình điều tra, kiểm tra lỗ hổng. Thông tin chưa được công bố rộng rãi.
- Published (Đã xuất bản): Trạng thái hoàn thiện sau khi CNA đã cập nhật đầy đủ dữ liệu và chính thức công bố bản ghi lên hệ thống toàn cầu.
- Rejected (Bị từ chối): Trạng thái hủy bỏ. ID và bản ghi này không hợp lệ và không nên được sử dụng. Tuy nhiên, nó vẫn được giữ lại trên danh sách nhằm mục đích minh bạch, giúp thông báo cho người dùng biết mã này đã bị loại bỏ.
Hệ thống chấm điểm lỗ hổng bảo mật (CVSS) là gì?
CVSS (Common Vulnerability Scoring System) là hệ thống chấm điểm dùng để đánh giá mức độ nghiêm trọng của một lỗ hổng bảo mật. CVSS hoạt động độc lập với CVE nhưng thường được sử dụng cùng nhau để giúp tổ chức hiểu rõ một lỗ hổng nguy hiểm đến mức nào.
CVSS chấm điểm theo thang từ 0,0 đến 10,0. Điểm càng cao, mức độ nghiêm trọng càng lớn. Nhờ đó, doanh nghiệp có thể xác định lỗ hổng nào cần được ưu tiên xử lý trước.
CVSS đánh giá lỗ hổng dựa trên ba nhóm chỉ số chính:
- Base Metrics: Đánh giá các đặc điểm cơ bản của lỗ hổng như cách thức tấn công, độ phức tạp khi khai thác, quyền cần có và tác động đến tính bảo mật, toàn vẹn, sẵn sàng của hệ thống.
- Temporal Metrics: Phản ánh mức độ nghiêm trọng của lỗ hổng theo từng thời điểm, chẳng hạn đã có mã khai thác hoặc bản vá hay chưa.
- Environmental Metrics: Điều chỉnh mức độ rủi ro dựa trên môi trường thực tế của từng tổ chức, ví dụ mức độ quan trọng của hệ thống hoặc dữ liệu bị ảnh hưởng.
Vì vậy, CVE giúp xác định lỗ hổng là gì, còn CVSS giúp đánh giá lỗ hổng đó nghiêm trọng đến mức nào.
CVE hỗ trợ quản lý lỗ hổng như thế nào?
CVE cung cấp một mã định danh thống nhất cho từng lỗ hổng bảo mật, giúp doanh nghiệp dễ dàng theo dõi và quản lý các vấn đề đã được công khai.
Thông qua CVE ID, tổ chức có thể:
- Trao đổi thông tin về cùng một lỗ hổng mà không bị nhầm lẫn.
- Đối chiếu dữ liệu giữa công cụ quét lỗ hổng, cảnh báo bảo mật và cơ sở dữ liệu khác nhau.
- Kết hợp CVE với CVSS để ưu tiên các lỗ hổng có mức độ nghiêm trọng cao.
- Lập kế hoạch vá lỗi và triển khai biện pháp giảm thiểu rủi ro phù hợp.
- Hỗ trợ lựa chọn công cụ và xây dựng chiến lược bảo mật dựa trên các lỗ hổng đã biết.
Nhờ đó, CVE giúp doanh nghiệp quản lý lỗ hổng có hệ thống hơn, tăng khả năng nhận diện rủi ro và giảm nguy cơ bị tấn công mạng.
CVE tạo ra một hệ thống định danh thống nhất giúp doanh nghiệp và chuyên gia bảo mật dễ dàng theo dõi, trao đổi và quản lý các lỗ hổng đã được công khai. Kết hợp CVE với CVSS và các dữ liệu bảo mật liên quan sẽ giúp tổ chức ưu tiên vá lỗi và giảm thiểu rủi ro tấn công hiệu quả hơn.