VNPT Cloud GPU


VNPT Cloud Backup
VNPT Cloud Box


CVSS là gì? Cách chấm điểm mức độ nghiêm trọng lỗ hổng

Không phải lỗ hổng bảo mật nào cũng có mức độ nguy hiểm như nhau. Vậy làm thế nào để xác định lỗ hổng nào cần ưu tiên xử lý trước? Hiểu CVSS là gì sẽ giúp bạn biết cách mức độ nghiêm trọng của lỗ hổng được đánh giá và chấm điểm theo một tiêu chuẩn thống nhất.
CVSS (Common Vulnerability Scoring System) là gì?
Common Vulnerability Scoring System (CVSS) là một khung tiêu chuẩn được sử dụng rộng rãi để phân loại và đánh giá mức độ nghiêm trọng của các lỗ hổng phần mềm.
Thông qua framework mở này, tổ chức có thể tính điểm CVSS dưới dạng một giá trị số, phản ánh mức độ nghiêm trọng của từng lỗ hổng. Các đặc điểm được sử dụng để tính điểm sẽ được thể hiện trong một chuỗi văn bản gọi là CVSS vector string.
CVSS đã có nhiều phiên bản kể từ năm 2005. Phiên bản mới nhất là CVSS v4.0. Framework CVSS được quản lý bởi tổ chức phi lợi nhuận FIRST.org, Inc., còn được gọi là Forum of Incident Response and Security Teams (FIRST).
Tại sao CVSS quan trọng?
CVSS đóng vai trò quan trọng trong quản lý lỗ hổng bảo mật, tức quá trình liên tục phát hiện, ưu tiên và xử lý các lỗ hổng tồn tại trong cơ sở hạ tầng CNTT và phần mềm của tổ chức.
Việc xác định và xử lý các điểm yếu an ninh mạng như cấu hình sai tường lửa hoặc lỗi chưa được vá giúp duy trì khả năng hoạt động ổn định của hệ thống và phần mềm.
Tùy từng trường hợp, tổ chức có thể lựa chọn một trong các hướng xử lý:
- Remediation (Khắc phục): Khắc phục để lỗ hổng không còn có thể bị khai thác.
- Mitigation (Giảm thiểu rủi ro): Giảm khả năng lỗ hổng bị khai thác và hạn chế tác động nếu sự cố xảy ra.
- Acceptance (Chấp nhận): Chấp nhận giữ nguyên lỗ hổng nếu khả năng bị khai thác thấp hoặc mức độ thiệt hại không đáng kể.
Trong các hệ thống CNTT hiện đại, số lượng lỗ hổng và mối đe dọa có thể rất lớn. Vì vậy, việc xác định lỗ hổng nào cần được ưu tiên xử lý trước là một thách thức đối với đội ngũ quản trị.
Điểm CVSS giúp giải quyết vấn đề này bằng cách cung cấp một phương pháp có hệ thống để đánh giá mức độ nghiêm trọng của lỗ hổng. Nhờ đó, tổ chức có thêm cơ sở để ưu tiên và lập kế hoạch xử lý các lỗ hổng trên hệ thống bị ảnh hưởng.
Điểm CVSS cũng có thể được sử dụng trong quá trình đánh giá rủi ro. Tuy nhiên, CVSS không nên được dùng riêng lẻ để thay thế cho một đánh giá rủi ro toàn diện, bởi quá trình đánh giá đầy đủ còn cần xem xét những yếu tố nằm ngoài phạm vi của CVSS.
Các chỉ số trong CVSS
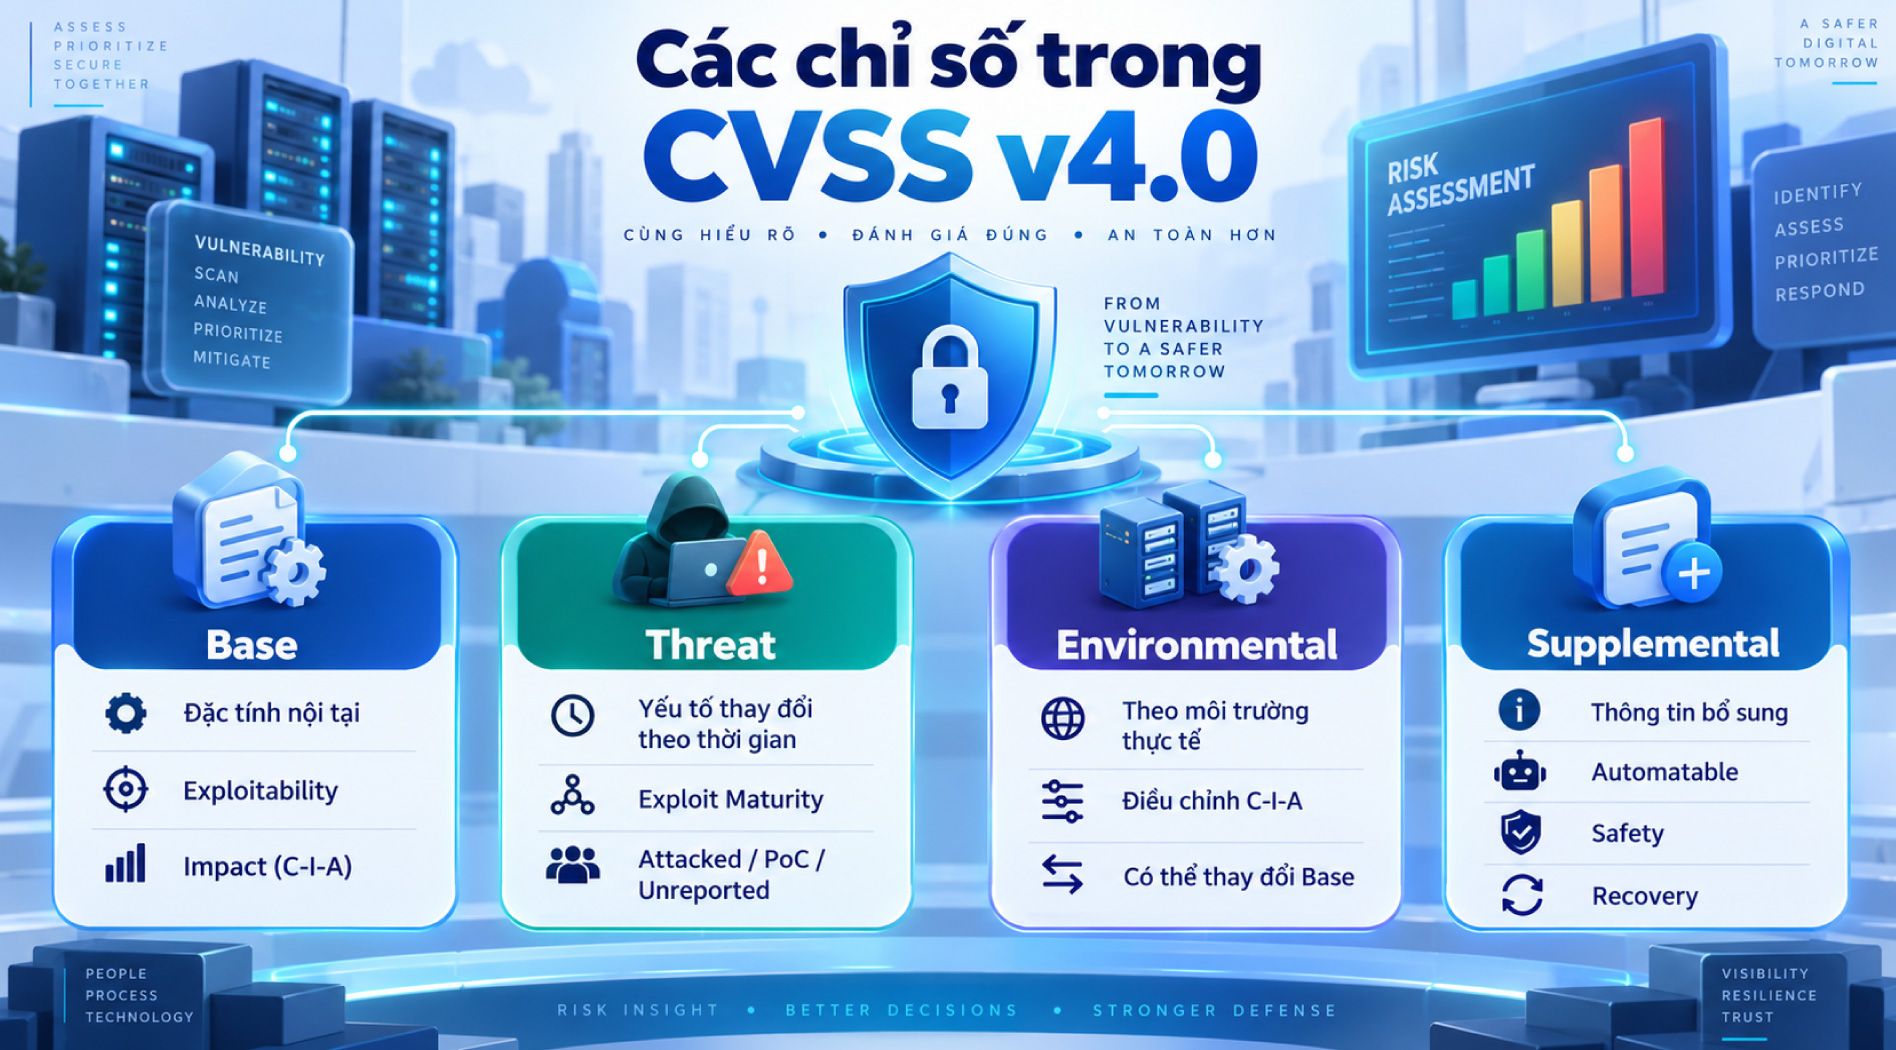
Trong CVSS v4.0, các chỉ số được chia thành 4 nhóm chính gồm Base, Threat, Environmental và Supplemental. Mỗi nhóm phản ánh một khía cạnh khác nhau của lỗ hổng bảo mật.
Base
Base Metrics đánh giá các đặc tính nội tại của lỗ hổng và không thay đổi theo thời gian hoặc môi trường sử dụng. Nhóm này gồm hai phần là Exploitability và Impact.
Exploitability cho biết mức độ dễ hay khó khi khai thác lỗ hổng, dựa trên các yếu tố như:
- Mức độ tương tác của người dùng cần thiết.
- Kẻ tấn công cần truy cập từ xa hay tại chỗ.
- Mức đặc quyền cần có để khai thác.
- Mức độ phức tạp và các điều kiện cần thiết để thực hiện tấn công.
Impact đánh giá hậu quả khi lỗ hổng bị khai thác thành công, chủ yếu dựa trên ba yếu tố:
- Confidentiality: Mức độ ảnh hưởng đến tính bảo mật của thông tin.
- Integrity: Mức độ ảnh hưởng đến tính toàn vẹn của dữ liệu.
- Availability: Mức độ ảnh hưởng đến khả năng hoạt động và truy cập hệ thống.
Threat
Threat Metrics phản ánh các yếu tố có thể thay đổi theo thời gian. Chỉ số chính là Exploit Maturity, dùng để đánh giá khả năng một lỗ hổng đang hoặc có thể bị khai thác.
Giá trị này được xác định dựa trên mã khai thác, kỹ thuật khai thác và các cuộc tấn công đã ghi nhận, gồm:
- Attacked: Đã ghi nhận lỗ hổng bị khai thác.
- Proof-of-Concept: Đã có mã khai thác thử nghiệm nhưng chưa ghi nhận tấn công thực tế.
- Unreported: Chưa ghi nhận mã khai thác hoặc hành vi khai thác.
- Not Defined: Chưa có đủ thông tin đáng tin cậy để đánh giá.
Environmental
Environmental Metrics đánh giá lỗ hổng dựa trên môi trường thực tế của từng tổ chức.
Nhóm này cũng xem xét Confidentiality, Integrity và Availability, nhưng giá trị được điều chỉnh theo mức độ quan trọng của tài sản bị ảnh hưởng. Ngoài ra, tổ chức có thể thay đổi một số giá trị Base nếu điều kiện triển khai thực tế khác với cấu hình mặc định.
Ví dụ, nếu một ứng dụng mặc định yêu cầu quyền truy cập cao nhưng trong môi trường thực tế quản trị viên không cần xác thực, chỉ số Privileges Required có thể được điều chỉnh từ High xuống None.
Supplemental
Supplemental Metrics cung cấp thêm thông tin ngoài mức độ nghiêm trọng kỹ thuật của lỗ hổng. Một số chỉ số tiêu biểu gồm:
- Automatable: Khả năng tự động hóa quá trình tấn công trên nhiều mục tiêu.
- Safety: Nguy cơ gây tổn hại đến con người khi lỗ hổng bị khai thác.
- Recovery: Khả năng phục hồi của hệ thống sau một cuộc tấn công.
Các chỉ số CVSS đã thay đổi như thế nào theo thời gian?
Các phiên bản CVSS có sự khác nhau về những nhóm chỉ số được sử dụng. Chẳng hạn, Supplemental Metrics là nhóm chỉ số tương đối mới và không xuất hiện trong các phiên bản trước như CVSS v1, v2, v3 và v3.1.
Ngược lại, các phiên bản CVSS cũ từng sử dụng một nhóm gọi là Temporal Metrics, bao gồm các chỉ số như Report Confidence và Remediation Level. Trong CVSS v4.0, nhóm Threat Metrics đã thay thế cho Temporal Metrics.
Ngoài ra, CVSS v4.0 cũng được đánh giá là chi tiết hơn ở nhóm Base Metrics, giúp mô tả và đánh giá lỗ hổng bảo mật một cách toàn diện hơn.
Các loại điểm CVSS là gì?
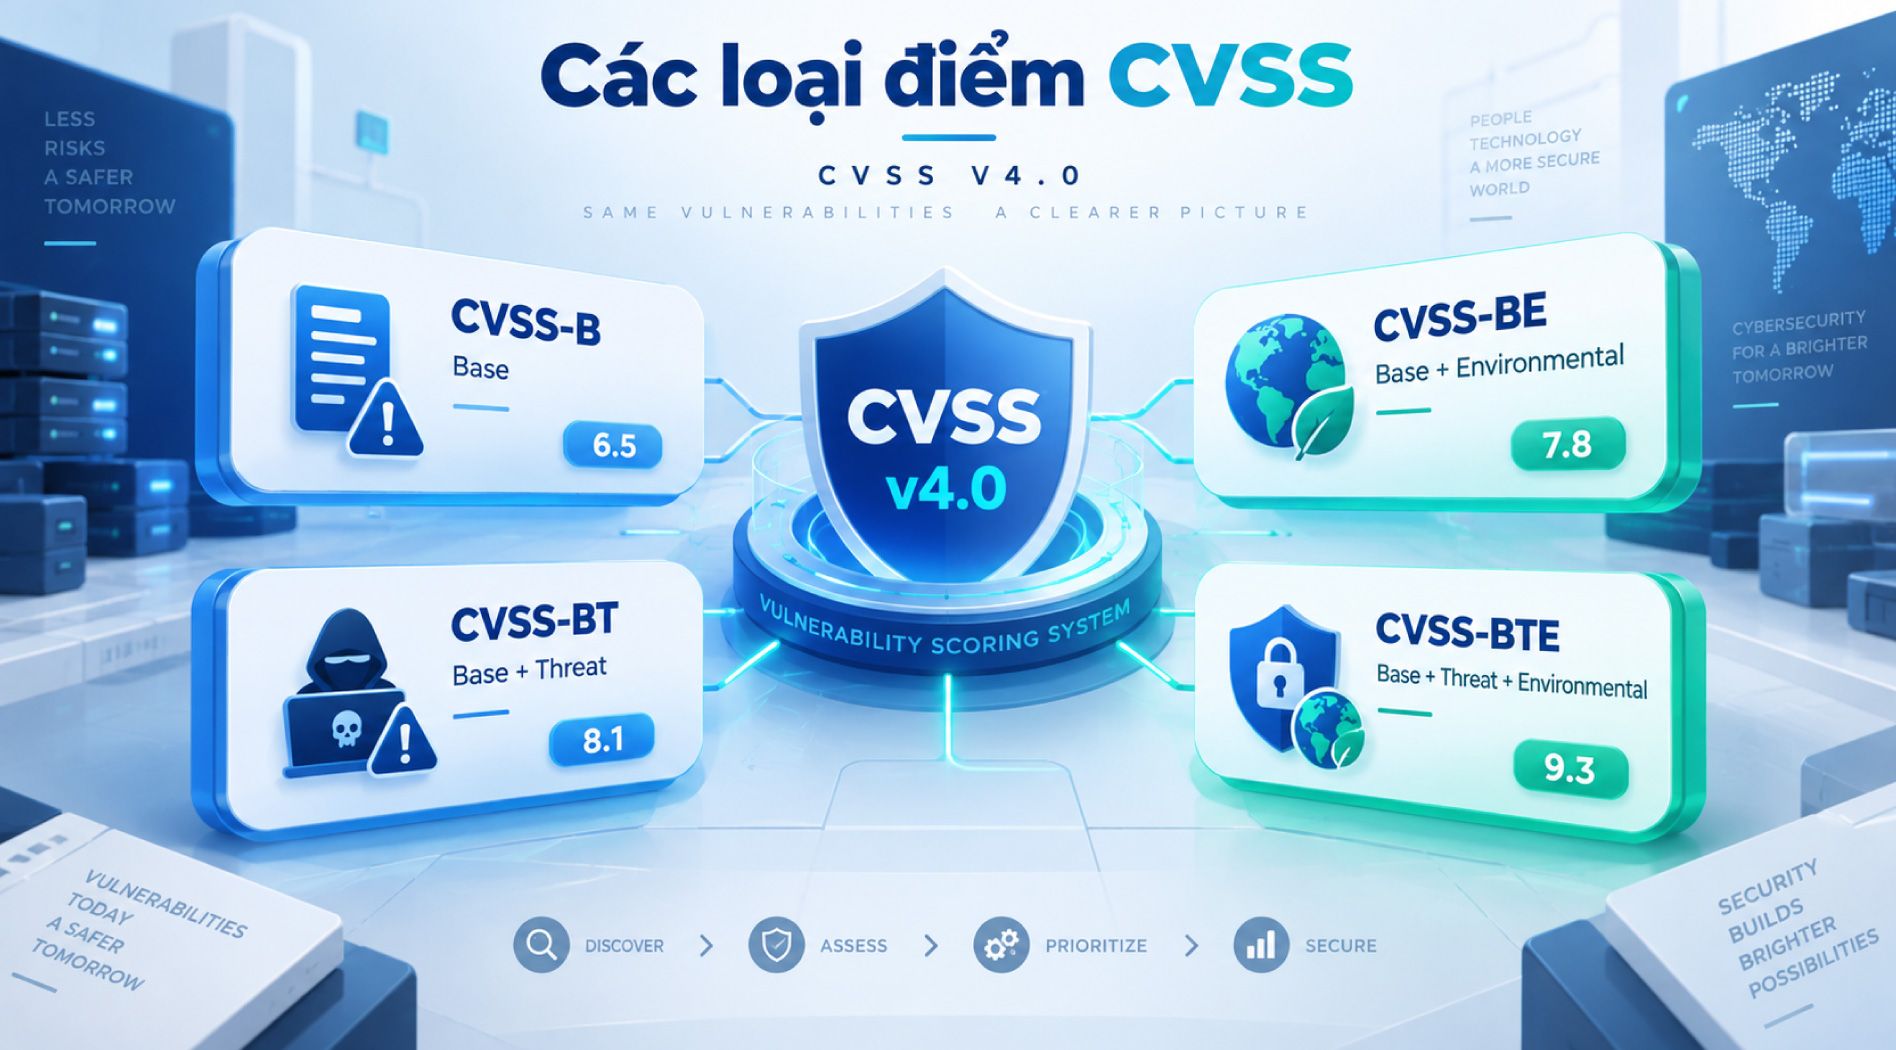
Trong CVSS, điểm số có thể được tính dựa trên các nhóm chỉ số khác nhau:
- CVSS-B: Chỉ gồm Base Metrics.
- CVSS-BE: Gồm Base và Environmental Metrics.
- CVSS-BT: Gồm Base và Threat Metrics.
- CVSS-BTE: Gồm Base, Threat và Environmental Metrics.
Tất cả điểm CVSS đều nằm trong thang từ 0 đến 10, trong đó 0 là mức thấp nhất và 10 là mức nghiêm trọng cao nhất.
Nhóm Supplemental Metrics không trực tiếp ảnh hưởng đến điểm CVSS, nhưng vẫn có thể xuất hiện trong CVSS v4.0 vector string.
Tùy mục đích, mỗi tổ chức có thể ưu tiên loại điểm khác nhau. Nhà cung cấp phần mềm thường công bố Base Score, trong khi tổ chức sử dụng phần mềm có thể kết hợp thêm Threat và Environmental Metrics để đánh giá tác động của lỗ hổng trong môi trường thực tế.
CVSS vector string là gì?
CVSS vector string là chuỗi ký tự dùng để biểu diễn các chỉ số CVSS của một lỗ hổng dưới dạng máy có thể đọc được. Mỗi ký hiệu trong chuỗi tương ứng với một giá trị cụ thể, giúp giải thích rõ hơn cách hình thành điểm CVSS.
Ví dụ:
- AV cho biết Attack Vector là Local, tức lỗ hổng cần được khai thác từ môi trường cục bộ.
- PR cho biết Privileges Required là High, nghĩa là kẻ tấn công cần có mức đặc quyền cao để khai thác lỗ hổng.
Các giá trị trong vector string được phân tách bằng dấu “/” và phải tuân theo thứ tự do framework CVSS quy định.
Theo CVSS v4.0, các giá trị thuộc Base, Threat và Environmental Metrics có thể kết hợp thành khoảng 15 triệu vector string khác nhau.
CVSS có thể đánh giá lỗ hổng liên quan đến AI không?
CVSS có thể được sử dụng để đánh giá một số lỗ hổng an ninh mạng xuất hiện trong ứng dụng AI, chẳng hạn như model poisoning, tấn công từ chối dịch vụ hoặc làm lộ thông tin.
Tuy nhiên, CVSS có thể ít phù hợp hơn với những vấn đề AI chủ yếu liên quan đến thiên lệch, đạo đức hoặc pháp lý. Một số vấn đề thuộc nhóm này có thể liên quan đến inference, model inversion hoặc prompt injection.
CVSS, CVE và NVD khác nhau như thế nào?
CVSS, CVE và NVD đều liên quan đến quản lý lỗ hổng bảo mật nhưng có vai trò khác nhau.
- CVSS là framework dùng để đánh giá mức độ nghiêm trọng của lỗ hổng thông qua hệ thống điểm số.
- CVE (Common Vulnerabilities and Exposures) là danh mục các lỗ hổng an ninh mạng đã được công khai. Mỗi lỗ hổng được gán một mã định danh riêng gọi là CVE ID.
Mức độ nghiêm trọng của lỗ hổng trong CVE có thể được đánh giá bằng CVSS. Trong một số trường hợp, các tổ chức CVE có thể sử dụng điểm CVSS do National Vulnerability Database (NVD) cung cấp thay vì tự tính toán.
NVD là kho dữ liệu về quản lý lỗ hổng của NIST. NVD cung cấp cơ sở dữ liệu trực tuyến về các lỗ hổng được định danh bằng CVE, kèm theo thông tin bổ sung như CVSS Base Score và CVSS vector string.
Cách đánh giá lỗ hổng bằng CVSS
Tổ chức có thể sử dụng các CVSS calculator trực tuyến để tính nhiều loại điểm CVSS, bao gồm cả điểm theo các phiên bản CVSS cũ. Các công cụ này được cung cấp trên website CVSS và NVD.
Tài liệu CVSS cũng khuyến nghị sử dụng tự động hóa để quét và phát hiện mối đe dọa, từ đó hỗ trợ xác định các chỉ số thuộc nhóm Threat và Environmental.
Ngoài ra, doanh nghiệp có thể sử dụng các công cụ quản lý lỗ hổng có tích hợp CVSS. Những nền tảng này thường kết hợp điểm CVSS với các yếu tố khác như yêu cầu tuân thủ, hướng dẫn bảo mật của nhà cung cấp và nghiên cứu trong ngành.
Một số giải pháp còn tích hợp AI và khả năng tự động phát hiện dữ liệu theo thời gian thực, qua đó hỗ trợ cải thiện quá trình ứng phó sự cố và quản lý quyền riêng tư dữ liệu.
Kết bài: CVSS cung cấp một phương pháp tiêu chuẩn để đánh giá và so sánh mức độ nghiêm trọng của các lỗ hổng bảo mật. Hiểu rõ điểm CVSS, các nhóm chỉ số và vector string sẽ giúp tổ chức có thêm cơ sở để ưu tiên xử lý lỗ hổng phù hợp.