VNPT Cloud GPU


VNPT Cloud Backup
VNPT Cloud Box


Exploit là gì? Cách hoạt động, phân loại và cách phòng chống

Trong an ninh mạng, một lỗ hổng nhỏ cũng có thể trở thành điểm khởi đầu cho cuộc tấn công nghiêm trọng nếu bị khai thác đúng cách. Đây cũng là lúc Exploit trở thành mối đe dọa đáng chú ý. Vậy Exploit là gì và hoạt động như thế nào? cùng tìm hiểu qua bài viết dưới đây.
Exploit là gì?
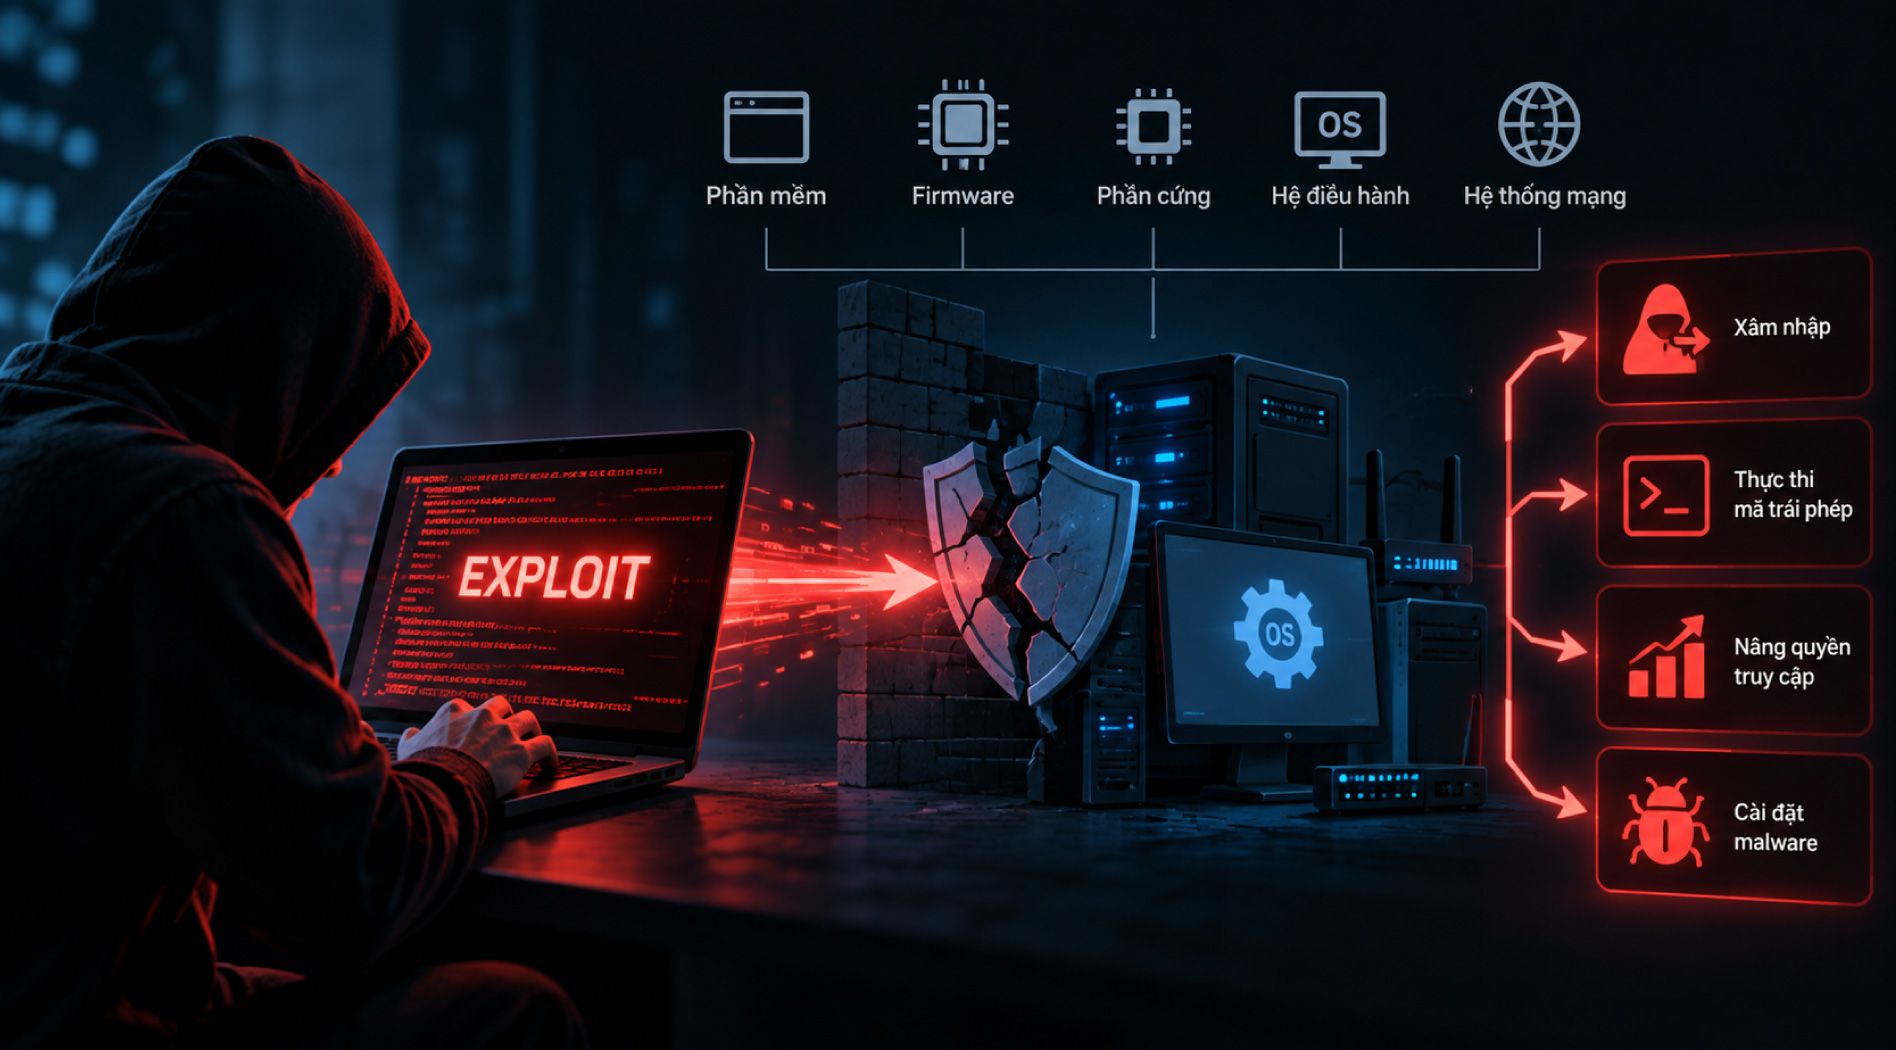
Exploit là một chương trình, đoạn mã hoặc kỹ thuật được tạo ra nhằm tấn công lỗ hổng bảo mật trong phần mềm, firmware, phần cứng, hệ điều hành hoặc hệ thống mạng. Kẻ tấn công có thể sử dụng exploit để xâm nhập hệ thống, thực thi mã trái phép, nâng quyền truy cập hoặc tạo điều kiện cài đặt malware.
Bản thân exploit không phải là malware. Thay vào đó, exploit là phương thức giúp kẻ tấn công khai thác một điểm yếu đã tồn tại trong hệ thống. Sau khi khai thác thành công, hacker có thể triển khai Trojan, ransomware, spyware hoặc thực hiện các hành vi độc hại khác.
Ví dụ, nếu một ứng dụng tồn tại lỗ hổng cho phép thực thi mã từ xa, kẻ tấn công có thể phát triển hoặc sử dụng exploit để kích hoạt lỗ hổng đó và giành quyền truy cập vào hệ thống.
Exploit hoạt động như thế nào?
Exploit hoạt động bằng cách tận dụng lỗ hổng bảo mật trong phần mềm, hệ điều hành, trình duyệt, firmware hoặc hệ thống mạng để thực hiện những hành động mà hệ thống không cho phép trong điều kiện bình thường.
Thông thường, quá trình khai thác diễn ra theo các bước sau:
- Tìm lỗ hổng bảo mật: Kẻ tấn công xác định điểm yếu tồn tại trong phần mềm hoặc hệ thống mục tiêu. Đây có thể là lỗ hổng đã được công bố nhưng chưa được vá hoặc một lỗ hổng mới chưa có bản sửa lỗi.
- Sử dụng exploit để khai thác lỗ hổng: Kẻ tấn công sử dụng đoạn mã hoặc kỹ thuật exploit phù hợp để kích hoạt điểm yếu đó. Nếu thành công, exploit có thể giúp vượt qua một số cơ chế bảo vệ và tạo quyền truy cập vào hệ thống.
- Thực hiện hành vi độc hại: Sau khi khai thác thành công, kẻ tấn công có thể thực thi mã, cài đặt malware, đánh cắp dữ liệu, nâng quyền truy cập hoặc chiếm quyền kiểm soát thiết bị. Phần mã thực hiện hành động sau khi exploit thành công thường được gọi là payload.
- Mở rộng phạm vi tấn công: Từ hệ thống đã bị xâm nhập, kẻ tấn công có thể tiếp tục tìm kiếm dữ liệu, tài khoản hoặc các thiết bị khác trong cùng mạng để mở rộng cuộc tấn công.
Exploit có thể được phát tán qua nhiều phương thức khác nhau. Chẳng hạn, người dùng có thể bị dẫn đến website độc hại thông qua email phishing hoặc quảng cáo chứa mã độc. Một số website còn sử dụng exploit kit, tức bộ công cụ chứa nhiều exploit nhằm tự động tìm và khai thác các lỗ hổng trên trình duyệt, plugin hoặc phần mềm chưa được cập nhật.
Các lỗ hổng Exploit nổi tiếng
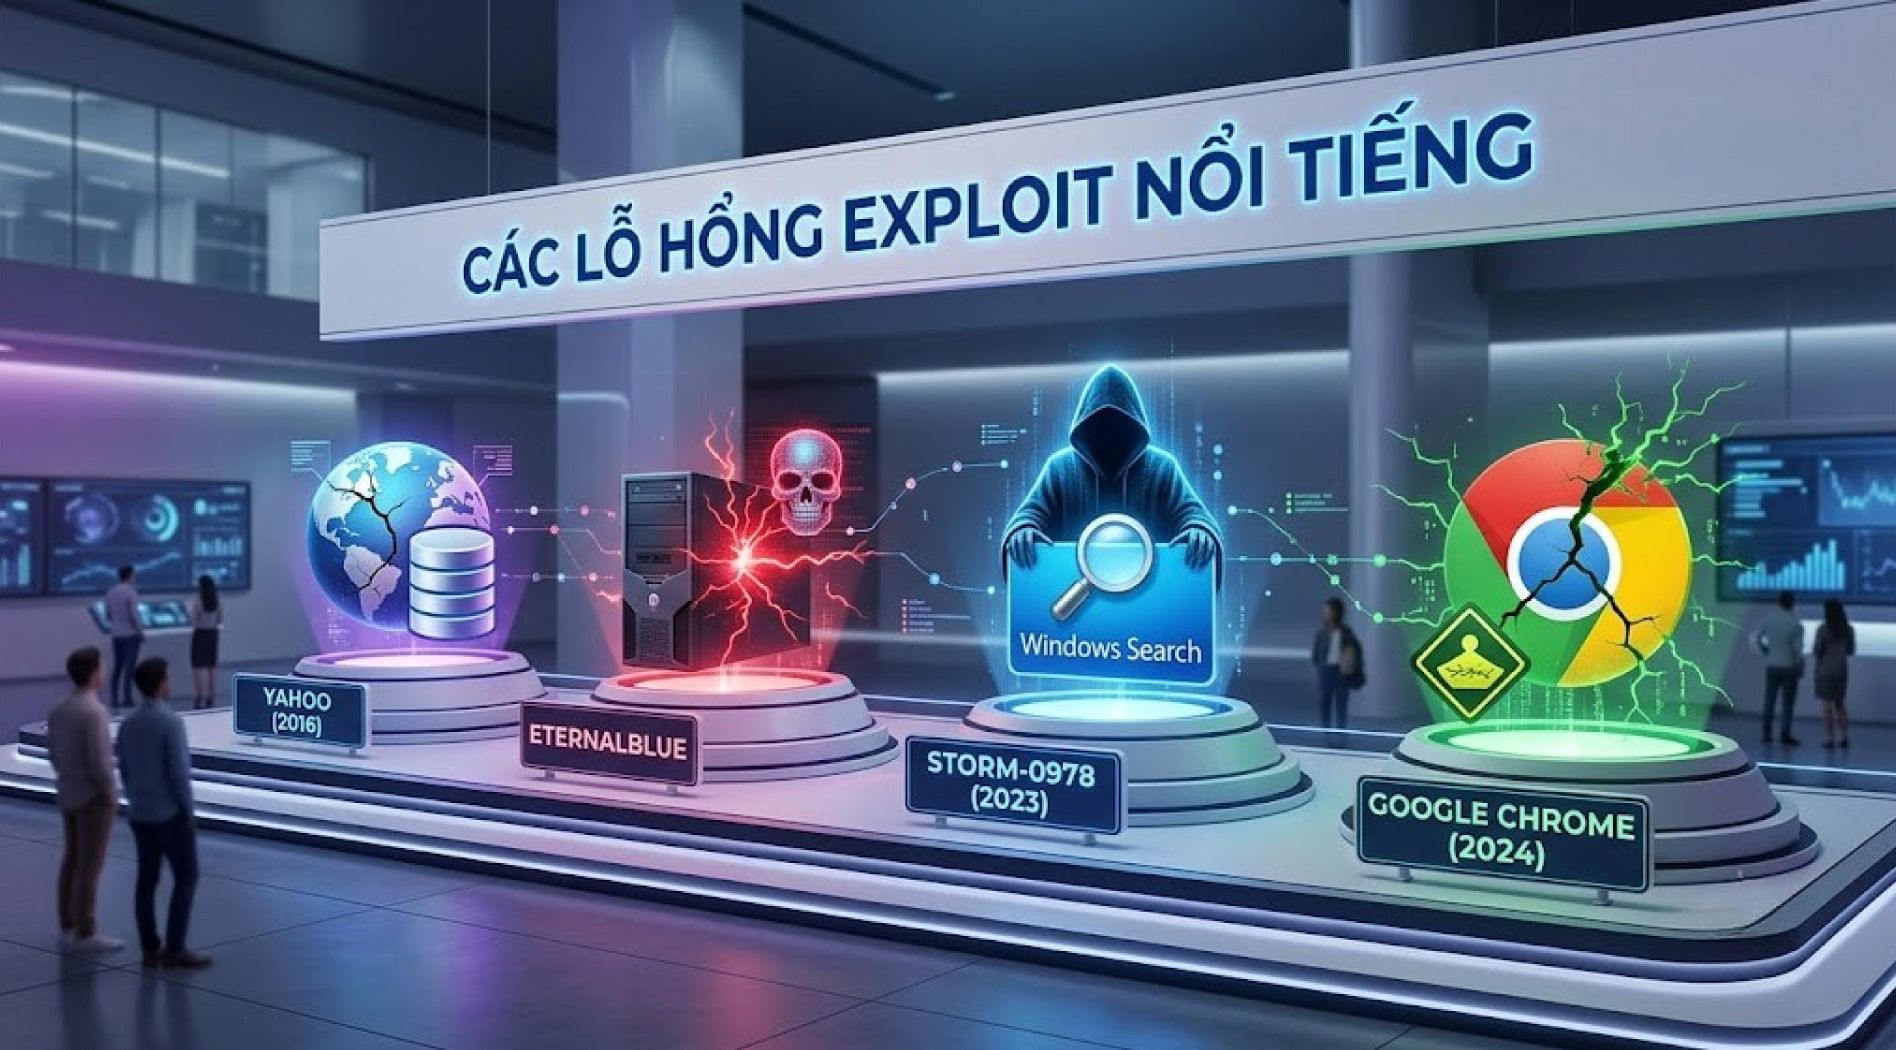
Trong thực tế, nhiều exploit nổi tiếng đã được sử dụng để khai thác lỗ hổng bảo mật, gây rò rỉ dữ liệu và phát tán malware trên quy mô lớn. Một số trường hợp tiêu biểu gồm:
- Yahoo – 2016: Yahoo công bố một vụ tấn công khiến dữ liệu của khoảng 1 tỷ người dùng bị rò rỉ. Một trong những vấn đề liên quan là việc sử dụng MD5, thuật toán băm đã lỗi thời và có mức độ bảo mật thấp.
- EternalBlue: Đây là exploit khai thác lỗ hổng trong Windows SMBv1. Sau khi được công khai, EternalBlue đã bị lợi dụng trong các cuộc tấn công ransomware lớn như WannaCry và NotPetya, đặc biệt nhắm vào những hệ thống chưa cài bản vá bảo mật.
- Storm-0978 – 2023: Microsoft cho biết nhóm tội phạm mạng Storm-0978 đã khai thác lỗ hổng thực thi mã từ xa trong Windows Search để phục vụ chiến dịch phishing, gián điệp và ransomware nhắm vào các tổ chức chính phủ và quốc phòng.
- Google Chrome – 2024: Các lỗ hổng như CVE-2024-4947 và CVE-2024-5274 cho phép kẻ tấn công thực thi mã tùy ý trong môi trường sandbox của Chrome. CVE-2024-5274 được ghi nhận là một trong nhiều lỗ hổng zero-day mà Google phải vá trong tháng 5/2024.
Những ví dụ trên cho thấy exploit thường trở nên đặc biệt nguy hiểm khi lỗ hổng đã được biết đến nhưng hệ thống vẫn chưa được cập nhật bản vá. Vì vậy, quản lý lỗ hổng và cập nhật phần mềm kịp thời là biện pháp quan trọng để giảm nguy cơ bị khai thác.
Các loại Exploit
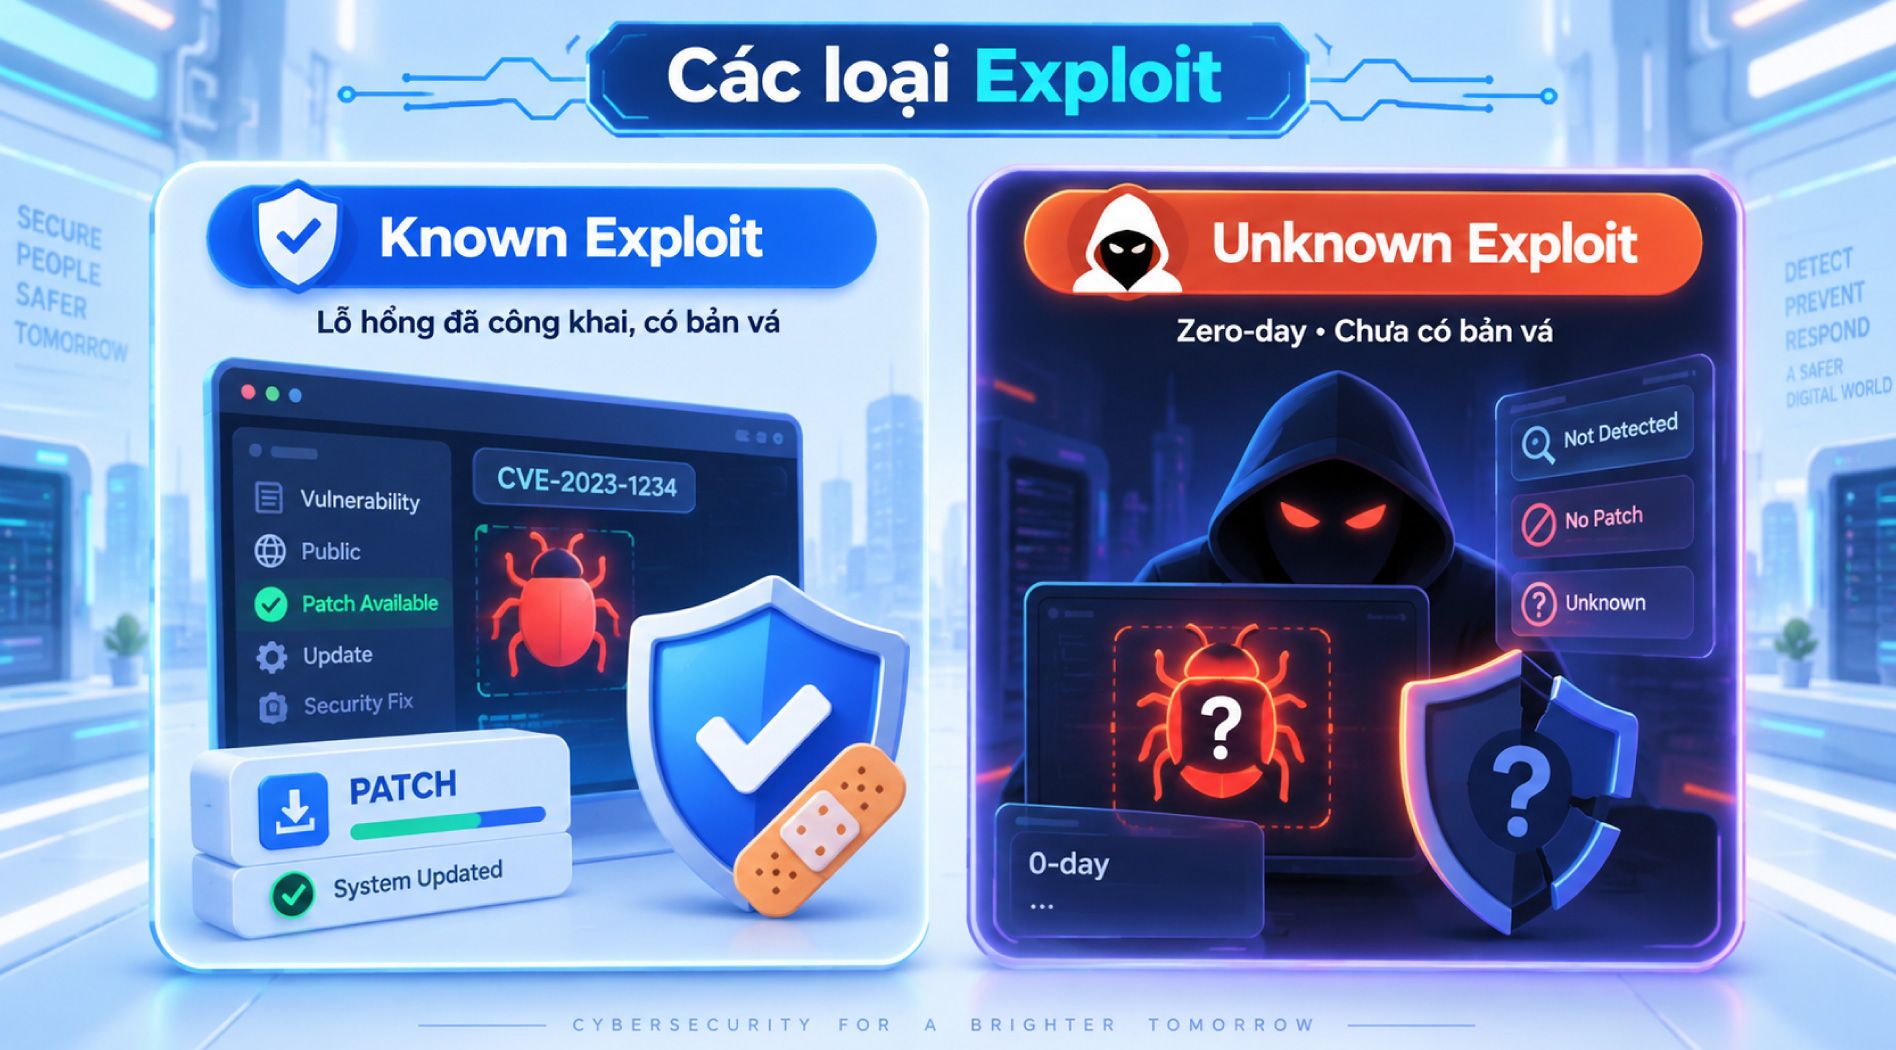
Dựa trên mức độ công khai của lỗ hổng, exploit thường được chia thành hai nhóm chính là Known Exploit và Unknown Exploit (Zero-day Exploit).
Known Exploit (Exploit đã được biết đến)
Known Exploit là exploit khai thác các lỗ hổng bảo mật đã được phát hiện và công khai. Khi lỗ hổng được xác định, nhà cung cấp phần mềm thường phát hành bản vá bảo mật (patch) để khắc phục.
Thông tin về các lỗ hổng đã biết cũng có thể được ghi nhận trong các cơ sở dữ liệu bảo mật với mã định danh, mô tả mức độ ảnh hưởng và hướng dẫn khắc phục.
Tuy nhiên, nếu người dùng hoặc doanh nghiệp không cập nhật bản vá kịp thời, hệ thống vẫn có thể bị khai thác thông qua các exploit đã được biết đến.
Unknown Exploit (Exploit chưa được biết đến)
Unknown Exploit, hay Zero-day Exploit, là exploit khai thác lỗ hổng chưa được công khai hoặc chưa được nhà cung cấp phát hiện và khắc phục.
Loại exploit này đặc biệt nguy hiểm vì tại thời điểm bị khai thác, hệ thống thường chưa có bản vá bảo mật phù hợp. Các giải pháp bảo mật cũng có thể chưa nhận diện được phương thức tấn công.
Sau khi zero-day exploit được phát hiện, nhà cung cấp sẽ tìm cách phát hành bản vá, đồng thời các công cụ bảo mật cũng được cập nhật để phát hiện và ngăn chặn hành vi khai thác.
Phân biệt Exploit và Vulnerability
Tiêu chí | Vulnerability | Exploit |
| Khái niệm | Lỗ hổng hoặc điểm yếu trong phần mềm, hệ thống | Cách thức hoặc kỹ thuật dùng để khai thác lỗ hổng |
| Bản chất | Điểm yếu tồn tại trong hệ thống | Hành động/công cụ tận dụng điểm yếu đó |
| Có luôn gây tấn công không? | Không | Chỉ xảy ra khi lỗ hổng có thể bị khai thác |
| Ví dụ | Phần mềm có lỗi cho phép thực thi mã từ xa | Hacker sử dụng mã khai thác để thực thi lệnh trên máy chủ |
| Mối quan hệ | Là điều kiện để có thể bị khai thác | Tận dụng vulnerability để thực hiện tấn công |
Cách đánh giá và ưu tiên rủi ro từ Exploit
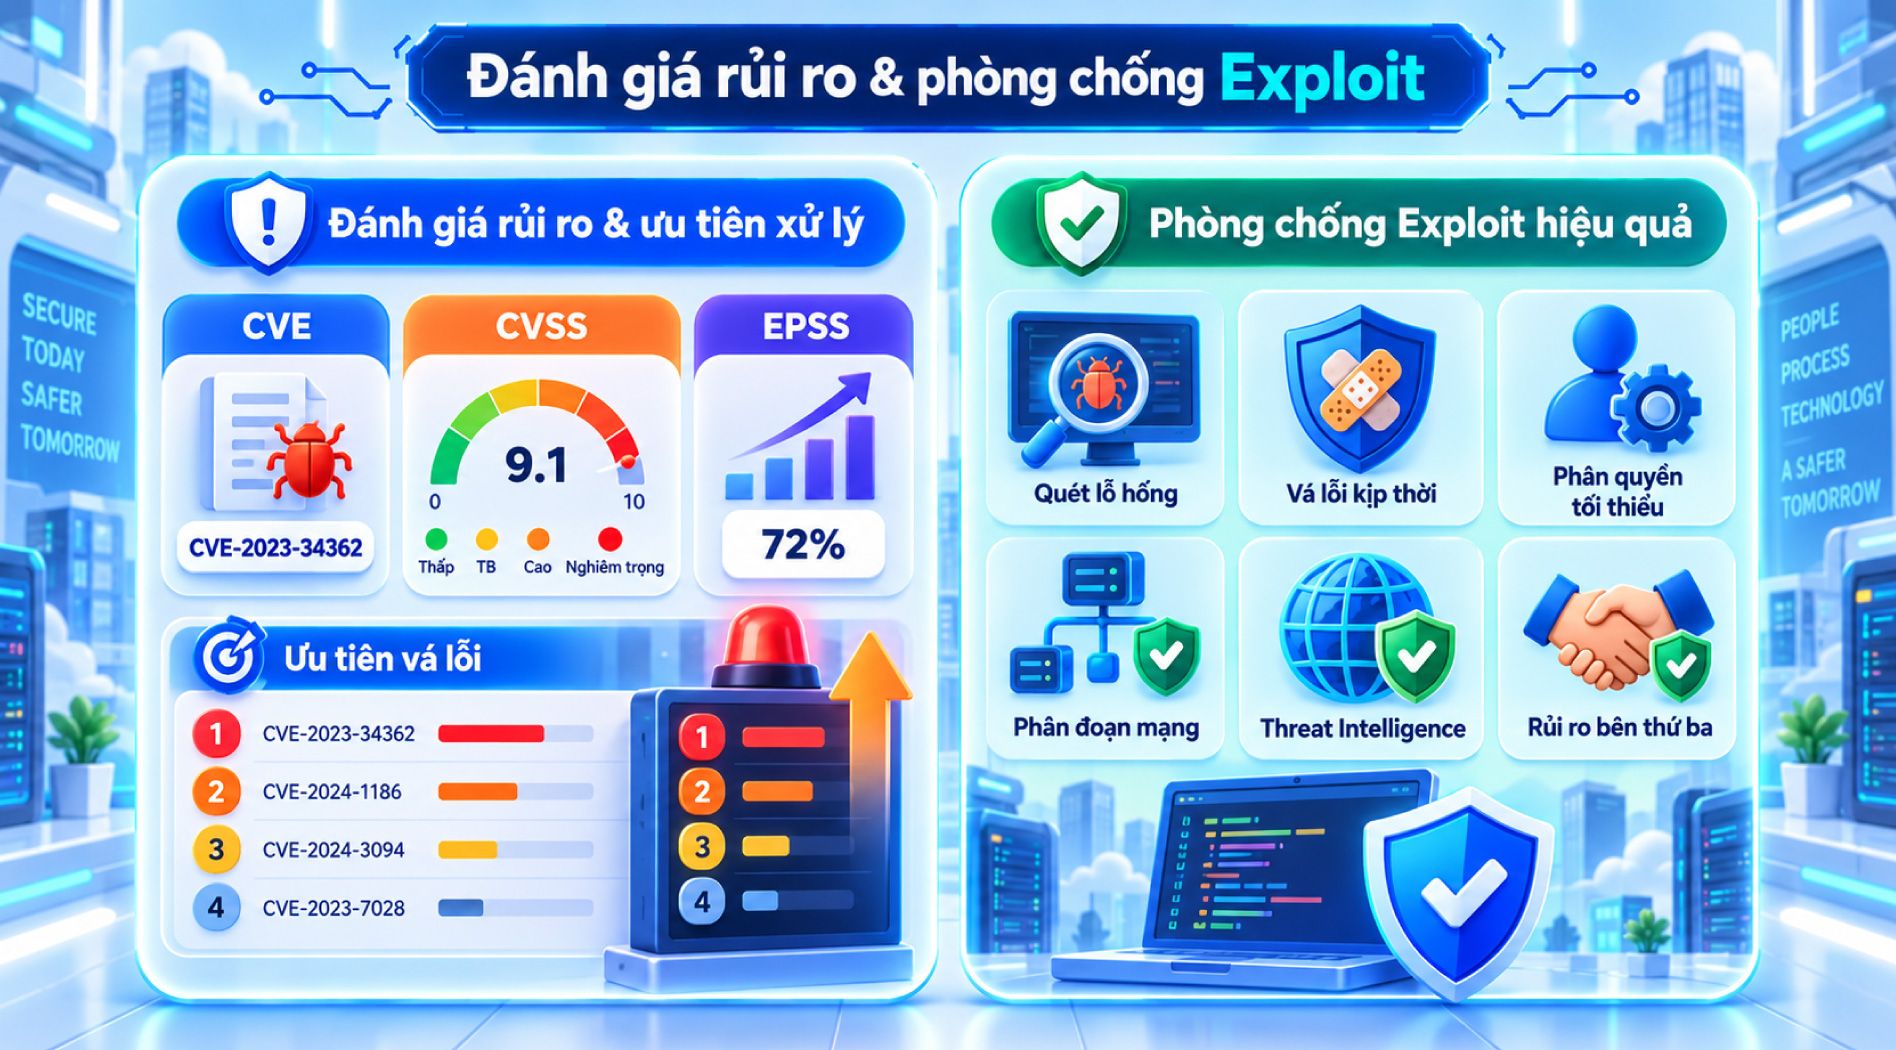
Không phải mọi lỗ hổng bảo mật đều có mức độ nguy hiểm như nhau. Để xác định lỗ hổng nào cần xử lý trước, doanh nghiệp thường kết hợp nhiều hệ thống đánh giá như CVE, CVSS và EPSS.
CVE
CVE (Common Vulnerabilities and Exposures) là hệ thống định danh tiêu chuẩn dành cho các lỗ hổng bảo mật đã được công khai. Mỗi lỗ hổng sẽ được gán một mã riêng để các tổ chức, nhà cung cấp phần mềm và chuyên gia bảo mật có thể theo dõi và trao đổi thông tin thống nhất.
Ví dụ, CVE-2023-34362 là mã định danh của lỗ hổng zero-day trên MOVEit Transfer từng bị khai thác trong các cuộc tấn công thực tế.
CVSS
CVSS (Common Vulnerability Scoring System) được sử dụng để đánh giá mức độ nghiêm trọng của lỗ hổng theo thang điểm từ 0,0 đến 10,0:
| Điểm CVSS | Mức độ |
| 0,0–3,9 | Thấp |
| 4,0–6,9 | Trung bình |
| 7,0–8,9 | Cao |
| 9,0–10,0 | Nghiêm trọng |
Điểm CVSS càng cao thì mức độ ảnh hưởng tiềm ẩn của lỗ hổng càng lớn. Tuy nhiên, doanh nghiệp không nên chỉ dựa vào CVSS để quyết định thứ tự vá lỗi.
EPSS
EPSS (Exploit Prediction Scoring System) giúp ước tính khả năng một lỗ hổng sẽ thực sự bị khai thác trong môi trường thực tế.
Việc kết hợp CVSS và EPSS giúp đội ngũ bảo mật nhìn nhận rủi ro toàn diện hơn. Một lỗ hổng có điểm CVSS cao nhưng khả năng khai thác thấp có thể được ưu tiên khác với một lỗ hổng đang bị khai thác tích cực trên Internet.
Cách phòng chống Exploit hiệu quả
Không có một giải pháp duy nhất có thể ngăn chặn hoàn toàn exploit. Doanh nghiệp cần kết hợp nhiều lớp bảo mật để giảm khả năng lỗ hổng bị khai thác và hạn chế thiệt hại nếu xảy ra tấn công.
Quản lý và quét lỗ hổng thường xuyên
Doanh nghiệp nên sử dụng các công cụ quét lỗ hổng tự động để phát hiện điểm yếu trên máy chủ, ứng dụng, thiết bị mạng và các thành phần khác trong hạ tầng.
Sau khi phát hiện, lỗ hổng cần được phân loại dựa trên mức độ nghiêm trọng, khả năng bị exploit và mức độ ảnh hưởng tới hệ thống kinh doanh.
Cập nhật và vá lỗ hổng kịp thời
Các bản vá bảo mật nên được triển khai sớm, đặc biệt đối với những lỗ hổng đã có exploit công khai hoặc đang bị khai thác trong thực tế.
Thay vì chỉ vá theo thứ tự thời gian, doanh nghiệp nên ưu tiên những lỗ hổng có nguy cơ cao và ảnh hưởng trực tiếp tới các hệ thống quan trọng.
Kiểm soát quyền truy cập và phân đoạn mạng
Áp dụng nguyên tắc cấp quyền tối thiểu giúp hạn chế những gì kẻ tấn công có thể thực hiện nếu exploit thành công.
Bên cạnh đó, phân đoạn mạng giúp cô lập các khu vực quan trọng, giảm khả năng kẻ tấn công di chuyển ngang từ một hệ thống bị xâm nhập sang các máy chủ hoặc dữ liệu khác.
Theo dõi Exploit và Threat Intelligence
Đội ngũ bảo mật cần thường xuyên cập nhật thông tin về các lỗ hổng mới, exploit kit, CVE đang bị khai thác và các chiến dịch tấn công đang diễn ra.
Threat Intelligence có thể hỗ trợ doanh nghiệp nhận biết sớm những lỗ hổng có nguy cơ cao, từ đó chủ động vá lỗi hoặc triển khai biện pháp giảm thiểu trước khi bị tấn công.
Xây dựng quy trình phát triển phần mềm an toàn
Đối với các ứng dụng do doanh nghiệp tự phát triển, bảo mật nên được tích hợp ngay từ giai đoạn phát triển. Việc rà soát code và xử lý lỗi sớm cũng giúp giảm nguy cơ tạo ra các điểm yếu có thể bị exploit.
Rủi ro Exploit từ bên thứ ba
Exploit không chỉ xuất phát từ các hệ thống nội bộ. Phần mềm, thư viện hoặc dịch vụ do nhà cung cấp bên thứ ba cung cấp cũng có thể chứa lỗ hổng bảo mật.
doanh nghiệp cần quản lý rủi ro chuỗi cung ứng bằng cách thường xuyên đánh giá nhà cung cấp, theo dõi các CVE liên quan đến phần mềm đang sử dụng và cập nhật bản vá khi xuất hiện lỗ hổng mới.
Kết hợp quản lý lỗ hổng nội bộ với giám sát rủi ro từ bên thứ ba sẽ giúp doanh nghiệp giảm khả năng exploit xâm nhập và lan rộng trong toàn bộ hệ thống.
Kết luận: Exploit có thể biến một lỗ hổng bảo mật thành điểm khởi đầu cho các cuộc tấn công nghiêm trọng. Vì vậy, doanh nghiệp cần thường xuyên quản lý lỗ hổng, cập nhật bản vá, theo dõi CVE và ưu tiên xử lý các điểm yếu có nguy cơ bị khai thác cao để bảo vệ hệ thống và dữ liệu.