VNPT Cloud GPU

VNPT MySQL

VNPT Cloud Backup
VNPT Cloud Box


Lỗ hổng nhân PHP mới (CVE-2026-109618/109619): ảo hóa bản vá với VNPT Cloud Firewall

Ngày 21/10/2026, PHP phát hành bản vá khẩn cho hai lỗ hổng nghiêm trọng trong nhân ngôn ngữ — CVE-2026-109618 và CVE-2026-109619 (CVSS 9.2), cho phép thực thi mã từ xa mà không cần xác thực. Cách vá triệt để là nâng cấp PHP — nhưng việc đó cần thời gian. Trong lúc đó, VNPT Cloud Firewall ảo hóa bản vá: chặn request khai thác ngay tại vành đai để che chắn ứng dụng chưa kịp nâng cấp. Dưới đây là cách nó hoạt động, kèm cách kiểm chứng rule IPS đang ở trạng thái chặn.
Hai lỗ hổng nhân PHP vừa công bố
Khác với lỗ hổng của ứng dụng hay plugin, CVE-2026-109618 và CVE-2026-109619 nằm ngay trong nhân ngôn ngữ PHP — nghĩa là gần như mọi cài đặt PHP mặc định đều bị ảnh hưởng. Cả hai đều được chấm CVSS 9.2 (nghiêm trọng):
- CVE-2026-109618 — PHP xử lý lỗi hết bộ nhớ (OOM) bằng cách thoát ngữ cảnh đột ngột, có thể làm gián đoạn PHP khi dữ liệu request mới khởi tạo một phần, dẫn tới hỏng bộ nhớ và thực thi mã.
- CVE-2026-109619 — PHP giữ lại trạng thái toàn cục trỏ tới vùng nhớ đã giải phóng của request (use-after-free), liên quan cơ chế session.upload_progress.
Điểm chung: kẻ tấn công không cần tài khoản, chỉ cần gửi request HTTP được dàn dựng là thực thi được mã từ xa với quyền của tiến trình web — mở đường chiếm toàn bộ máy chủ. Lỗ hổng do nhóm Wiz Research phát hiện; mã khai thác (PoC) và chi tiết đã rò rỉ sớm, nên giới bảo mật dự báo khai thác thực tế diễn ra rất nhanh. Bản vá chỉ phát hành cho PHP 8.2 trở lên (8.2.35 / 8.3.36 / 8.4.27 / 8.5.12) — PHP 8.1 và cũ hơn vẫn phơi nhiễm và buộc phải nâng cấp.
Ảo hóa bản vá: che chắn ngay trong lúc bạn nâng cấp
Nâng cấp PHP là cách vá triệt để duy nhất — nhưng nó không diễn ra tức thì. PHP nằm rải khắp máy chủ, container và pipeline; vá hết cần thời gian và kiểm thử. Khoảng giữa lúc lỗ hổng công bố và lúc bạn vá xong là cửa sổ nguy hiểm, đúng lúc kẻ tấn công quét toàn Internet để tìm mục tiêu.
Ảo hóa bản vá lấp khoảng trống đó. Hệ thống phát hiện xâm nhập (IPS) của Cloud Firewall nhận diện và chặn request khai thác ngay tại vành đai, trước khi chúng chạm tới PHP — mà không cần sửa một dòng mã nào của ứng dụng. Với CVE-2026-109618/109619, nhiều hãng bảo mật đã kịp phát hành chữ ký IPS, nên Cloud Firewall có thể che chắn gần như ngay lập tức và triển khai tập trung cho toàn hệ thống chỉ trong vài giờ — nhanh hơn việc từng ứng dụng tự nâng cấp.
Quanh lớp chặn chính này còn các lớp bổ sung: quét file tải lên để bắt webshell, soi cả lưu lượng HTTPS, và kiểm soát kết nối ra để cắt đường về của kẻ tấn công nếu một đòn lọt qua.
Chặn đòn khai thác, cho qua lưu lượng hợp lệ
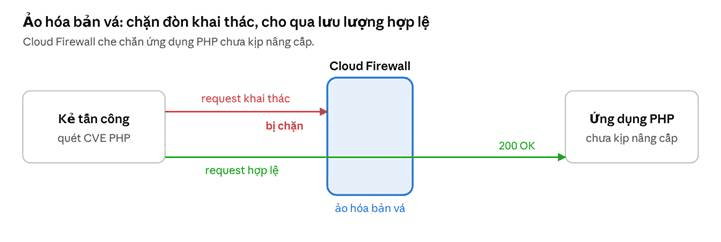
Ảo hóa bản vá · chặn đòn khai thác, cho qua lưu lượng hợp lệ
Request khai thác bị chặn ngay ở vành đai; lưu lượng hợp lệ vẫn đi qua. Ứng dụng PHP chưa kịp nâng cấp vẫn được che chắn.
Bằng chứng: Cloud Firewall có rule IPS chặn hai CVE
Bài viết này không tái hiện một cuộc tấn công thật — hai lỗ hổng vừa được công bố, giả lập exploit thật vừa không an toàn vừa không cần thiết. Điều quan trọng hơn và kiểm chứng được ngay: trên Cloud Firewall, bộ chữ ký ET EXPLOIT php2shell chính thức cho hai CVE đã được nạp và đặt ở chế độ chặn (drop). Tổng cộng 9 rule (nguồn emerging-exploit.rules, nhóm misc-attack):
| SID | CVE | Mẫu phát hiện (ET EXPLOIT PHP php2shell) | Action |
|---|---|---|---|
| 2072549 | 109618 | Multipart Header | drop |
| 2072550 | 109618 | Nested Empty File | drop |
| 2072551 | 109618 | Chunked Multipart | drop |
| 2072552 | 109618 | Binary URL-Encoded | drop |
| 2072553 | 109618 | Multipart Request | drop |
| 2072556 | 109618 | Excessive Multipart | drop |
| 2072557 | 109618 | Excessive Empty Multipart | drop |
| 2072548 | 109619 | Handler-mismatch | drop |
| 2072554 | 109619 | Code Injection in File | drop |
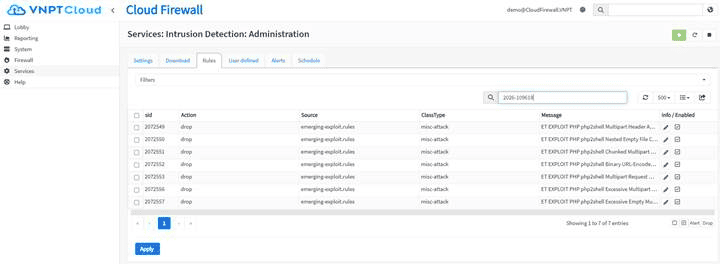
Cấu hình IDS trên Cloud Firewall: 7 chữ ký cho CVE-2026-109618, tất cả action = drop.
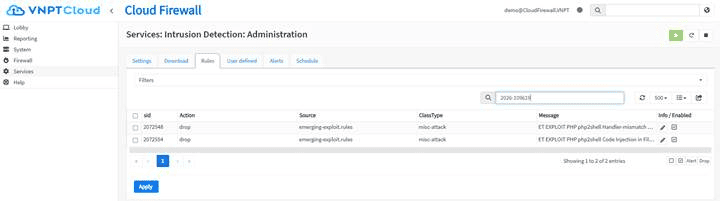
Và 2 chữ ký cho CVE-2026-109619, cũng ở chế độ drop.
Vẫn phải nâng cấp PHP
Ảo hóa bản vá mua cho bạn thời gian, nhưng không thay thế bản vá thật: với CVE-2026-109618/109619, PHP khẳng định chỉ nâng cấp lên 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12 mới vá triệt để. Hãy xem Cloud Firewall là lớp che chắn giúp bạn an toàn trong lúc triển khai nâng cấp trên toàn hệ thống.