VNPT Cloud GPU


VNPT Cloud Backup
VNPT Cloud Box


MITRE ATT&CK là gì? Mục đích, chiến thuật và ứng dụng

Các cuộc tấn công mạng thường không diễn ra ngẫu nhiên mà tuân theo những chiến thuật và kỹ thuật nhất định. MITRE ATT&CK là gì và framework này giúp đội ngũ bảo mật hiểu, phát hiện và ứng phó với hành vi của kẻ tấn công như thế nào? Cùng tìm hiểu chi tiết trong bài viết dưới đây.
MITRE ATT&CK là gì?
MITRE ATT&CK là một framework (khung) an ninh mạng được xây dựng dưới dạng ma trận, tổng hợp các chiến thuật và kỹ thuật tấn công thường được các tác nhân đe dọa sử dụng trong thực tế.
Framework này giúp threat hunter, đội ngũ phòng thủ và Red Team hiểu rõ cách kẻ tấn công hoạt động, từ đó đánh giá rủi ro, phân loại các hành vi tấn công và cải thiện khả năng phát hiện, ứng phó với mối đe dọa.
Trong đó:
- Threat hunter chủ động tìm kiếm, đánh giá và xử lý các mối đe dọa tiềm ẩn trong hệ thống.
- Đội ngũ phòng thủ sử dụng MITRE ATT&CK để xác định kỹ thuật tấn công và xây dựng biện pháp bảo vệ phù hợp.
- Red Team mô phỏng hành vi của hacker nhằm kiểm tra khả năng phòng thủ của hệ thống bảo mật.
Nhờ cách tổ chức các chiến thuật và kỹ thuật theo từng giai đoạn của cuộc tấn công, MITRE ATT&CK giúp doanh nghiệp có cái nhìn hệ thống hơn về hành vi của kẻ tấn công thay vì chỉ tập trung vào từng công cụ hoặc loại malware riêng lẻ.
Nguồn gốc của MITRE ATT&CK
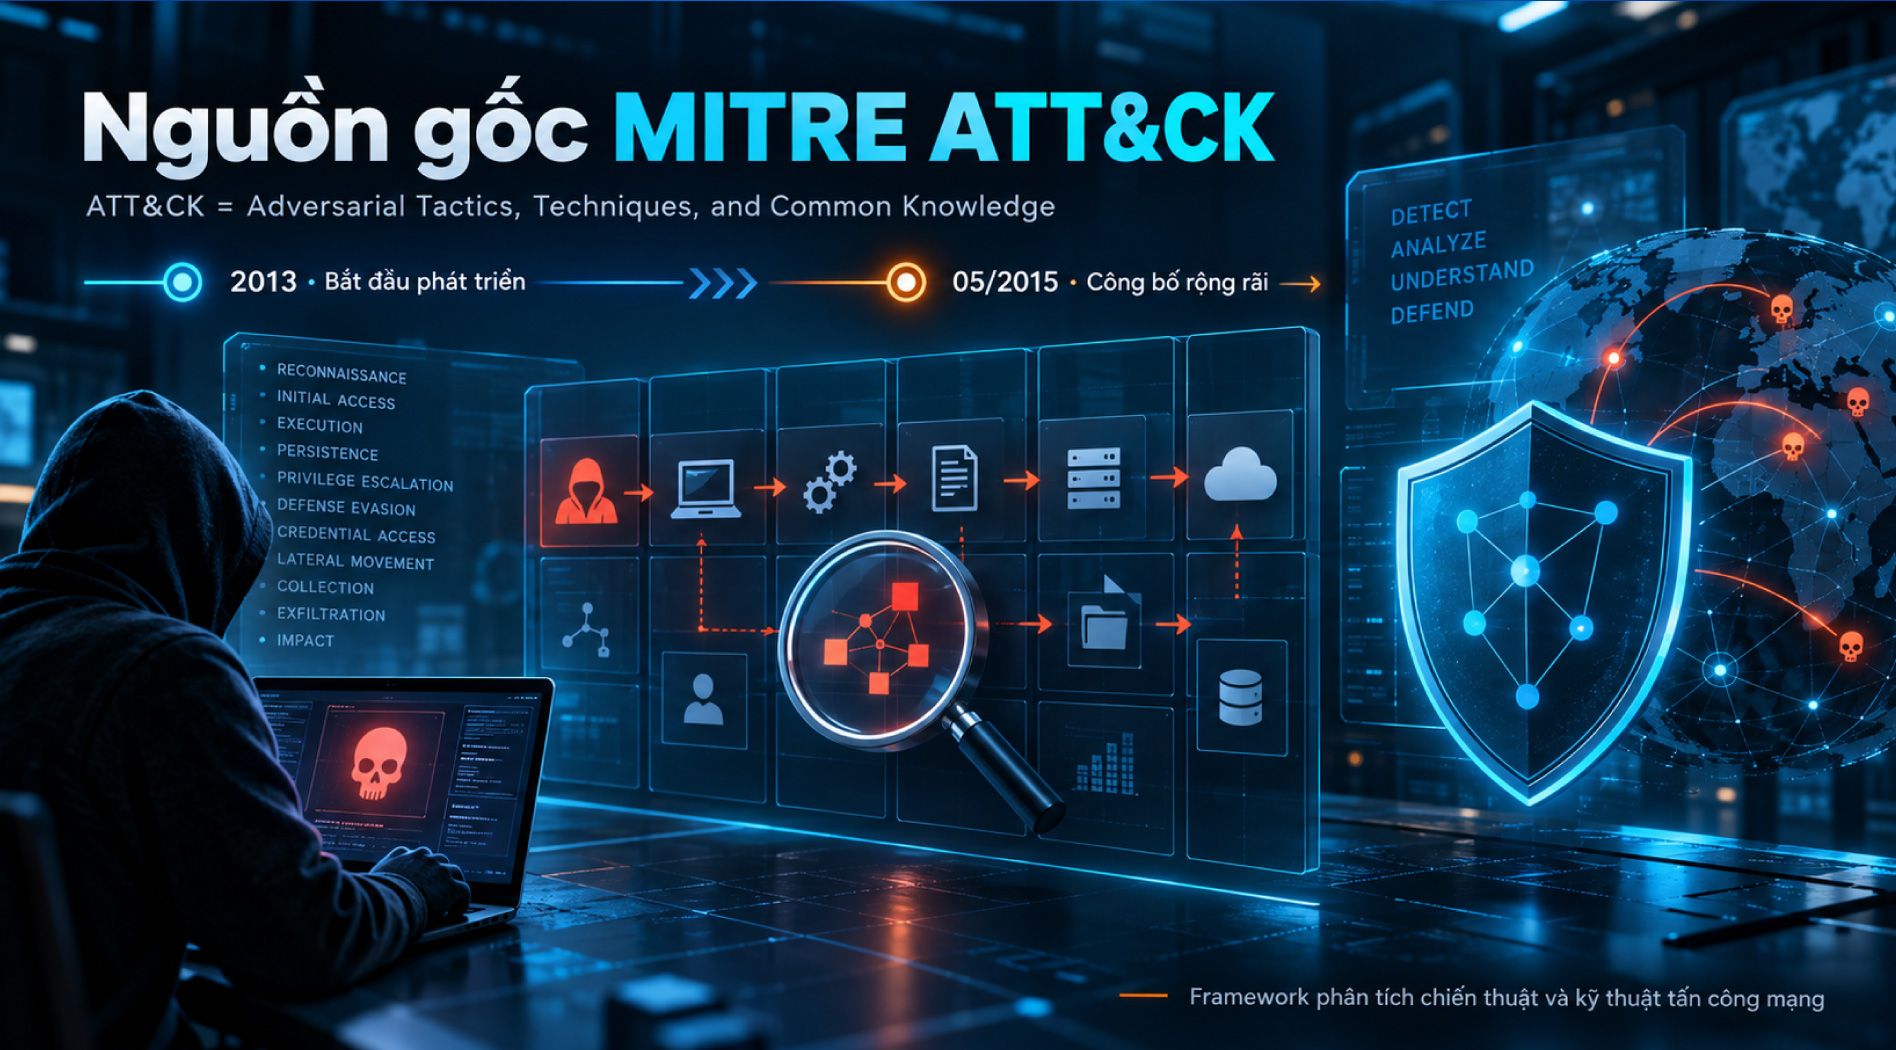
MITRE Corporation bắt đầu phát triển framework MITRE ATT&CK vào năm 2013 và chính thức công bố rộng rãi vào tháng 5/2015. Kể từ đó, framework liên tục được cập nhật để bổ sung các chiến thuật, kỹ thuật và hành vi tấn công mới.
Tên ATT&CK là viết tắt của Adversarial Tactics, Techniques, and Common Knowledge, có thể hiểu là tập hợp các chiến thuật, kỹ thuật và kiến thức về hành vi của đối thủ.
MITRE Corporation là một tổ chức phi lợi nhuận của Hoa Kỳ, hỗ trợ nhiều cơ quan chính phủ trong các lĩnh vực công nghệ, quốc phòng và an ninh mạng.
MITRE ATT&CK được xây dựng với mục tiêu cung cấp một phương pháp rõ ràng, chi tiết và có thể áp dụng nhất quán để phân tích các mối đe dọa mạng. Framework tận dụng kiến thức từ những cuộc tấn công và hành vi đã được quan sát trong thực tế, qua đó giúp tổ chức cải thiện khả năng phát hiện, phòng thủ và giảm thiểu rủi ro an ninh mạng trong tương lai.
Mục tiêu của framework MITRE ATT&CK
Mục tiêu của MITRE ATT&CK là giúp tổ chức cải thiện khả năng phân tích, phát hiện và ứng phó sau khi hệ thống bị xâm nhập. Framework này hỗ trợ đội ngũ an ninh mạng hiểu rõ hơn cách một cuộc tấn công đã diễn ra.
Cụ thể, MITRE ATT&CK giúp tổ chức:
- Xác định kẻ tấn công đã xâm nhập hệ thống bằng cách nào.
- Phân tích những kỹ thuật và hành động mà hacker thực hiện sau khi xâm nhập.
- Thu thập thông tin về các chiến thuật và kỹ thuật tấn công để xây dựng cơ sở tri thức bảo mật theo thời gian.
- Sử dụng cơ sở tri thức này để liên tục cải thiện khả năng phòng thủ trước các mối đe dọa mới.
- Xác định những điểm yếu trong kiến trúc bảo mật của tổ chức.
- Đánh giá mức độ rủi ro của từng điểm yếu và ưu tiên khắc phục các vấn đề nghiêm trọng trước.
Đối với threat hunter, MITRE ATT&CK còn hỗ trợ:
- Phân tích và đánh giá các kỹ thuật thường được kẻ tấn công sử dụng.
- Đối chiếu hành vi đáng ngờ trong hệ thống với các chiến thuật và kỹ thuật đã được ghi nhận trong framework.
- Đánh giá mức độ quan sát của đội ngũ IT trên toàn bộ hệ thống mạng, đặc biệt là khả năng phát hiện các mối đe dọa an ninh mạng.
Nhờ đó, MITRE ATT&CK không chỉ hỗ trợ phân tích các cuộc tấn công đã xảy ra mà còn giúp tổ chức củng cố hệ thống phòng thủ và cải thiện khả năng phát hiện mối đe dọa trong tương lai.
Các ma trận trong MITRE ATT&CK
MITRE ATT&CK tổ chức các chiến thuật (tactics), kỹ thuật (techniques) và kỹ thuật con (subtechniques) của kẻ tấn công thành các ma trận. Mỗi ma trận bao gồm các chiến thuật và kỹ thuật tương ứng với các cuộc tấn công trong từng lĩnh vực cụ thể.
Enterprise Matrix
Enterprise Matrix bao gồm các kỹ thuật mà kẻ tấn công sử dụng để nhắm vào hạ tầng doanh nghiệp.
Ma trận này có các submatrix dành cho nhiều nền tảng và môi trường khác nhau, bao gồm:
- Windows
- macOS
- Linux
- Hạ tầng mạng
- Nền tảng cloud
- Công nghệ container
Enterprise Matrix cũng bao gồm một PRE Matrix, tập hợp các kỹ thuật chuẩn bị được sử dụng trước khi cuộc tấn công chính thức diễn ra.
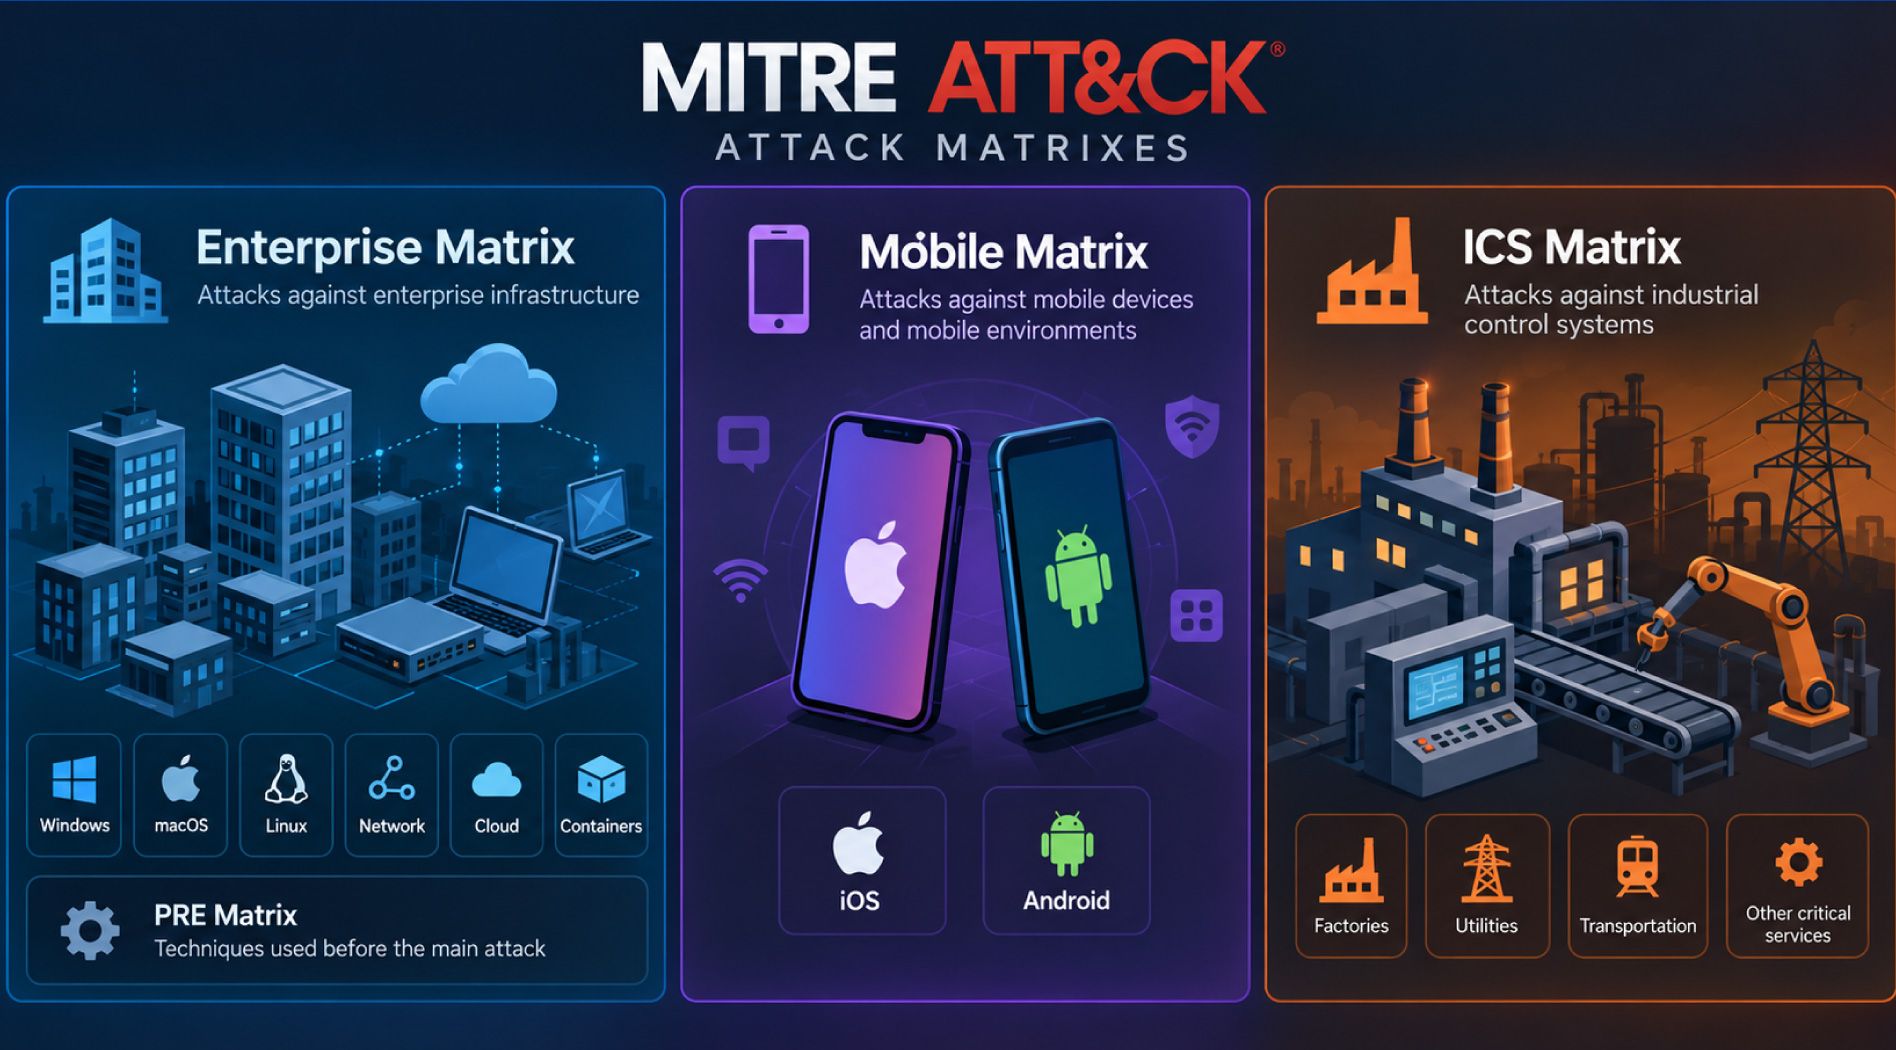
Mobile Matrix
Mobile Matrix bao gồm các kỹ thuật được sử dụng trong những cuộc tấn công trực tiếp vào thiết bị di động, cũng như các cuộc tấn công qua mạng nhằm vào môi trường di động mà không cần truy cập trực tiếp vào thiết bị.
Ma trận này bao gồm các submatrix dành cho hai nền tảng di động:
- iOS
- Android
ICS Matrix
ICS Matrix bao gồm các kỹ thuật được sử dụng trong các cuộc tấn công nhằm vào Industrial Control Systems (ICS) – hệ thống điều khiển công nghiệp.
Các hệ thống này bao gồm máy móc, thiết bị, cảm biến và mạng được sử dụng để kiểm soát hoặc tự động hóa hoạt động trong:
- Nhà máy
- Hệ thống tiện ích
- Hệ thống giao thông
- Các nhà cung cấp dịch vụ thiết yếu khác
Các chiến thuật (tactics) trong MITRE ATT&CK
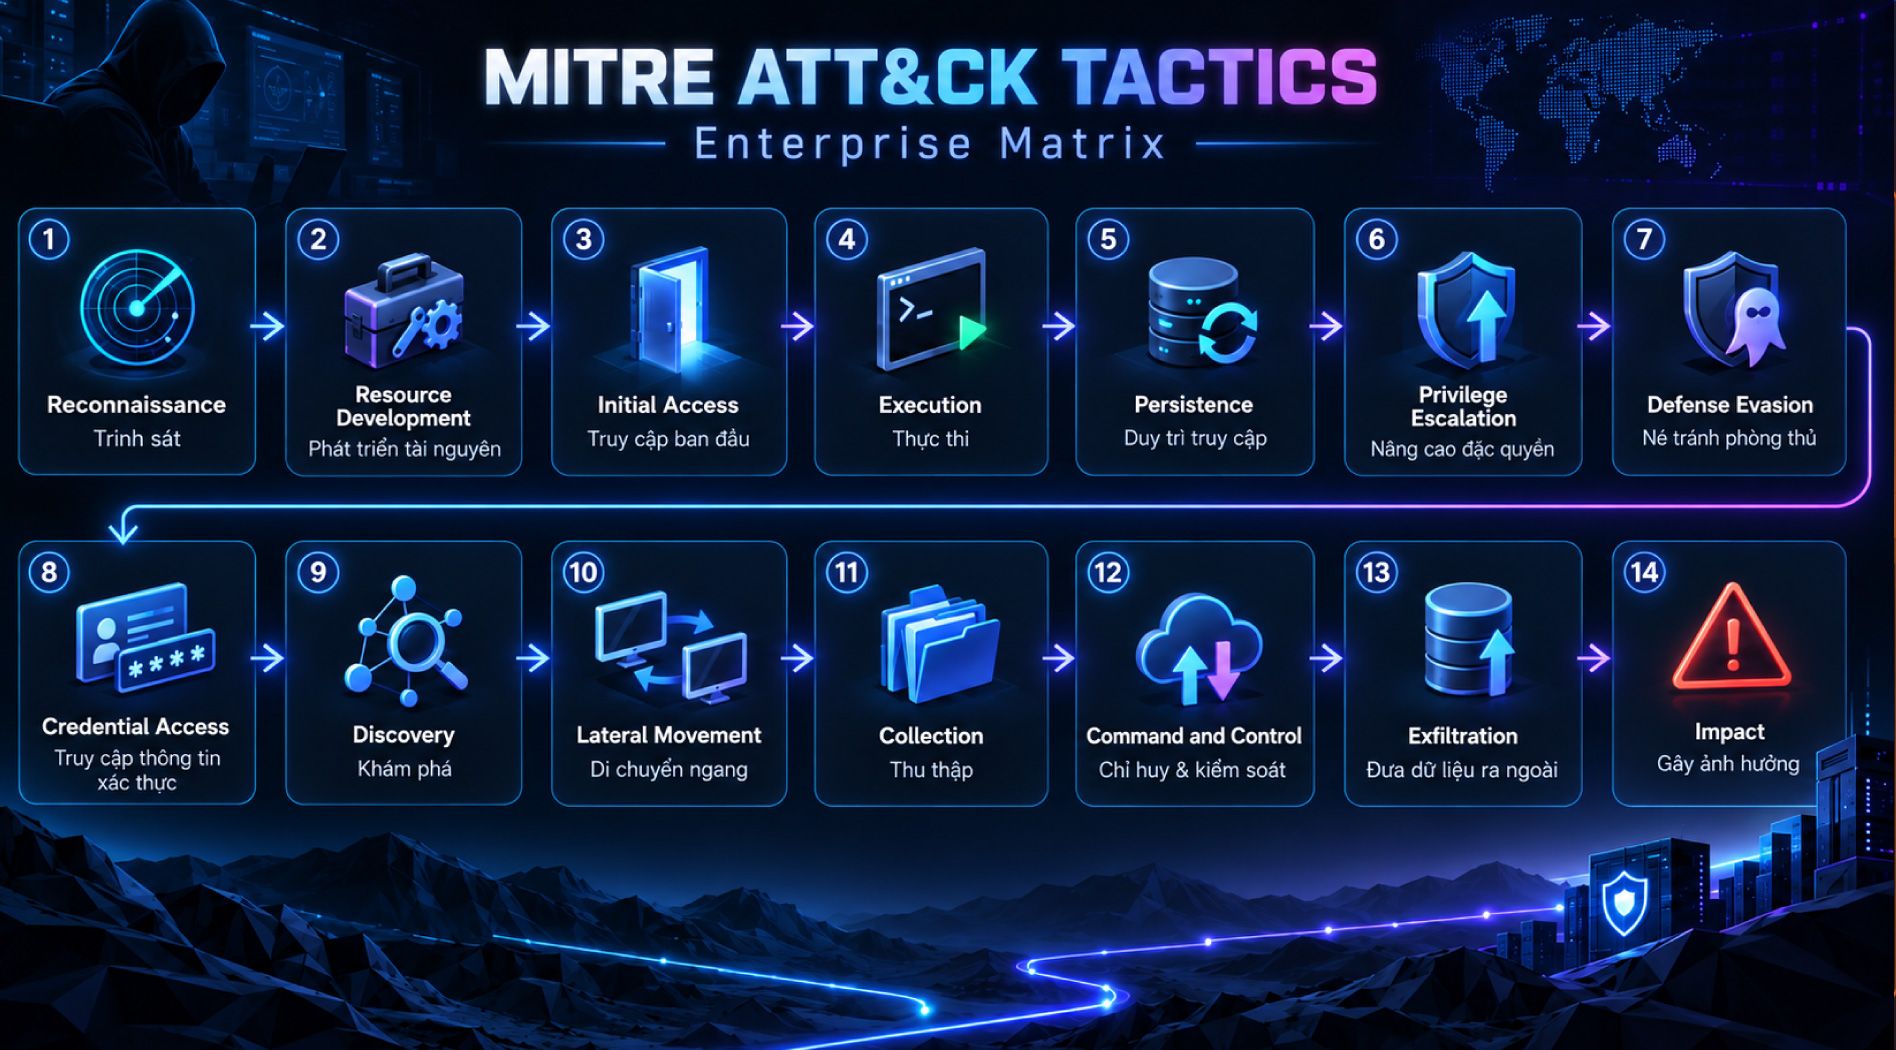
Mỗi MITRE ATT&CK tactic đại diện cho một mục tiêu cụ thể mà kẻ tấn công muốn đạt được tại một thời điểm trong quá trình tấn công mạng. Các tactic trong MITRE ATT&CK có thể tương ứng với những giai đoạn hoặc bước khác nhau của một cuộc tấn công.
Trong MITRE ATT&CK Enterprise Matrix, các chiến thuật phổ biến gồm:
- Reconnaissance – Trinh sát: Thu thập thông tin để lập kế hoạch cho cuộc tấn công.
- Resource Development – Phát triển tài nguyên: Chuẩn bị các tài nguyên cần thiết để hỗ trợ hoạt động tấn công.
- Initial Access – Truy cập ban đầu: Xâm nhập vào hệ thống hoặc mạng mục tiêu.
- Execution – Thực thi: Chạy malware hoặc mã độc trên hệ thống đã bị xâm nhập.
- Persistence – Duy trì quyền truy cập: Duy trì khả năng truy cập vào hệ thống ngay cả khi hệ thống bị tắt hoặc thay đổi cấu hình.
- Privilege Escalation – Nâng cao đặc quyền: Giành quyền truy cập hoặc quyền hạn cao hơn, chẳng hạn từ tài khoản người dùng lên tài khoản quản trị viên.
- Defense Evasion – Né tránh phòng thủ: Tránh bị phát hiện sau khi đã xâm nhập vào hệ thống.
- Credential Access – Truy cập thông tin xác thực: Đánh cắp tên người dùng, mật khẩu và các thông tin đăng nhập khác.
- Discovery – Khám phá: Tìm hiểu môi trường mục tiêu để xác định những tài nguyên có thể truy cập hoặc kiểm soát nhằm hỗ trợ cuộc tấn công.
- Lateral Movement – Di chuyển ngang: Mở rộng quyền truy cập sang các tài nguyên khác trong hệ thống.
- Collection – Thu thập: Thu thập dữ liệu phục vụ mục tiêu tấn công, chẳng hạn dữ liệu cần mã hóa hoặc đánh cắp trong một cuộc tấn công ransomware.
- Command and Control – Chỉ huy và kiểm soát: Thiết lập kênh liên lạc bí mật hoặc khó bị phát hiện để kẻ tấn công có thể kiểm soát hệ thống.
- Exfiltration – Đưa dữ liệu ra ngoài: Đánh cắp và chuyển dữ liệu ra khỏi hệ thống.
- Impact – Gây ảnh hưởng: Làm gián đoạn, làm hỏng, vô hiệu hóa hoặc phá hủy dữ liệu và các quy trình kinh doanh.
Kỹ thuật (techniques) trong MITRE ATT&CK
Nếu các chiến thuật (tactics) trong MITRE ATT&CK thể hiện kẻ tấn công muốn đạt được điều gì, thì kỹ thuật (techniques) mô tả cách chúng thực hiện mục tiêu đó.
Với mỗi kỹ thuật, cơ sở tri thức MITRE ATT&CK cung cấp các thông tin chính gồm:
- Mô tả và tổng quan: Giải thích kỹ thuật và cách kỹ thuật đó được sử dụng.
- Kỹ thuật con (subtechniques): Một technique có thể bao gồm nhiều subtechnique cụ thể. Ví dụ, phishing có các kỹ thuật con như spear phishing attachment, spear phishing link và spear phishing via service. MITRE ATT&CK ghi nhận 196 kỹ thuật và 411 kỹ thuật con.
- Ví dụ về cách triển khai (procedure): Cho biết cách các nhóm tấn công sử dụng kỹ thuật hoặc loại phần mềm độc hại được dùng để thực hiện kỹ thuật đó.
- Biện pháp giảm thiểu: Bao gồm các biện pháp bảo mật như đào tạo người dùng hoặc sử dụng antivirus, hệ thống ngăn chặn xâm nhập để hạn chế kỹ thuật tấn công.
- Phương pháp phát hiện: Thường dựa trên log hoặc dữ liệu hệ thống mà đội ngũ bảo mật và phần mềm bảo mật có thể theo dõi để phát hiện dấu hiệu của kỹ thuật tấn công.
Nhờ việc mô tả rõ từng technique, subtechnique, procedure, biện pháp giảm thiểu và cách phát hiện, MITRE ATT&CK giúp đội ngũ bảo mật hiểu cụ thể hơn cách kẻ tấn công thực hiện từng hành vi trong một cuộc tấn công.
Hạn chế của MITRE ATT&CK
MITRE ATT&CK là framework hữu ích nhưng vẫn có một số hạn chế:
- Không bao phủ mọi mối đe dọa: Framework không thể ghi nhận toàn bộ kỹ thuật tấn công. Doanh nghiệp nên kết hợp thêm threat intelligence để bổ sung thông tin.
- Khá phức tạp: Số lượng chiến thuật, kỹ thuật và TTP lớn có thể khiến đội ngũ bảo mật khó xác định nội dung cần ưu tiên.
- Cần cập nhật thường xuyên: Các mối đe dọa liên tục thay đổi, vì vậy đội ngũ IT phải theo dõi các bản cập nhật của MITRE để duy trì hiệu quả phòng thủ.
- Không phải công cụ giám sát thời gian thực: MITRE ATT&CK chủ yếu là cơ sở tham chiếu, nên không thể thay thế các hệ thống giám sát và phát hiện mối đe dọa theo thời gian thực.
- Đòi hỏi nguồn lực: Việc triển khai hiệu quả cần thời gian, nhân sự và chuyên môn, có thể gây khó khăn cho doanh nghiệp nhỏ và vừa.
Ứng dụng phổ biến của MITRE ATT&CK
Doanh nghiệp có thể sử dụng MITRE ATT&CK trong nhiều tình huống khác nhau, chẳng hạn:
- Chia sẻ thông tin về mối đe dọa giữa các tổ chức, đặc biệt là cách các tác nhân đe dọa hoạt động.
- Theo dõi các chiến thuật, kỹ thuật và quy trình (TTPs) mà kẻ tấn công sử dụng theo thời gian.
- Mô phỏng hành vi và chiến thuật của hacker để phục vụ đào tạo nội bộ và kiểm thử khả năng phòng thủ.
- Liên kết chiến thuật tấn công với loại dữ liệu mục tiêu, qua đó giúp tổ chức hiểu rõ kẻ tấn công đang tìm kiếm hoặc muốn đánh cắp thông tin gì.
- Xác định các chiến thuật được sử dụng thường xuyên nhất để đội ngũ phòng thủ ưu tiên giám sát và xây dựng biện pháp phát hiện phù hợp.
MITRE ATT&CK cung cấp một khung tham chiếu có hệ thống để phân tích hành vi và kỹ thuật của kẻ tấn công. Khi được kết hợp với các công cụ giám sát, threat intelligence và quy trình bảo mật phù hợp, framework này có thể giúp doanh nghiệp nhận diện điểm yếu và cải thiện khả năng phòng thủ trước các mối đe dọa mạng.