VNPT Cloud GPU


VNPT Cloud Backup
VNPT Cloud Box


Zero Day là gì? Mức độ nguy hiểm và cách phòng chống hiệu quả

Zero Day là một trong những mối đe dọa khó lường trong an ninh mạng vì lỗ hổng có thể bị khai thác trước khi bản vá được phát hành. Vậy Zero Day là gì, vì sao loại lỗ hổng này nguy hiểm và doanh nghiệp có thể phòng chống như thế nào?
Zero Day là gì?
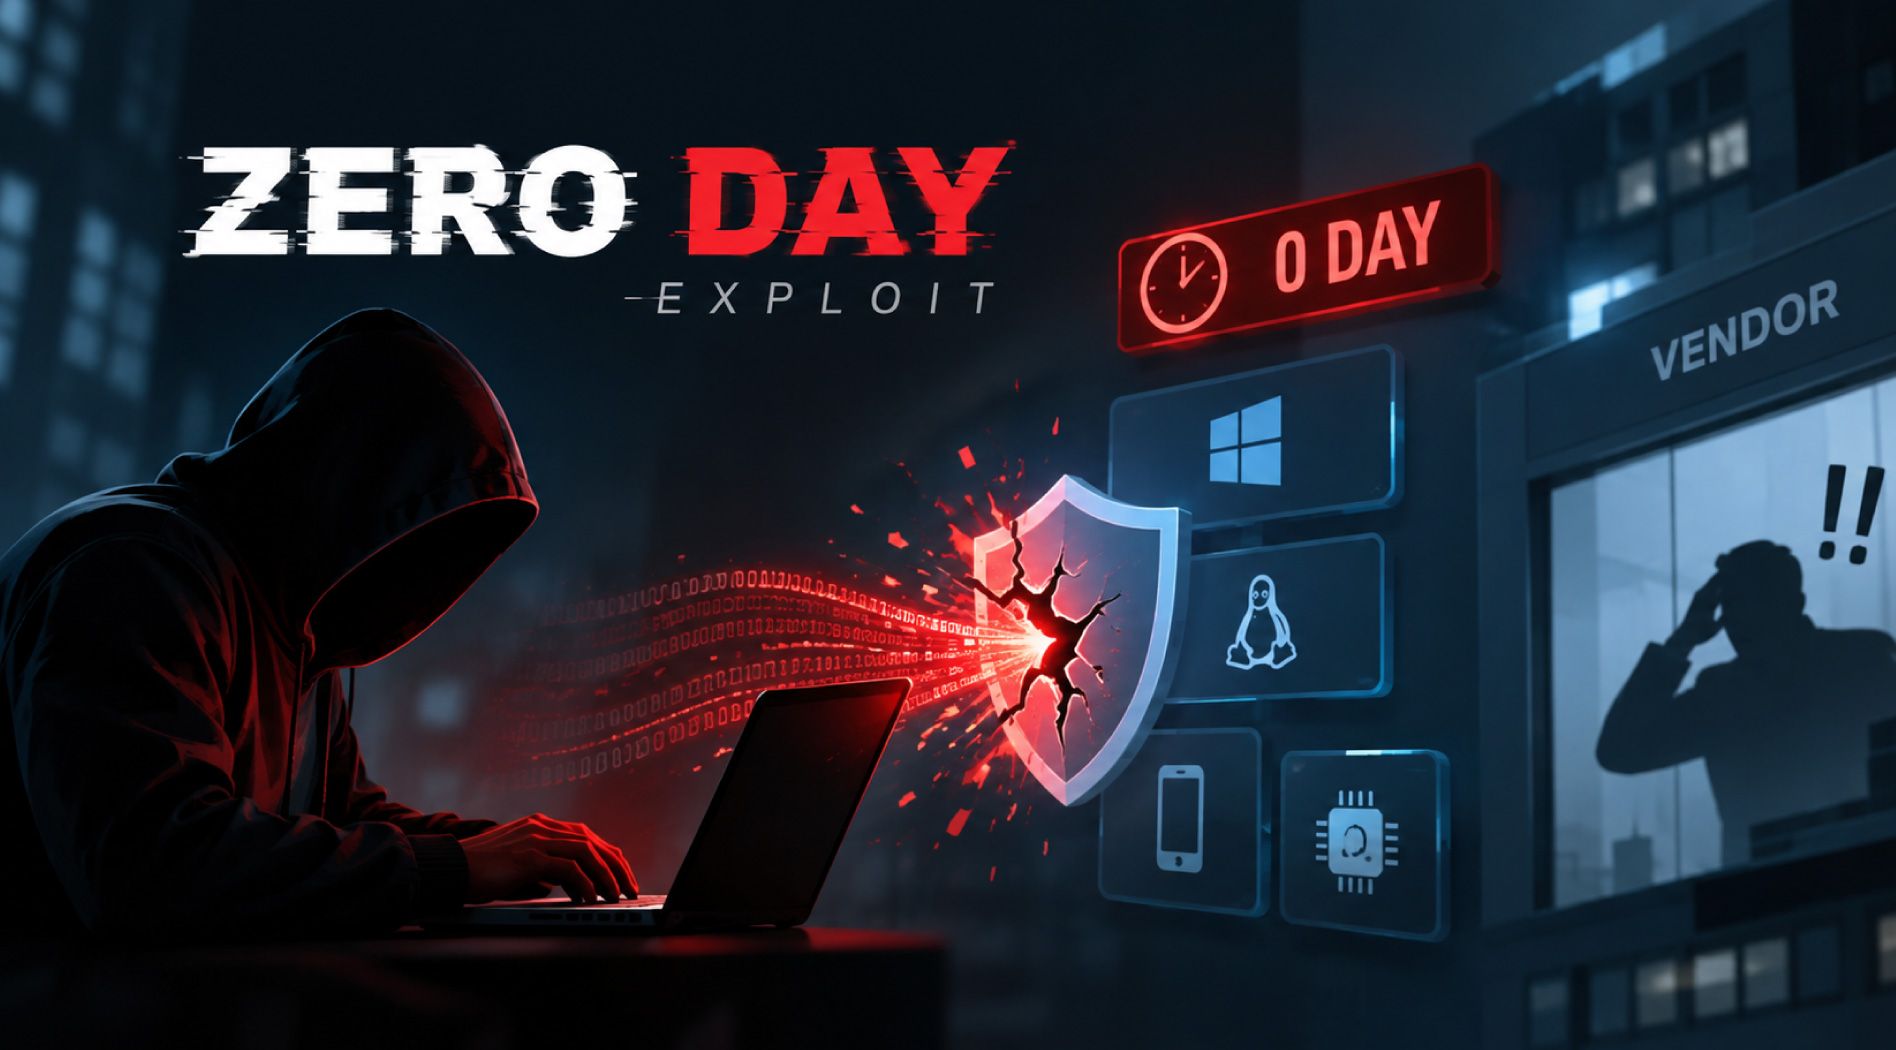
Zero-day exploit là một phương thức tấn công mạng lợi dụng lỗ hổng bảo mật chưa được phát hiện hoặc chưa được khắc phục trong phần mềm, phần cứng hoặc firmware.
Trong đó, thuật ngữ “zero day” có nghĩa là nhà cung cấp gần như không có thời gian chuẩn bị trước khi lỗ hổng có thể bị khai thác.
Cần phân biệt ba khái niệm thường gặp:
- Zero-day vulnerability: Lỗ hổng bảo mật chưa được xử lý hoặc chưa có bản vá.
- Zero-day exploit: Công cụ hoặc kỹ thuật dùng để khai thác lỗ hổng đó.
- Zero-day attack: Cuộc tấn công thực tế sử dụng zero-day exploit để xâm nhập hệ thống, đánh cắp dữ liệu hoặc cài đặt malware.
- hệ thống, đánh cắp dữ liệu hoặc cài đặt malware.
Ngoài ra, một khái niệm tương tự nhưng khác biệt là zero-day malware. Đây là virus hoặc malware có chữ ký nhận diện chưa được biết đến hoặc chưa có sẵn. Vì vậy, nhiều phần mềm antivirus và các công nghệ phát hiện mối đe dọa dựa trên chữ ký có thể chưa nhận diện được loại malware này.
Dù chỉ chiếm một phần nhỏ trong tổng số lỗ hổng bảo mật, lỗ hổng Zero Day vẫn đặc biệt nguy hiểm vì có thể bị khai thác trước khi nhà cung cấp phát hành bản vá. Rủi ro càng lớn nếu lỗ hổng xuất hiện trong hệ điều hành, phần mềm hoặc thiết bị được sử dụng rộng rãi.
Lỗ hổng N-day
N-day vulnerabilities là các lỗ hổng bảo mật đã được phát hiện, công khai và thường đã có bản vá. Tuy nhiên, chúng vẫn có thể bị khai thác vì nhiều hệ thống chưa được cập nhật hoặc bản vá chưa được triển khai đầy đủ.
Khác với lỗ hổng Zero Day vốn chưa được biết đến và chưa có bản vá, lỗ hổng N-day đã được xác định và có tài liệu công khai nhưng hệ thống vẫn có thể tồn tại trạng thái chưa vá.
Chữ “n” trong N-day đại diện cho số ngày đã trôi qua kể từ khi lỗ hổng được công khai.
Lỗ hổng One-day
One-day vulnerabilities là các lỗ hổng vừa được công khai trong thời gian rất gần, thường trong vòng khoảng 24 giờ. Về bản chất, chúng thuộc cùng nhóm với lỗ hổng N-day.
Đây là giai đoạn một lỗ hổng chuyển từ:
Zero Day: Chưa được biết đến, chưa có bản vá → One-day/N-day: Đã được công khai và thường đã có hoặc đang được phát triển bản vá.
Khi một lỗ hổng trở thành One-day, thông tin về nó đã được công bố rộng rãi. Điều này đồng nghĩa cả đội ngũ bảo mật lẫn kẻ tấn công đều có thể biết đến lỗ hổng, khiến các hệ thống chưa cập nhật bản vá trở thành mục tiêu có nguy cơ bị khai thác.
Lịch sử hình thành lỗ hổng Zero Day
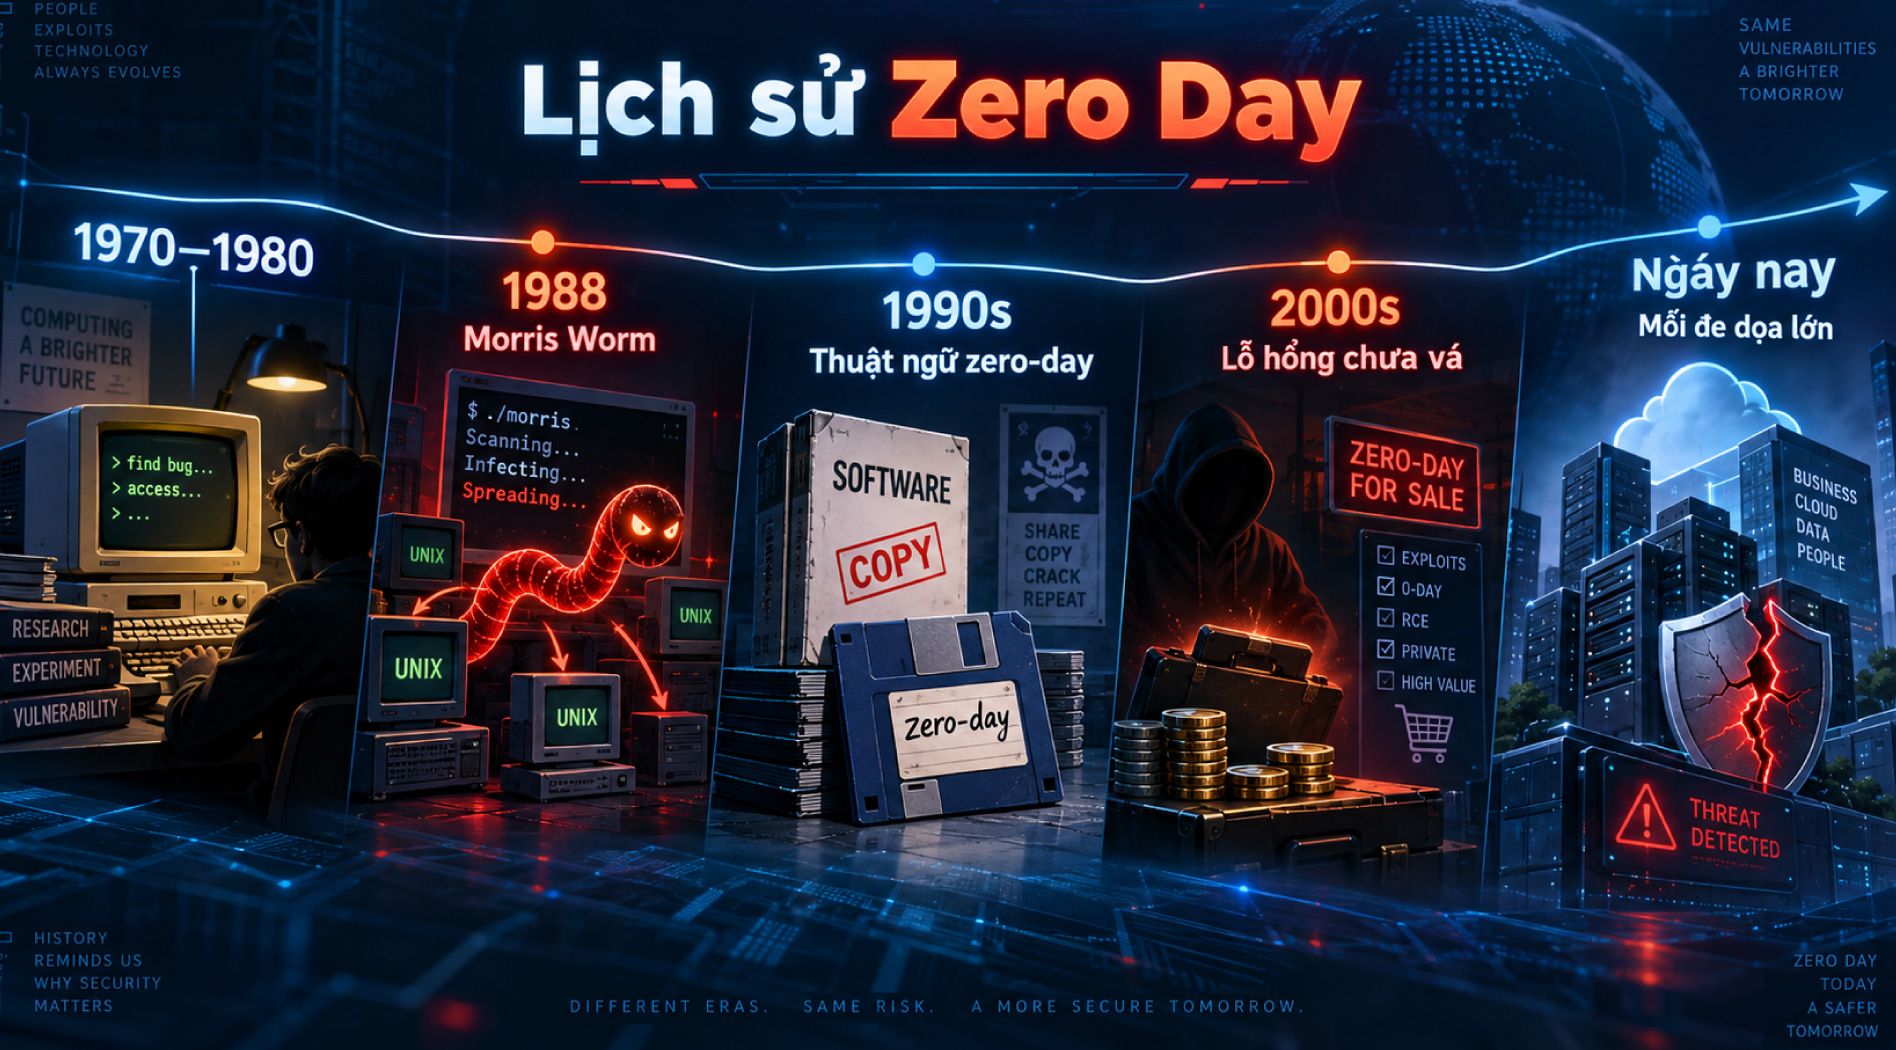
Lỗ hổng Zero Day đã tồn tại từ trước khi thuật ngữ này chính thức xuất hiện. Trong những năm 1970–1980, khi máy tính bắt đầu được sử dụng rộng rãi, hacker và các nhà nghiên cứu bảo mật đã phát hiện nhiều lỗ hổng trước cả đội ngũ phát triển hệ thống.
Một số mốc đáng chú ý:
- 1988 – Morris Worm: Khai thác các lỗ hổng chưa được biết đến trong Unix và ảnh hưởng đến khoảng 10% máy tính kết nối Internet thời điểm đó.
- Những năm 1990: Thuật ngữ “zero-day” xuất hiện trong cộng đồng vi phạm bản quyền phần mềm, ban đầu dùng để chỉ phần mềm bị sao chép trái phép ngay trong ngày phát hành.
- Đầu những năm 2000: Zero Day dần mang ý nghĩa như hiện nay, chỉ các lỗ hổng chưa được phát hiện hoặc chưa được xử lý. Cùng với đó, việc phát hiện và mua bán thông tin về lỗ hổng Zero Day ngày càng được thương mại hóa, hình thành thị trường giao dịch lỗ hổng bảo mật.
Ngày nay, Zero Day trở thành một chủ đề quan trọng trong an ninh mạng do các lỗ hổng này có thể bị khai thác trước khi nhà cung cấp kịp phát hành bản vá.
Một số sự kiện Zero Day nổi bật
Dưới đây là các sự kiện cho thấy lỗ hổng Zero Day có thể gây ảnh hưởng lớn nếu xuất hiện trong các phần mềm, hệ điều hành hoặc dịch vụ được sử dụng rộng rãi.
- 2010 – Stuxnet: Sâu máy tính Stuxnet khai thác 4 lỗ hổng zero-day để tấn công chương trình hạt nhân Iran. Đây là một trong những ví dụ nổi tiếng nhất về sức ảnh hưởng của zero-day exploit.
- 2016 – EternalBlue: Nhóm The Shadow Brokers công bố nhiều công cụ khai thác được cho là lấy từ NSA, trong đó có EternalBlue. Công cụ này sau đó được sử dụng trong các cuộc tấn công WannaCry và NotPetya.
- 2020 – SolarWinds: Kẻ tấn công khai thác nhiều lỗ hổng để xâm nhập phần mềm Orion, từ đó tiếp cận nhiều mạng lưới chính phủ và doanh nghiệp.
- 2021 – ProxyLogon: Các lỗ hổng zero-day trong Microsoft Exchange Server bị khai thác để vượt qua xác thực và thực thi mã trái phép trên hàng nghìn hệ thống.
- 2022 – Pegasus: Phần mềm gián điệp Pegasus được phát hiện khai thác các lỗ hổng zero-click trên iMessage và WhatsApp, cho phép xâm nhập thiết bị mà không cần người dùng tương tác.
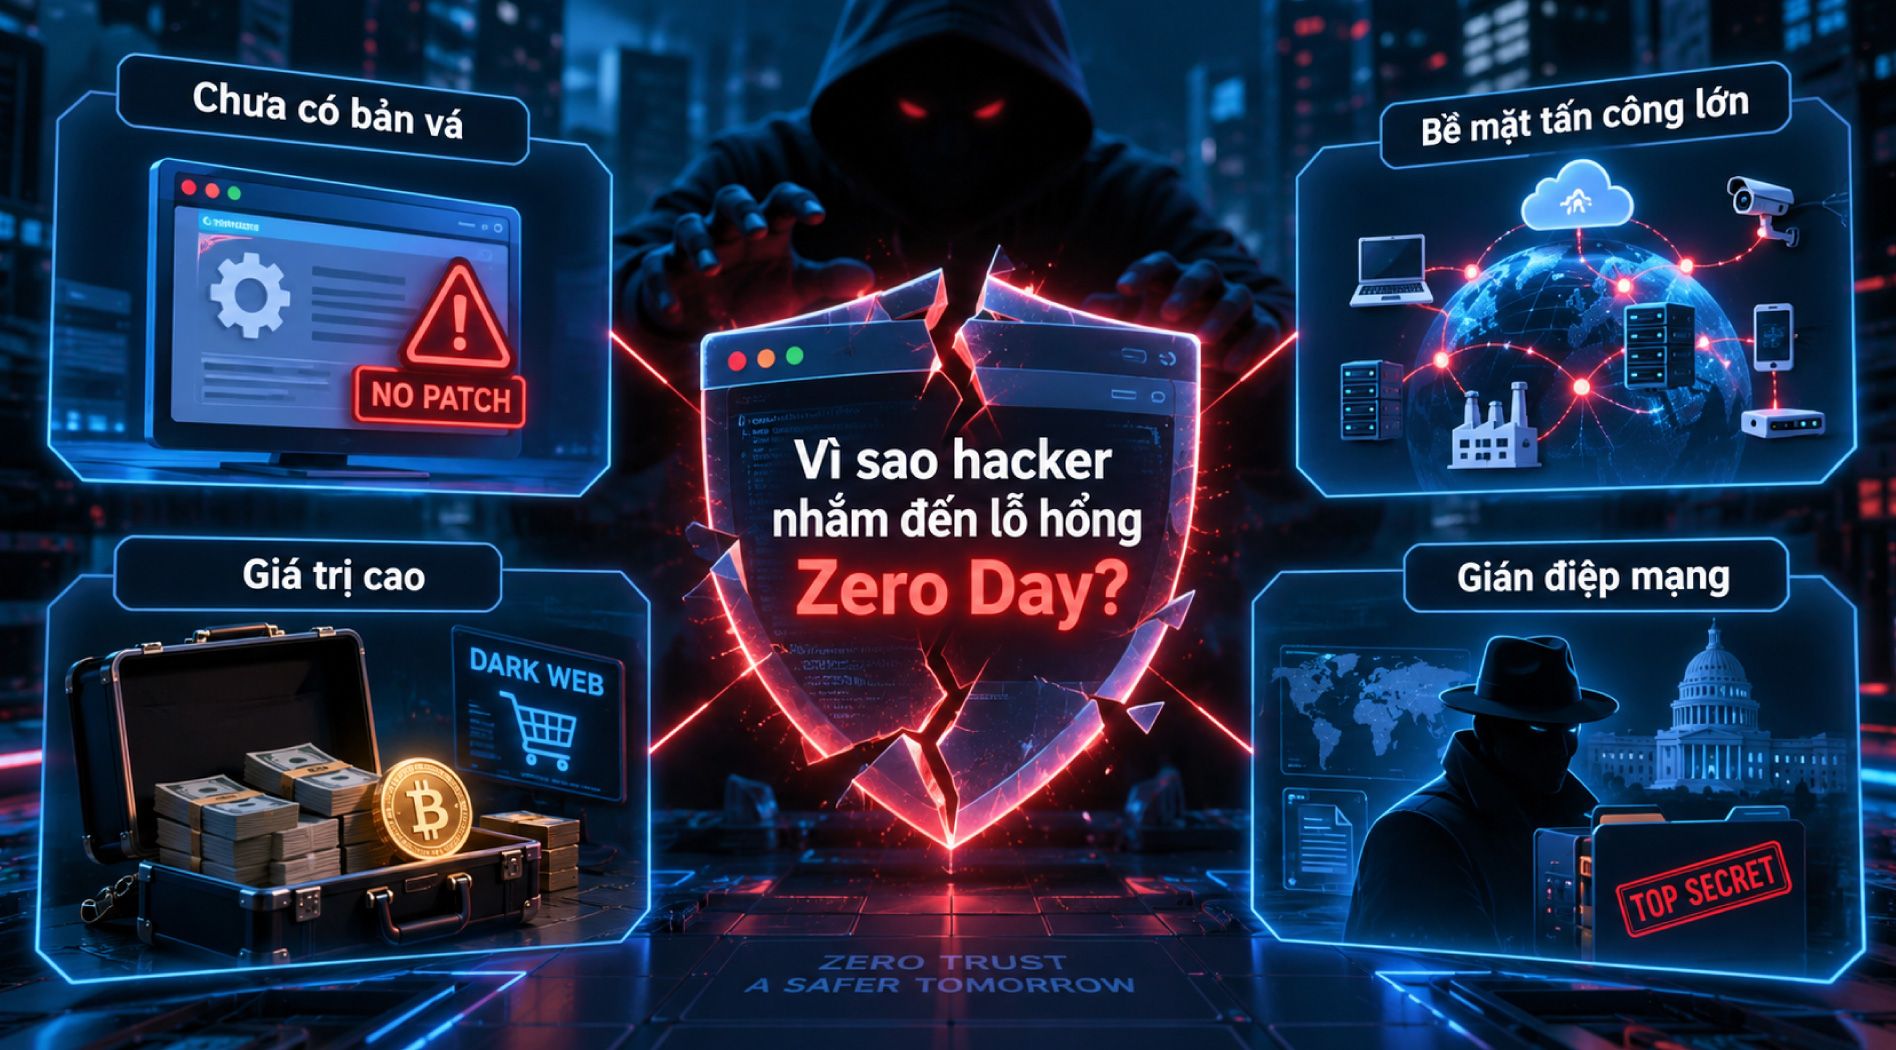
Vì sao hacker nhắm đến lỗ hổng Zero Day?
Lỗ hổng Zero Day đặc biệt hấp dẫn với hacker vì có thể bị khai thác trước khi tổ chức mục tiêu biết đến hoặc trước khi nhà cung cấp phát hành bản vá. Điều này giúp kẻ tấn công có cơ hội xâm nhập hệ thống mà khó bị phát hiện.
Một số lý do chính gồm:
- Chưa có bản vá: Ngay cả khi lỗ hổng đã được công khai, doanh nghiệp vẫn có thể bị phơi nhiễm trong thời gian chờ nhà cung cấp khắc phục.
- Bề mặt tấn công ngày càng lớn: Doanh nghiệp sử dụng đồng thời cloud, on-premises, thiết bị cá nhân, IoT và OT, tạo thêm nhiều điểm có thể tồn tại lỗ hổng Zero Day.
- Giá trị cao trên thị trường: Zero-day vulnerability và zero-day exploit có thể được mua bán với giá rất lớn. Năm 2020, một số Zero Day trên Zoom từng được rao bán với giá lên tới 500.000 USD.
- Phục vụ hoạt động gián điệp: Một số tác nhân do nhà nước hậu thuẫn có thể giữ bí mật lỗ hổng để phát triển exploit riêng thay vì công bố cho nhà cung cấp.
Chính vì khó phát hiện, chưa có biện pháp khắc phục ngay và có giá trị khai thác cao, Zero Day được xem là một trong những mối đe dọa đáng lo ngại trong an ninh mạng.
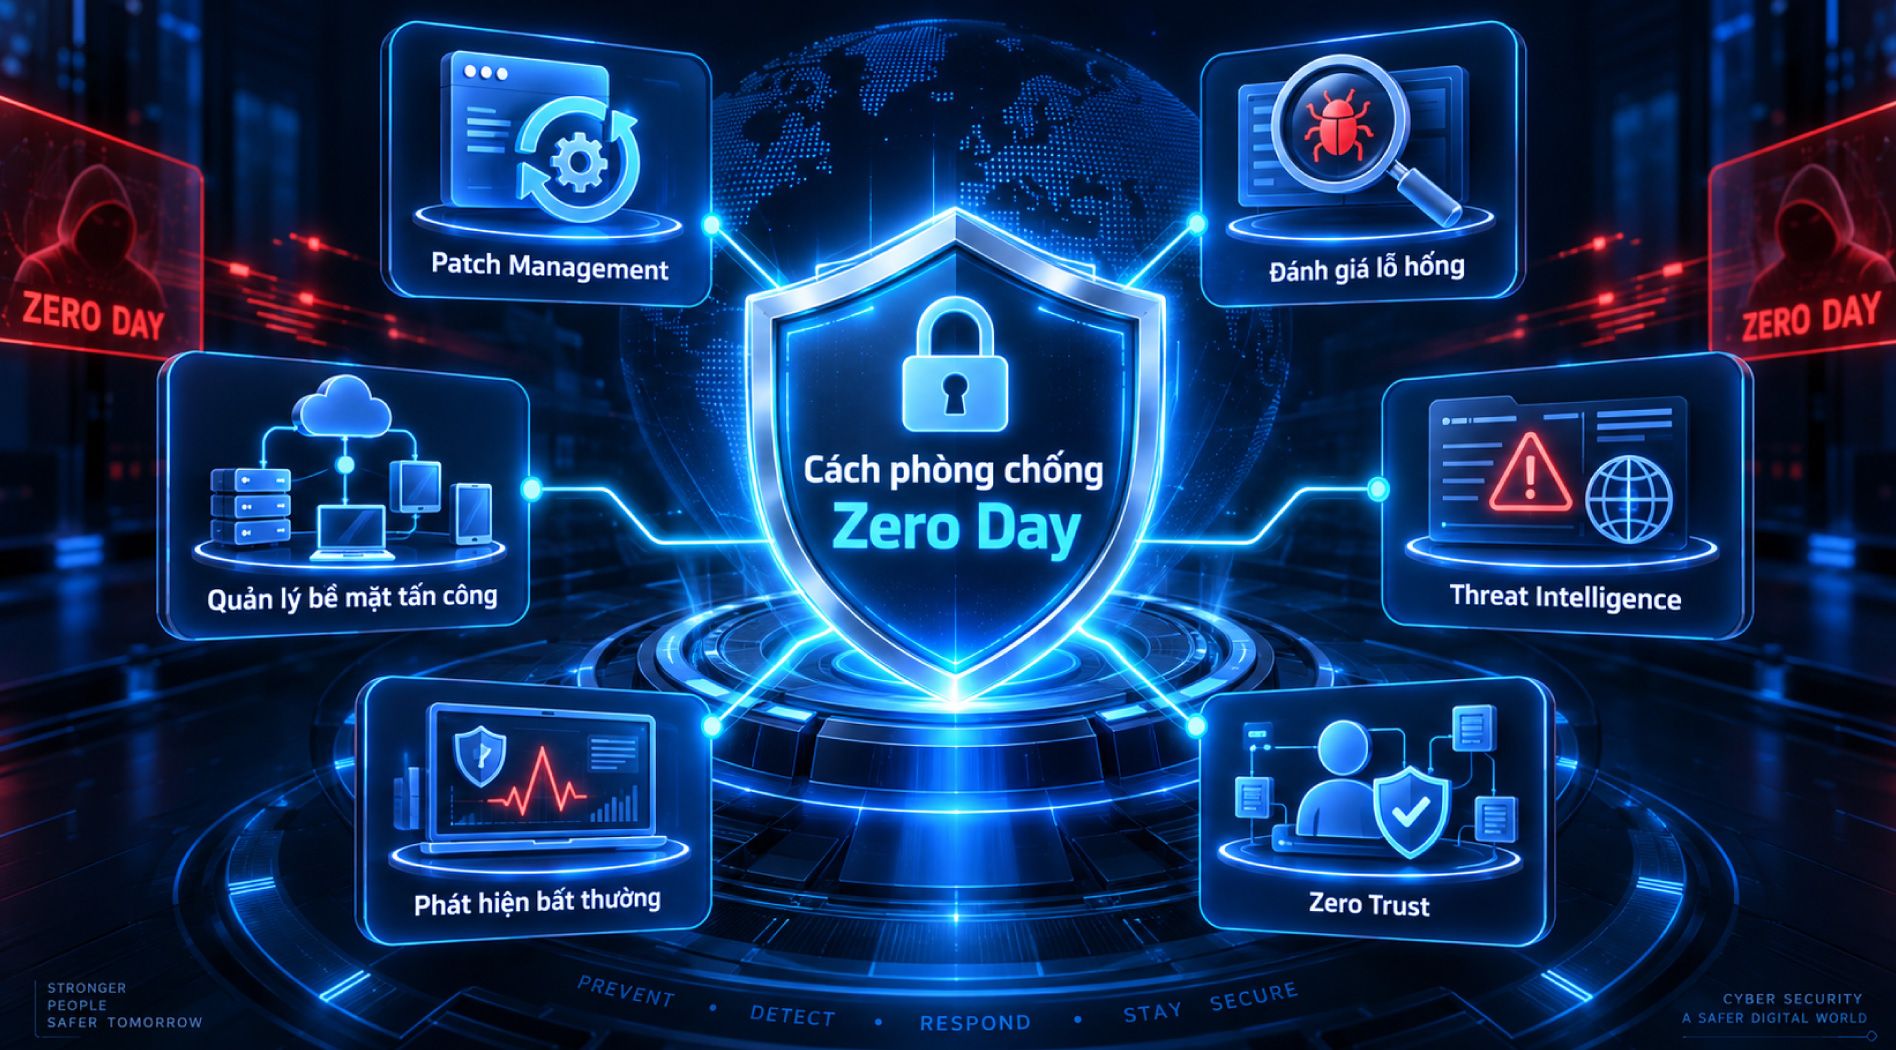
Cách phòng chống Zero Day hiệu quả
Do lỗ hổng Zero Day chưa được biết đến hoặc chưa có bản vá, doanh nghiệp khó có thể loại bỏ hoàn toàn rủi ro ngay từ đầu. Tuy nhiên, các biện pháp bảo mật phù hợp có thể giúp phát hiện sớm lỗ hổng, hạn chế khả năng bị khai thác và giảm thiểu thiệt hại khi xảy ra tấn công.
Quản lý và cập nhật bản vá kịp thời
Khi lỗ hổng Zero Day được phát hiện, nhà cung cấp thường nhanh chóng phát hành bản vá bảo mật. Doanh nghiệp cần xây dựng quy trình patch management để theo dõi, kiểm thử và triển khai các bản vá quan trọng sớm nhất có thể.
Việc trì hoãn cập nhật có thể kéo dài khoảng thời gian hệ thống tiếp tục bị phơi nhiễm trước các cuộc tấn công.
Thường xuyên đánh giá lỗ hổng bảo mật
Doanh nghiệp nên thực hiện vulnerability assessment và kiểm thử xâm nhập định kỳ để phát hiện các điểm yếu trong hệ thống trước khi chúng bị hacker khai thác.
Hoạt động này cũng giúp xác định những cấu hình sai, phần mềm lỗi thời hoặc dịch vụ không cần thiết có thể làm tăng rủi ro bảo mật.
Quản lý bề mặt tấn công
Attack Surface Management (ASM) giúp doanh nghiệp xác định các tài sản, dịch vụ và điểm truy cập đang tồn tại trong hệ thống.
Bằng cách đánh giá hạ tầng từ góc nhìn của kẻ tấn công, tổ chức có thể phát hiện những tài sản bị bỏ quên hoặc điểm yếu tiềm ẩn có nguy cơ trở thành mục tiêu của Zero Day.
Theo dõi Threat Intelligence
Các nhà nghiên cứu bảo mật thường là những bên đầu tiên phát hiện và cảnh báo về lỗ hổng Zero Day mới.
Theo dõi các nguồn Threat Intelligence giúp đội ngũ bảo mật cập nhật sớm thông tin về lỗ hổng, dấu hiệu tấn công và biện pháp giảm thiểu trước khi bản vá chính thức được phát hành.
Phát hiện hành vi bất thường
Zero-day malware có thể vượt qua các công cụ bảo mật chỉ dựa vào chữ ký nhận diện. Vì vậy, doanh nghiệp nên kết hợp các giải pháp phát hiện dựa trên hành vi và bất thường trong hệ thống.
Các công nghệ như EDR, XDR, UEBA, IDS và IPS có thể hỗ trợ nhận diện những hoạt động đáng ngờ theo thời gian thực, ngay cả khi chưa có chữ ký của mối đe dọa.
Áp dụng mô hình Zero Trust
Nếu hacker đã khai thác Zero Day để xâm nhập vào hệ thống, Zero Trust có thể giúp hạn chế phạm vi ảnh hưởng.
Mô hình này áp dụng xác thực liên tục, phân quyền tối thiểu và kiểm soát truy cập chặt chẽ, từ đó hạn chế kẻ tấn công di chuyển ngang trong mạng hoặc tiếp cận các tài nguyên nhạy cảm.
Zero Day có thể tạo ra rủi ro lớn do kẻ tấn công thường khai thác lỗ hổng trước khi hệ thống kịp được vá. Doanh nghiệp nên kết hợp cập nhật bảo mật, giám sát bất thường, quản lý bề mặt tấn công và mô hình Zero Trust để giảm thiểu nguy cơ từ các cuộc tấn công Zero Day.